
Zarządzanie wieloma normami w jednym systemie: praktyczny plan
Zarządzanie normami w jednym systemie oznacza, że wspólną część wymagań prowadzisz raz, a każda norma i każdy przepis korzysta z niej przez mapowanie. Kontekst organizacji, ocena ryzyka, polityki, kompetencje, nadzór nad dokumentami, audyt wewnętrzny i przegląd zarządzania tworzą jedną warstwę. Osobno prowadzisz tylko to, co jest specyficzne dla danej normy lub ustawy. Przykładem jest deklaracja stosowania w ISO 27001 albo rejestr czynności przetwarzania w RODO. Firma, która jednocześnie wdraża ISO 27001, prowadzi RODO, sprawdza obowiązki z NIS2 i odpowiada na ankiety bezpieczeństwa od klientów, potrzebuje takiej mapy w jednym miejscu. Dlatego w Guardiso jedna dokumentacja i te same dowody służą wielu regulacjom, a zespół nie powtarza tej samej pracy przy każdej kolejnej normie.
Co oznacza jeden system dla wielu norm
W literaturze polskiej zintegrowany system zarządzania opisuje się jako udokumentowany i spójny system, który spełnia wymagania co najmniej dwóch norm. Jego wdrożenie pozwala zarządzać kilkoma obszarami jednocześnie, zamiast utrzymywać osobne podsystemy. Polskie Centrum Badań i Certyfikacji dodaje, że celem takiego podejścia jest lepsze zarządzanie procesami i zasobami oraz zapewnienie zgodności z przepisami i wymogami prawnymi.
Najczęściej łączy się ISO 9001, ISO/IEC 27001, ISO 14001 i ISO 45001. Według PCBC integrację ułatwia ujednolicona struktura High-Level Structure. Dzięki niej organizacja unika powielania dokumentów, celów, zasobów i polityk, a audyty mogą być prowadzone łącznie. Wszystkie te normy opierają się też na tym samym cyklu PDCA, czyli planuj, wykonaj, sprawdź, działaj. Autorki opracowania o zintegrowanych systemach wskazują, że to właśnie wspólny cykl PDCA czyni normy kompatybilnymi. Integracja pozwala zaoszczędzić wysiłek przy elementach wspólnych, uprościć dokumentację i usprawnić audytowanie.
W firmie zatrudniającej od 10 do 250 osób ten system rzadko dotyczy wyłącznie jakości. Zwykle chodzi o bezpieczeństwo informacji: ISO 27001 jako szkielet, RODO, obowiązki z NIS2 i ustawy o KSC, a w sektorze finansowym DORA. Do tego dochodzą wymagania klientów, którzy przed podpisaniem umowy chcą zobaczyć dowody. Logika jest taka sama jak przy normach jakościowych. Zanim jednak wybierzesz zakres, ustal cel biznesowy. PCBC radzi, by organizacja najpierw zdecydowała, jakie procesy chce ulepszyć i co na tym zyska, a dopiero potem wybrała sposób wdrożenia.
Wspólne wymagania norm ISO
Struktura HLS układa każdą normę systemu zarządzania w te same rozdziały. Wymagania systemowe znajdują się w rozdziałach od 4 do 10. W przypadku ISO 27001 Polski Komitet Normalizacyjny podkreśla, że wyłączenie któregokolwiek wymagania z rozdziałów od 4 do 10 jest nieakceptowalne, gdy organizacja deklaruje zgodność z normą. To dobra wiadomość dla integracji. Te same rozdziały są obowiązkowe w każdej normie, więc opłaca się prowadzić je raz.
| Rozdział HLS | Czego dotyczy | Co prowadzisz raz dla wszystkich norm |
|---|---|---|
| 4. Kontekst organizacji | Sprawy wewnętrzne i zewnętrzne, strony zainteresowane, zakres systemu | Jedną analizę kontekstu i jeden rejestr stron zainteresowanych |
| 5. Przywództwo | Polityka, role, odpowiedzialności, zaangażowanie zarządu | Jedną politykę nadrzędną i jedną macierz ról |
| 6. Planowanie | Ryzyka i szanse, cele, planowanie zmian | Wspólną metodykę oceny ryzyka i jeden zestaw celów z miernikami |
| 7. Wsparcie | Zasoby, kompetencje, świadomość, komunikacja, udokumentowane informacje | Jeden plan szkoleń i jeden nadzór nad dokumentami |
| 8. Działania operacyjne | Planowanie i nadzór nad procesami | Wspólne procesy, takie jak zarządzanie zmianą i dostawcami |
| 9. Ocena efektów | Monitorowanie, audyt wewnętrzny, przegląd zarządzania | Jeden program audytów i jeden przegląd zarządzania |
| 10. Doskonalenie | Niezgodności, działania korygujące, ciągłe doskonalenie | Jeden rejestr niezgodności i działań korygujących |
W praktyce oznacza to jedną politykę zamiast trzech, jedno spotkanie przeglądu zarządzania zamiast kilku i jeden harmonogram audytów wewnętrznych. Integracji podlegają przede wszystkim wymagania. Struktura organizacji zostaje taka, jaka jest, co zauważają autorki opracowania o łączeniu norm. Każda norma zachowuje przy tym pełny zakres swoich wymagań. Wspólna warstwa sprawia jedynie, że tej samej pracy nie wykonujesz kilka razy.
Co zostaje osobne dla każdej normy i przepisu
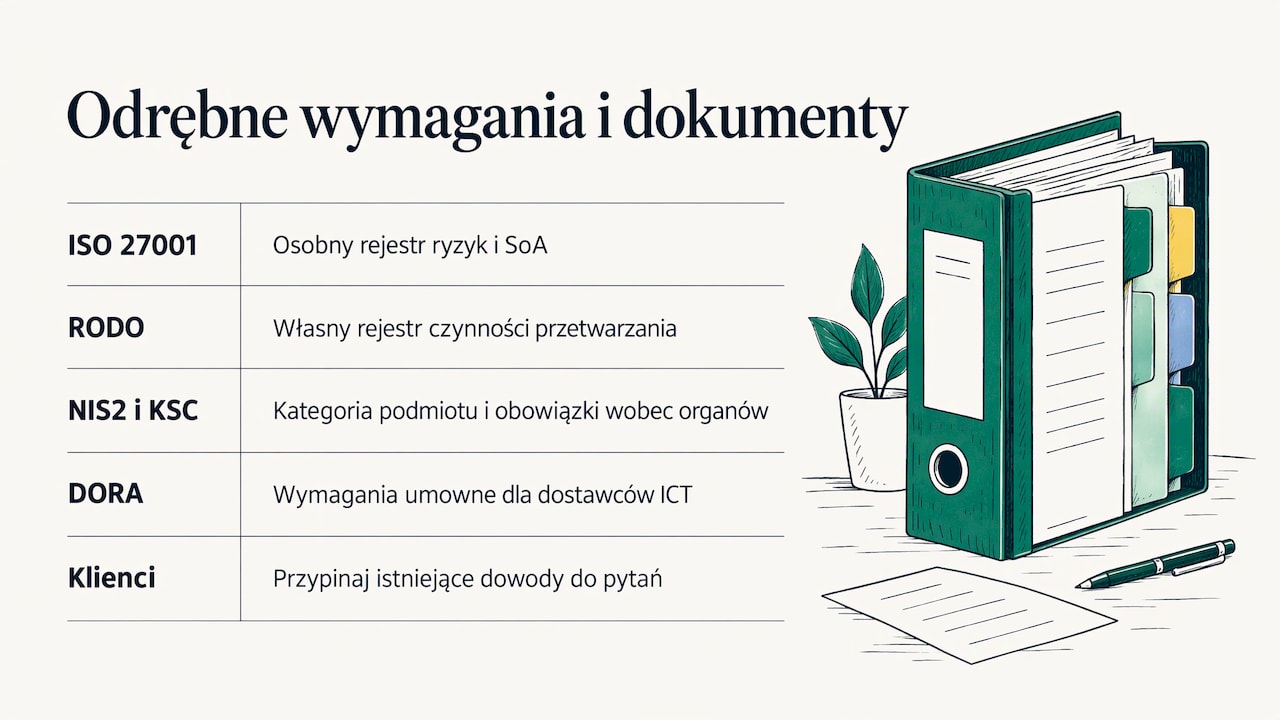
Wspólna warstwa obejmuje zarządzanie. Treść dziedzinowa każdej normy i każdego przepisu zostaje odrębna i dobrze, żeby była wyraźnie oznaczona.
ISO 27001. Norma wymaga szacowania ryzyka bezpieczeństwa informacji i postępowania z tym ryzykiem. Do tego dochodzi deklaracja stosowania (SoA), czyli wykaz zabezpieczeń z uzasadnieniem, dlaczego każde z nich stosujesz albo nie. Metodykę ryzyka możesz mieć wspólną dla całego systemu, ale rejestr ryzyk bezpieczeństwa informacji i SoA prowadzisz jako osobne dokumenty. Pełną ścieżkę opisujemy w przewodniku wdrożenie ISO 27001 krok po kroku.
RODO. Ogólne rozporządzenie o ochronie danych ma własne dokumenty, których żadna norma nie zastąpi. Najważniejszy z nich to rejestr czynności przetwarzania. Zabezpieczenia danych osobowych mogą jednak korzystać z tych samych kontroli co ISO 27001, takich jak kontrola dostępu, kopie zapasowe czy szkolenia.
NIS2 i ustawa o KSC. Dyrektywa NIS2 jest wdrażana w Polsce przez nowelizację ustawy o krajowym systemie cyberbezpieczeństwa, w skrócie ustawy o KSC. Przepisy mają elementy, których norma nie obejmuje, na przykład ustalenie, czy jesteś podmiotem kluczowym albo ważnym, oraz obowiązki wobec organów. Kategorię swojego podmiotu sprawdzisz w kwalifikatorze NIS2 i KSC, a zakres obowiązków omawiamy w artykule o ustawie o KSC po nowelizacji.
DORA. Rozporządzenie DORA dotyczy podmiotów finansowych i ich dostawców usług ICT. Jeśli obsługujesz bank, ubezpieczyciela albo firmę inwestycyjną, wymagania DORA trafią do Ciebie przez umowę. Kogo dokładnie obejmuje, opisujemy na stronie DORA: kogo obejmuje.
Wymagania klientów i własne standardy. Ankiety bezpieczeństwa i wymagania z umów to kolejny zestaw pytań. W dobrze zbudowanym systemie większość odpowiedzi już istnieje jako dowody dla ISO 27001 lub RODO. Trzeba je tylko przypiąć do pytań klienta.
Przepisy obok norm: jak je ze sobą połączyć
Norma ISO jest dobrowolna i można ją certyfikować. Przepis jest obowiązkowy, a nad jego przestrzeganiem czuwa organ nadzoru. Dla zespołu, który prowadzi zgodność, ta różnica ma mniejsze znaczenie, niż się wydaje. Kopia zapasowa, którą regularnie testujesz, jest tym samym zabezpieczeniem bez względu na to, czy pyta o nią audytor ISO 27001, inspektor ochrony danych, czy klient z sektora finansowego.
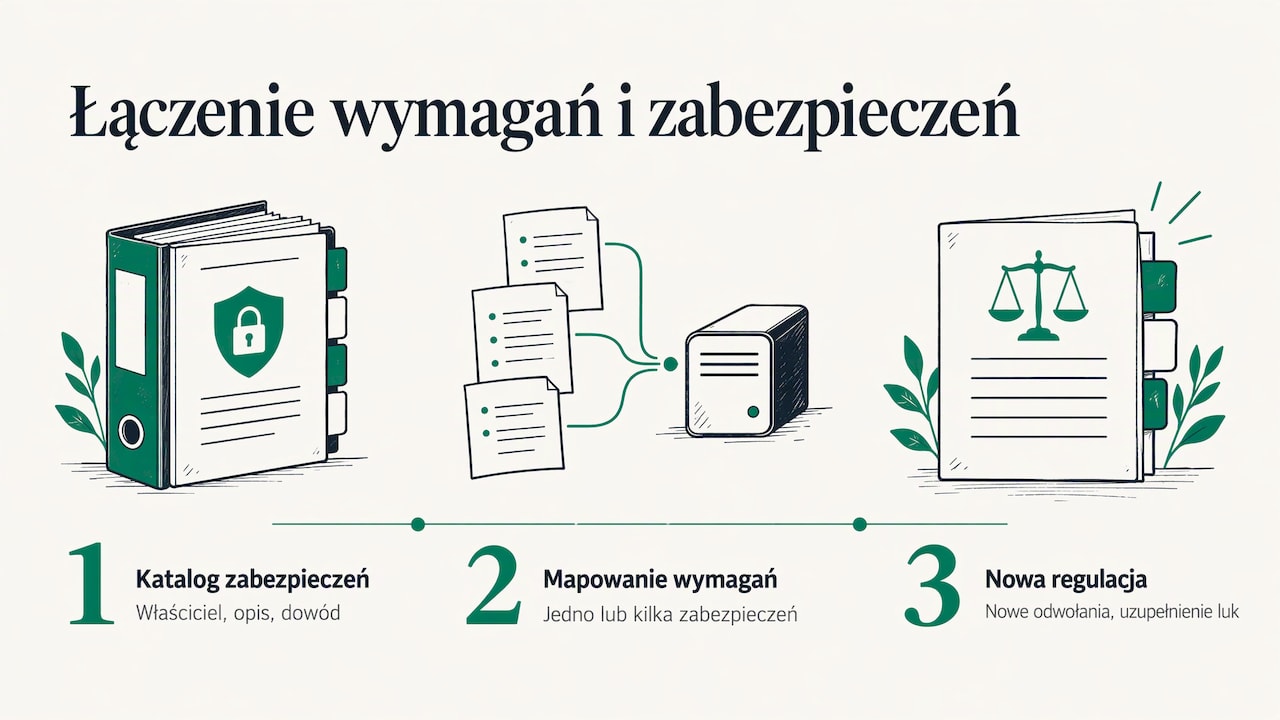
Dlatego punktem wyjścia jest katalog zabezpieczeń. Każde zabezpieczenie ma właściciela, opis działania i dowód. Każde wymaganie z normy lub przepisu wskazuje na jedno lub kilka zabezpieczeń. Gdy dochodzi nowa regulacja, dodajesz tylko nowe odwołania i uzupełniasz luki. Nie zaczynasz od zera.
Jak połączyć normy w jednym systemie krok po kroku
Polski artykuł naukowy o zintegrowanych systemach opisuje siedem etapów wdrożenia. Poniżej przenosimy je na sytuację firmy, która łączy normy i przepisy z obszaru bezpieczeństwa informacji.
- Decyzja kierownictwa i zakres. Zarząd decyduje, które normy i przepisy obejmie system, i wyznacza osobę odpowiedzialną. Częsty błąd to traktowanie systemu jako zadania jednego pracownika. Bez udziału zarządu wspólna polityka i wspólne cele nie zadziałają.
- Analiza luk. Dla każdej normy i każdego przepisu sprawdzasz, co już działa, a czego brakuje. Pomaga w tym bezpłatny test gotowości do ISO 27001 oraz kwalifikator NIS2. W Guardiso stan zgodności widać od razu dla każdej regulacji, razem z listą zadań do wykonania.
- Mapa wymagań. Ustalasz, które wymagania są wspólne, a które odrębne. To etap, na którym najłatwiej o pomyłkę w arkuszu kalkulacyjnym. Guardiso mapuje wymagania między standardami, więc jedno zabezpieczenie od razu pokazuje, którym normom i przepisom służy.
- Dokumentacja. Tworzysz jedną politykę nadrzędną, wspólne procedury i osobne dokumenty tam, gdzie normy się różnią. Guardiso przygotowuje projekt dokumentacji do zatwierdzenia przez Twój zespół i daje gotowe polityki po polsku i po angielsku. Wersja angielska przydaje się przy klientach zagranicznych.
- Ryzyko i zabezpieczenia. Przyjmujesz jedną metodykę oceny ryzyka i przypisujesz zabezpieczenia do ryzyk. Polityki, ryzyka, zabezpieczenia i dowody trzymasz w jednym miejscu, żeby zmiana w jednym elemencie była widoczna w pozostałych.
- Wdrożenie i zbieranie dowodów. Każde zabezpieczenie potrzebuje dowodu, że działa. Guardiso integruje dowody z narzędzi używanych w firmie i automatyzuje powtarzalne zadania. Ten sam dowód trafia do każdej regulacji, która go wymaga.
- Audyt wewnętrzny, przegląd zarządzania i audyt zewnętrzny. Jeden program audytów wewnętrznych obejmuje wszystkie normy. Potem przegląd zarządzania i działania korygujące. Guardiso prowadzi audyty wewnętrzne, a przed audytem zewnętrznym przygotowuje komplet dowodów dla audytora. Jeśli chcesz niezależnej oceny przed certyfikacją, zamów audyt ISO 27001, NIS2 i DORA.
Ten sam artykuł porównuje dwa warianty: budowę niezależnego systemu dla każdej normy oraz rozszerzenie istniejącego systemu o wymagania kolejnej. Pierwszy oznacza zdublowaną dokumentację, osobne audyty i drugiego pełnomocnika. Drugi oznacza ujednolicenie wspólnych obszarów i równoległą certyfikację, która obniża koszty. Autorzy uznają integrację za rozwiązanie racjonalniejsze, prostsze i tańsze.
Przykład: firma programistyczna z 80 osobami
Weźmy przykładową firmę, która tworzy oprogramowanie dla klientów biznesowych. Przygotowuje się do certyfikacji ISO 27001. Przetwarza dane osobowe w imieniu klientów, więc musi spełniać RODO. Jeden z klientów to bank, który w umowie przenosi na nią wymagania wynikające z DORA. Inny klient przysyła co roku ankietę bezpieczeństwa liczącą kilkadziesiąt pytań.
Przy osobnych systemach firma miałaby trzy polityki bezpieczeństwa, dwa rejestry ryzyk i za każdym razem szukałaby tych samych dowodów od nowa. W jednym systemie wygląda to inaczej. Test odtworzenia kopii zapasowej wykonany raz na kwartał jest jednym dowodem. Wskazuje na niego zabezpieczenie z ISO 27001, wymaganie bezpieczeństwa przetwarzania z RODO, zapis z umowy z bankiem i pytanie numer 14 z ankiety klienta. Gdy test się odbędzie, wszystkie cztery miejsca są aktualne jednocześnie. Gdy test się opóźni, system pokazuje lukę we wszystkich czterech.
To samo dotyczy szkoleń, kontroli dostępu, zarządzania dostawcami i obsługi incydentów. Im więcej regulacji, tym większa korzyść z tego, że każdy dowód zbierasz raz.
Konsultant prowadzący zgodność u kilku klientów
Konsultant, który obsługuje kilka firm, ma ten sam problem pomnożony przez liczbę klientów. Każdy klient ma inny zestaw norm i przepisów, ale wspólna warstwa wygląda podobnie. Kontekst, polityki, metodyka ryzyka, program audytów i przegląd zarządzania można przygotować według jednego wzorca i dostosować do każdej organizacji.
W Guardiso konsultant zarządza wieloma firmami w jednej platformie. Każda kolejna firma kosztuje 429 zł miesięcznie. Status zgodności klienta można udostępnić audytorom i partnerom w portalu bezpieczeństwa. Dzięki temu klient konsultanta odpowiada swoim kontrahentom bez wysyłania dziesiątek plików.
Najczęstsze błędy przy łączeniu norm
Opracowanie o zintegrowanych systemach zarządzania wymienia typowe problemy przy integracji. Są to traktowanie systemu jako osiągnięcia jednego pracownika, brak wizji i planu, oczekiwanie, że załoga od razu zmieni nawyki, oraz brak analizy podobieństw i różnic między systemami przed decyzją o integracji.
Z perspektywy bezpieczeństwa informacji warto dodać trzy kolejne pułapki:
- Dokumenty pisane dla audytora. Polityka, której nikt nie stosuje, nie daje dowodów. Wspólna warstwa ma opisywać to, jak firma naprawdę działa.
- Mapa wymagań w arkuszu, którego nikt nie aktualizuje. Po pierwszej zmianie w procesie odwołania przestają się zgadzać. Mapa musi żyć w tym samym miejscu co zabezpieczenia i dowody.
- Zgubione elementy odrębne. Wspólna warstwa nie zwalnia z dokumentów dziedzinowych, takich jak SoA czy rejestr czynności przetwarzania. Oznacz je wyraźnie, żeby nie zginęły w integracji.
Guardiso: ISO 27001, RODO, NIS2 i ustawa o KSC w jednym systemie
Guardiso to platforma do zarządzania bezpieczeństwem informacji i zgodnością z przepisami. W jednym systemie prowadzisz ISO 27001, RODO, NIS2, ustawę o KSC, DORA i własne standardy. Jedna dokumentacja i te same dowody służą wielu regulacjom. Guardiso pokazuje stan zgodności, ryzyka i zadania do wykonania, a przed audytem przygotowuje komplet dowodów dla audytora. Baza danych i pliki znajdują się w Polsce. Firma Guardiso posiada certyfikat ISO 27001.
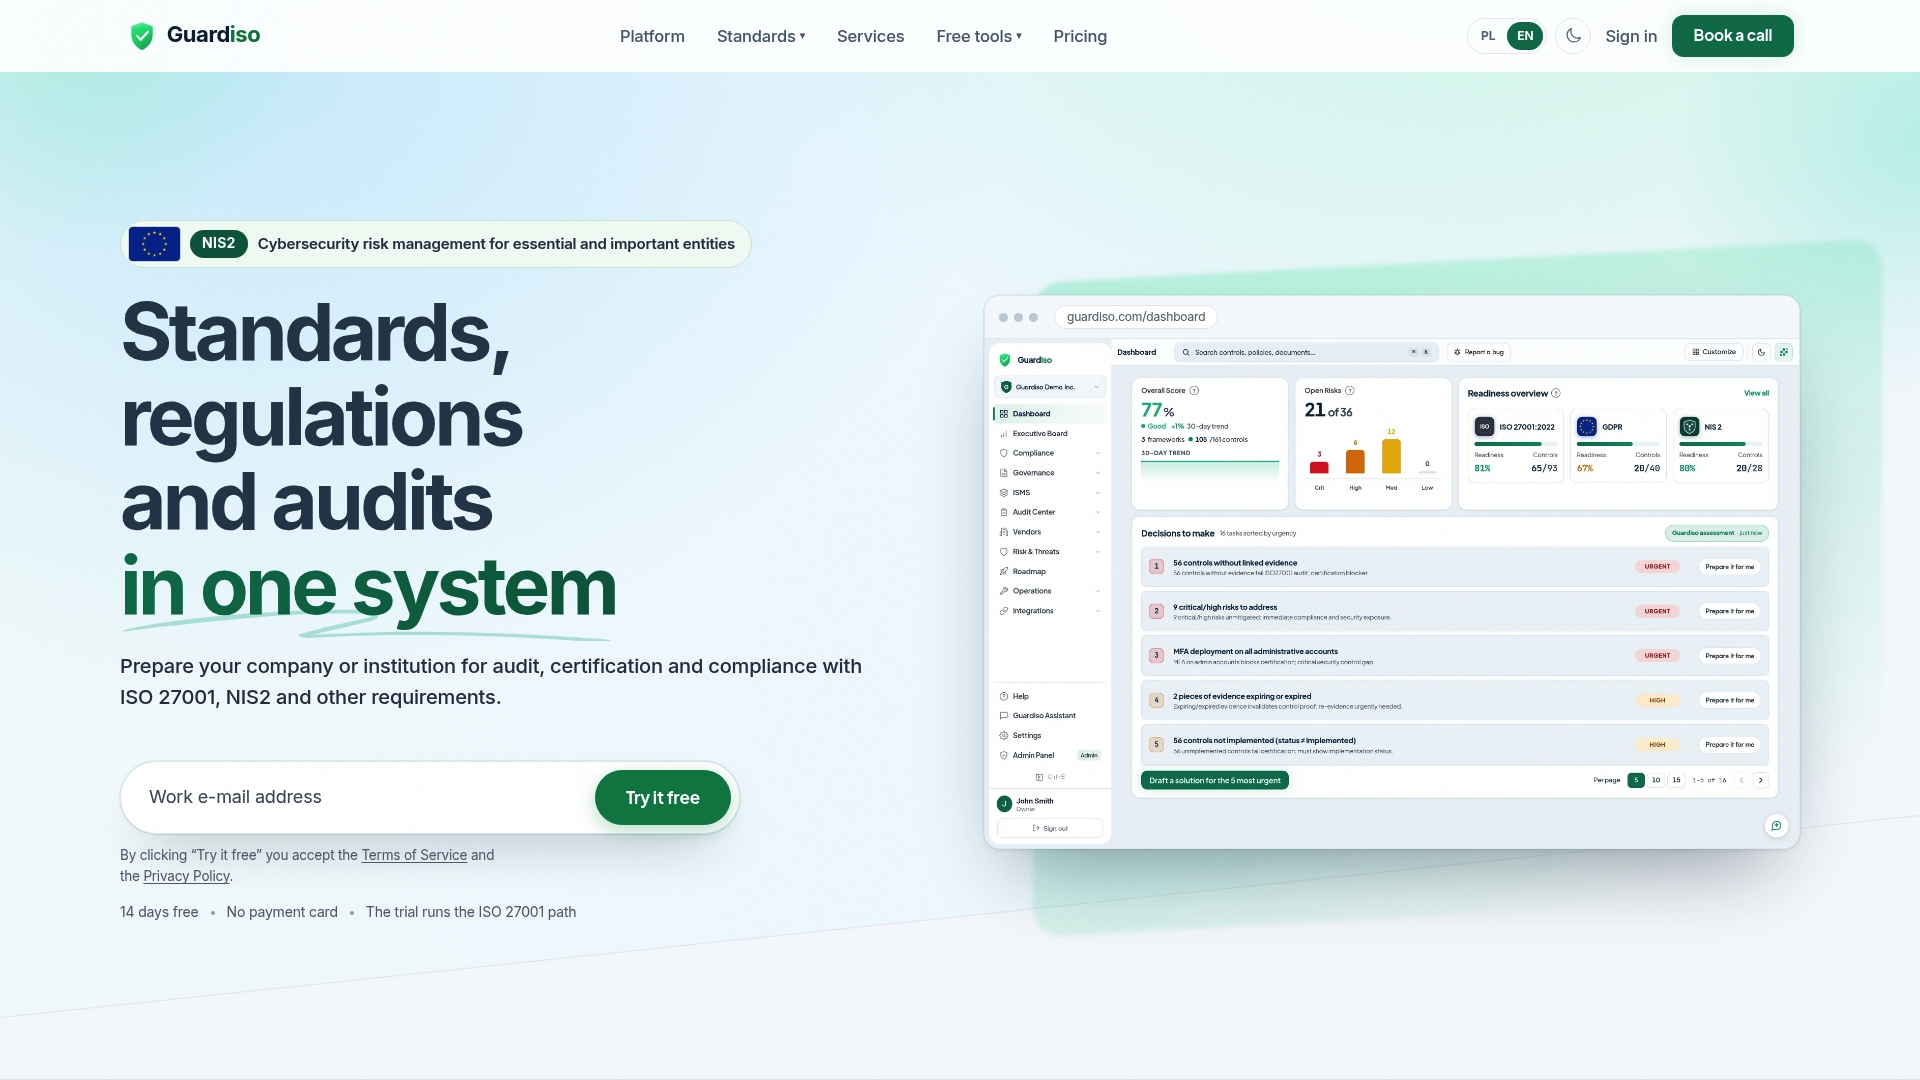
Plan Starter kosztuje 849 zł miesięcznie, a plan Professional 2149 zł miesięcznie. Dla większych organizacji jest plan Enterprise z wyceną indywidualną. Szczegóły znajdziesz w cenniku Guardiso. Jeśli nie masz w zespole osoby odpowiedzialnej za bezpieczeństwo, tę rolę może przejąć nasz wirtualny CISO (vCISO).
Najczęściej zadawane pytania
Czy kilka norm można ocenić podczas jednego audytu?
Tak. PCBC wskazuje, że wspólna struktura HLS umożliwia zintegrowane audyty, które oszczędzają zasoby organizacji. Warunkiem jest system, w którym wspólne elementy są naprawdę wspólne, a elementy odrębne są wyraźnie oznaczone. O szczegóły programu audytu zapytaj wybraną jednostkę certyfikującą.
Czy wdrożenie ISO 27001 pomaga w spełnieniu wymagań NIS2 i ustawy o KSC?
ISO 27001 daje gotową strukturę: zarządzanie ryzykiem, zabezpieczenia, dowody i audyty. Na tej strukturze dobrze oprzeć obowiązki z ustawy o KSC. Przepisy mają jednak własne elementy, takie jak kategoria podmiotu i obowiązki wobec organów, więc warto je zmapować osobno. Zacznij od sprawdzenia kategorii w kwalifikatorze NIS2 i KSC.
Mamy ISO 9001. Czy możemy dołożyć ISO 27001 do tego samego systemu?
Tak. Obie normy mają tę samą strukturę HLS, więc kontekst, przywództwo, audyty wewnętrzne i przegląd zarządzania możesz rozszerzyć o bezpieczeństwo informacji. Osobno dopisujesz szacowanie ryzyka bezpieczeństwa informacji i deklarację stosowania.
Czy RODO da się włączyć do zintegrowanego systemu zarządzania?
Tak. RODO nie jest normą, ale jego wymagania można przypiąć do tych samych zabezpieczeń, które stosujesz w ISO 27001. Rejestr czynności przetwarzania i inne dokumenty wymagane przez RODO prowadzisz jako elementy odrębne w tym samym systemie.
Źródła
- PCBC, Zintegrowany System Zarządzania: co oznacza i jakie systemy obejmuje
- PCBC, ISO: standardy Międzynarodowej Organizacji Normalizacyjnej w praktyce
- PKN, PN-EN ISO/IEC 27001:2023-08, wersja polska
- Zintegrowane systemy zarządzania w ujęciu teoretyczno-praktycznym