
Plan ciągłości działania firmy: jak go przygotować krok po kroku
Plan ciągłości działania to dokument, który mówi, jak firma utrzyma swoje najważniejsze procesy, gdy coś pójdzie źle: padnie serwer, zaleje biuro, ransomware zaszyfruje dane albo kluczowy dostawca zniknie z dnia na dzień. Dobry plan wskazuje, które procesy są krytyczne, w jakim czasie trzeba je przywrócić, kto o czym decyduje i jakie procedury uruchamia. Poniżej znajdziesz definicję, wymagania prawne obowiązujące w Polsce, metodę analizy wpływu na biznes, listę elementów planu i sposób jego testowania.
Czym jest plan ciągłości działania
Ciągłość działania to utrzymanie działalności firmy na założonym poziomie mimo zakłóceń. Rządowy portal gov.pl opisuje ją w kontekście cyberbezpieczeństwa jako utrzymanie dostępności zasobów informatycznych, które wspierają krytyczne procesy biznesowe. Według tego samego opisu na zapewnienie ciągłości składają się analiza wpływu zagrożeń na biznes, zabezpieczenia prewencyjne i reakcyjne, testowanie przygotowanych scenariuszy oraz procedury działania i komunikacji w sytuacji kryzysowej.
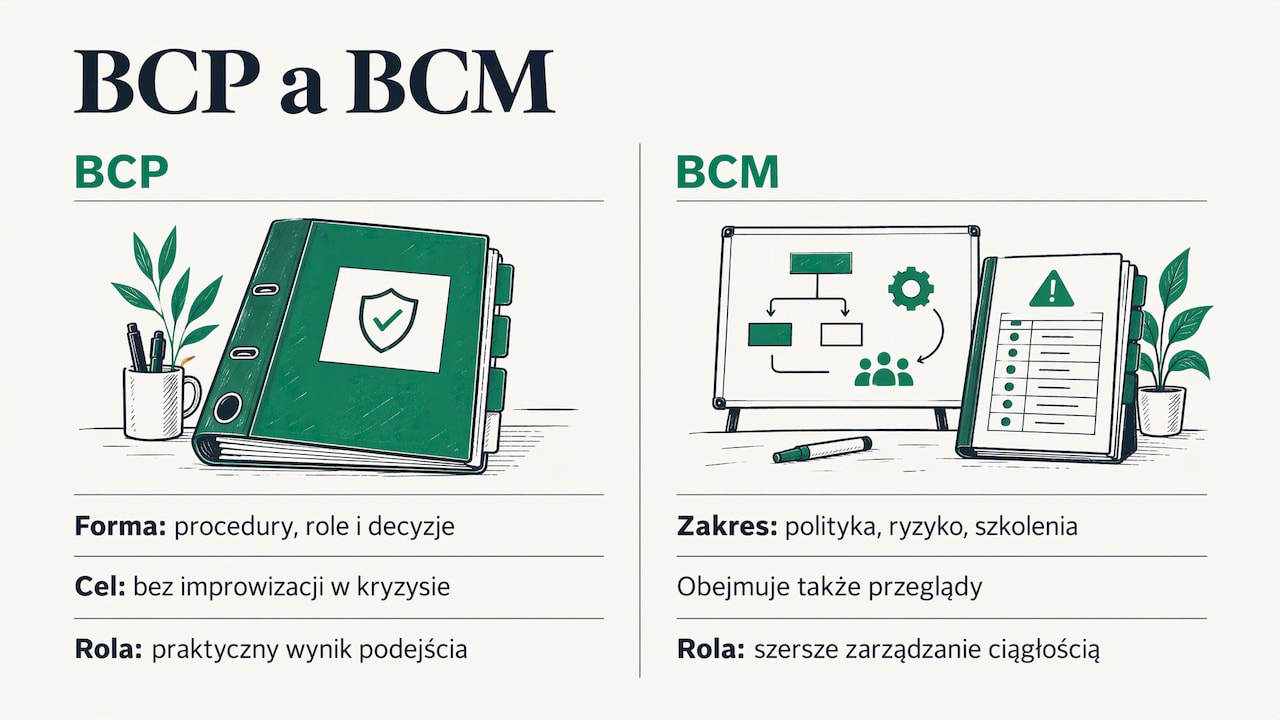
Plan ciągłości działania (ang. Business Continuity Plan, BCP) jest praktycznym wynikiem tego podejścia. To zestaw procedur, ról i decyzji przygotowanych z wyprzedzeniem, żeby w dniu kryzysu nikt nie musiał improwizować. Plan stanowi część szerszego zarządzania ciągłością działania (BCM), które obejmuje także politykę, analizę ryzyka, szkolenia i przeglądy.
Opracowanie Wojskowej Akademii Technicznej poświęcone dokumentowaniu systemu bezpieczeństwa teleinformatycznego wskazuje cel całego procesu. Chodzi o przeciwdziałanie przerwom w działalności biznesowej i ochronę krytycznych procesów przed rozległymi awariami lub katastrofami. Służy temu połączenie zabezpieczeń profilaktycznych z takimi, które przywracają stan sprzed awarii. Ten sam dokument podkreśla, że zarządzanie ciągłością ma zapewnić ponowne podjęcie zasadniczej działalności w wymaganym czasie.
Plan ciągłości, plan awaryjny i plan odtworzenia
W praktyce firmy często mylą trzy dokumenty. Ustawa o KSC wymienia je osobno, więc warto je rozróżnić:
- Plan ciągłości działania mówi, jak utrzymać krytyczne procesy biznesowe w czasie zakłócenia, także w trybie ograniczonym lub zastępczym.
- Plan awaryjny opisuje pierwszą reakcję na konkretne zdarzenie: kogo powiadomić, co odłączyć, jakie decyzje podjąć w pierwszych godzinach.
- Plan odtworzenia działalności (często nazywany planem Disaster Recovery) dotyczy przywrócenia systemów informacyjnych, danych i infrastruktury do stanu pełnej sprawności.
Mniejsza firma może zebrać wszystkie trzy w jednym dokumencie z wyraźnie oddzielonymi rozdziałami. Większa organizacja zwykle prowadzi plan nadrzędny i osobne plany dla poszczególnych systemów lub lokalizacji.
Kto musi mieć plan ciągłości działania w Polsce
Dla wielu organizacji plan przestał być dobrą praktyką i stał się obowiązkiem prawnym albo warunkiem certyfikacji.
Podmioty kluczowe i ważne według ustawy o KSC. Ustawa o krajowym systemie cyberbezpieczeństwa po nowelizacji przenosi do polskiego prawa wymagania dyrektywy NIS2. Zgodnie z art. 8 ust. 1 pkt 2 lit. f ustawy o KSC podmiot kluczowy lub ważny wdraża, dokumentuje, testuje i utrzymuje plany ciągłości działania, plany awaryjne oraz plany odtworzenia działalności. Te ostatnie mają umożliwić odtworzenie systemu informacyjnego po zdarzeniu, którego skutki przekraczają zdolność podmiotu do odbudowy własnymi środkami. Zwróć uwagę na czasowniki. Sam dokument nie wystarczy, bo przepis wymaga także testów i utrzymywania planów. Jeśli nie wiesz, czy Twoja organizacja jest podmiotem kluczowym lub ważnym, sprawdź to w kwalifikatorze NIS2 i KSC. Pełny przegląd obowiązków znajdziesz w artykule o nowelizacji ustawy o KSC oraz w tekście NIS2 w Polsce.
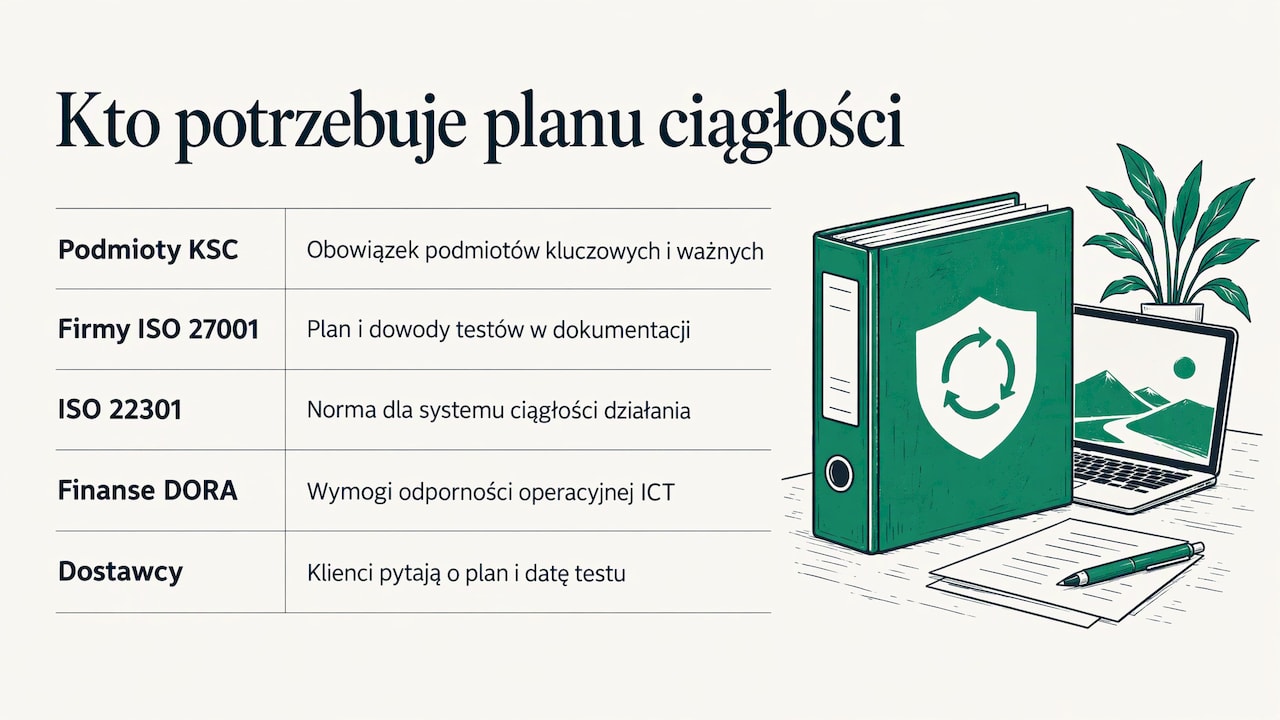
Firmy wdrażające ISO 27001. System zarządzania bezpieczeństwem informacji według normy ISO 27001 obejmuje także dostępność informacji w czasie zakłóceń. Plan ciągłości i dowody jego testów są naturalną częścią dokumentacji, którą pokażesz audytorowi. Kolejność prac opisujemy w przewodniku wdrożenie ISO 27001 krok po kroku.
Organizacje certyfikujące system zarządzania ciągłością działania. Normą dedykowaną temu obszarowi jest ISO 22301, w Polsce wydana jako PN-EN ISO 22301. Program certyfikacji Urzędu Dozoru Technicznego przypomina, że system zgodny z tą normą kładzie nacisk na monitorowanie, przegląd i ciągłe doskonalenie oparte na wskaźnikach.
Sektor finansowy objęty DORA. Rozporządzenie DORA stawia instytucjom finansowym własne wymagania dotyczące odporności operacyjnej w obszarze technologii informacyjno-komunikacyjnych. Plan ciągłości jest jednym z ich filarów.
Firmy, które muszą wykazać odporność przed klientem. Kontrahenci pytają dostawców w ankietach bezpieczeństwa o plan ciągłości i datę ostatniego testu. Gotowy, przetestowany plan skraca taką rozmowę do przesłania dowodów.
Jakie zdarzenia uwzględnić w planie
Opracowanie WAT zaleca, by planowanie zaczynać od rozpoznania zdarzeń, które mogą przerwać procesy biznesowe, takich jak awaria sprzętu, powódź lub pożar. Następnie szacuje się skutki tych przerw: skalę uszkodzeń i czas potrzebny do przywrócenia normalnej pracy. W polskiej firmie lista scenariuszy obejmuje zwykle kilka grup.
| Grupa zdarzeń | Przykładowe scenariusze | Co zwykle przestaje działać |
|---|---|---|
| Incydenty cyberbezpieczeństwa | ransomware, przejęcie konta administratora, wyciek danych | systemy dziedzinowe, poczta, dostęp do danych |
| Awarie techniczne | awaria serwera lub macierzy, przerwa w zasilaniu, utrata łącza internetowego | aplikacje, telefonia, praca zdalna |
| Zdarzenia fizyczne | pożar, zalanie, brak dostępu do budynku | biuro, magazyn, sprzęt na miejscu |
| Dostawcy i usługi zewnętrzne | awaria chmury, niewypłacalność kluczowego dostawcy, błąd aktualizacji oprogramowania | usługi, na których opiera się proces |
| Ludzie | nagła nieobecność osób z unikalną wiedzą, odejście administratora | decyzje, dostęp do haseł i konfiguracji |
Nie musisz pisać osobnej procedury na każde zdarzenie. Skuteczniej jest zbudować plan wokół skutków: utraty systemu, utraty danych, utraty lokalizacji, utraty ludzi i utraty dostawcy. Różne przyczyny prowadzą do tych samych skutków, a procedura odtworzenia pozostaje podobna.
Analiza wpływu na biznes: procesy krytyczne, RTO i RPO
Analiza wpływu na biznes (ang. Business Impact Analysis, BIA) odpowiada na pytanie, co jest naprawdę ważne i jak szybko musi wrócić. Artykuł naukowy poświęcony analizie BIA w zarządzaniu ciągłością działania opisuje jej przebieg. Najpierw identyfikuje się aktywności, które wspierają dostarczanie kluczowych produktów i usług. Potem ocenia się, jak rośnie wpływ ich przerwania w czasie. Dla każdej aktywności ustala się maksymalny tolerowany okres zakłócenia, po którym skutki przestają być akceptowalne. Na tej podstawie wskazuje się aktywności krytyczne, priorytety odnowy i docelowe czasy odtworzenia.
Najważniejsze parametry wyglądają tak:
| Parametr | Co oznacza | Pytanie do właściciela procesu |
|---|---|---|
| MTPD (MTO) | maksymalny tolerowany okres zakłócenia, po którym skutki stają się nie do przyjęcia | Po jakim czasie przestoju firma poniesie szkodę, której nie zaakceptujemy? |
| RTO | docelowy czas przywrócenia aktywności, krótszy od MTPD | W jakim czasie musimy wznowić ten proces, choćby w trybie ograniczonym? |
| RPO | maksymalny akceptowalny okres utraty danych, czyli wiek danych w ostatniej kopii zapasowej używanej do odtworzenia | Ile godzin pracy możemy wprowadzić ponownie lub stracić? |
Z RPO wynika częstotliwość kopii zapasowych. Jeśli dział księgowości akceptuje utratę najwyżej czterech godzin pracy, kopia wykonywana raz na dobę nie spełnia założenia. Z RTO wynika architektura odtworzenia. Jeśli sklep internetowy ma wrócić w ciągu dwóch godzin, odtwarzanie serwera od zera z kopii na taśmie raczej się nie zmieści w tym czasie.
Przykład analizy w małej firmie
Weźmy hipotetyczną firmę usługową zatrudniającą 60 osób, która prowadzi obsługę klientów, fakturowanie i realizację projektów. Właściciele procesów w czasie warsztatu ustalają:
- obsługa zgłoszeń klientów ma MTPD równe jednemu dniu roboczemu, więc RTO ustalają na cztery godziny, a RPO na jedną godzinę;
- fakturowanie wytrzyma trzy dni przerwy, więc RTO wynosi jeden dzień, a RPO jeden dzień;
- wewnętrzny portal szkoleniowy może poczekać tydzień i nie trafia na listę procesów krytycznych.
Te trzy decyzje od razu porządkują budżet. Pieniądze i uwaga trafiają do systemu zgłoszeń i jego kopii, a portal szkoleniowy wraca na końcu kolejki.
Jak przygotować plan ciągłości działania krok po kroku
Kolejność poniżej opiera się na zaleceniach opracowania WAT dotyczących planowania ciągłości. Uzupełniliśmy ją o praktyczne wskazówki z wdrożeń systemów zarządzania bezpieczeństwem informacji.
- Ustal zakres i odpowiedzialność. Zdecyduj, które lokalizacje, usługi i systemy obejmuje plan. Wyznacz właściciela planu oraz osobę decyzyjną na czas kryzysu i jej zastępcę. Zarząd zatwierdza zakres, bo to on odpowiada za akceptację ryzyka.
- Rozpoznaj zdarzenia i oceń ryzyko. Spisz scenariusze z tabeli powyżej, dopasuj je do swojej firmy i oceń, jak bardzo są prawdopodobne. Jeśli prowadzisz już rejestr ryzyka dla ISO 27001 lub ustawy o KSC, wykorzystaj go zamiast tworzyć nowy.
- Przeprowadź analizę wpływu na biznes. Z właścicielami procesów ustal MTPD, RTO i RPO. Zapisz zależności: jakie systemy, dane, ludzie, pomieszczenia i dostawcy są potrzebni każdemu procesowi krytycznemu.
- Wybierz strategię ciągłości. Opracowanie WAT mówi o strategicznym planie, który określa ogólne podejście. W praktyce oznacza to wybór rozwiązań: zapasowe łącze, kopie poza główną lokalizacją, praca zdalna, zastępczy dostawca, ręczne obejście procesu.
- Napisz procedury awaryjne i odtworzeniowe. Każda procedura ma właściciela, warunek uruchomienia, kolejne kroki i kryterium zakończenia. Procedury muszą umożliwiać naprawę i przywrócenie działania w wymaganym czasie, czyli w ramach RTO.
- Przygotuj komunikację. Ustal, kto informuje pracowników, klientów, dostawców i organy. Zapisz kanały zapasowe na wypadek, gdy poczta firmowa nie działa. Podmioty objęte ustawą o KSC dopisują do planu ścieżkę zgłaszania incydentów.
- Przeszkol ludzi. Każda osoba z rolą w planie musi wiedzieć, co robi i gdzie znajdzie procedurę. Opracowanie WAT wymienia przeszkolenie personelu jako osobny element planowania.
- Przetestuj i popraw. Pierwszy test niemal zawsze ujawnia luki. Zapisz wnioski, popraw procedury i zaplanuj kolejny test.
Co powinien zawierać dokument
Gotowy plan ciągłości działania firmy ma zwykle następującą strukturę:
- Cel, zakres i zasady uruchomienia. Kto ogłasza stan kryzysowy, na jakiej podstawie i kiedy plan przestaje obowiązywać.
- Role i zastępstwa. Zespół kryzysowy z danymi kontaktowymi przechowywanymi także poza systemami firmy.
- Wyniki BIA. Lista procesów krytycznych z MTPD, RTO, RPO i zależnościami.
- Scenariusze i procedury. Krok po kroku dla każdego skutku: utraty systemu, danych, lokalizacji, ludzi i dostawcy.
- Plan komunikacji. Odbiorcy, kanały, szablony komunikatów i obowiązki zgłoszeniowe.
- Zasoby zapasowe. Kopie zapasowe, sprzęt zastępczy, lokalizacja zastępcza, umowy z dostawcami.
- Plan testów i przeglądów. Harmonogram, rodzaje ćwiczeń i sposób dokumentowania wyników.
- Rejestr zmian. Wersja, data, autor i zatwierdzający.
Pamiętaj o dostępności samego planu. Dokument zapisany wyłącznie na serwerze, który właśnie przestał działać, nikomu nie pomoże. Zespół kryzysowy powinien mieć kopię dostępną poza główną infrastrukturą.
Testowanie, przeglądy i aktualizacja planu
Opracowanie WAT zaleca, aby plany ciągłości były utrzymywane, testowane w praktyce i stanowiły integralną część innych procesów zarządzania. Ustawa o KSC wprost wymienia testowanie i utrzymywanie planów wśród obowiązków podmiotów kluczowych i ważnych.
Testy warto stopniować:
- Przegląd dokumentu. Właściciele procesów czytają procedury i sprawdzają, czy kontakty, systemy i kroki są aktualne.
- Ćwiczenie przy stole. Zespół kryzysowy przechodzi scenariusz krok po kroku, na przykład atak ransomware w poniedziałek rano, i notuje miejsca, w których brakuje decyzji lub informacji.
- Test odtworzenia. Administratorzy faktycznie odtwarzają system z kopii zapasowej i mierzą czas. Wynik porównujesz z RTO i RPO.
- Pełna symulacja. Przełączenie na lokalizację lub infrastrukturę zapasową w kontrolowanych warunkach.
Jak często? Norma PN-EN ISO 22301 nie wyznacza konkretnego okresu dla auditu wewnętrznego i przeglądu systemu. Jednostka certyfikująca UDT-CERT zaleca jednak przeprowadzanie ich co najmniej raz w roku. To rozsądny rytm także dla firm, które nie certyfikują systemu. Plan aktualizujesz dodatkowo po każdej istotnej zmianie: nowym systemie, nowym dostawcy, przeprowadzce, reorganizacji i każdym poważnym incydencie.
Każdy test zostawia dowody: protokół, listę uczestników, zmierzone czasy, wnioski i zadania naprawcze. Audytor ISO 27001 i organ nadzoru w ramach ustawy o KSC będą pytać właśnie o nie.
Najczęstsze błędy w planach ciągłości działania
- Plan pisany przez dział IT w pojedynkę. Bez właścicieli procesów nie da się rzetelnie ustalić MTPD i RTO, a plan opisuje serwery zamiast usług dla klientów.
- Brak analizy wpływu. Wszystkie systemy dostają ten sam priorytet, więc w kryzysie nikt nie wie, co odtwarzać najpierw.
- Kopie zapasowe bez testów odtworzenia. Kopia, której nikt nie odtworzył, nie potwierdza spełnienia RPO.
- Pominięci dostawcy. Proces krytyczny często zależy od zewnętrznej usługi, a plan nie przewiduje, co zrobić, gdy ona nie działa.
- Nieaktualne kontakty i role. Lista zespołu kryzysowego wymaga aktualizacji po każdej zmianie kadrowej, inaczej w kryzysie dzwonisz do osób, które już nie pracują w firmie.
- Osobny plan dla każdej regulacji. Firma prowadzi jeden plan dla ISO 27001, drugi dla ustawy o KSC i trzeci dla klienta. Trzy dokumenty rozjeżdżają się po pierwszej zmianie.
Plan ciągłości działania w Guardiso
Plan ciągłości działania rzadko jest jedynym wymaganiem, które firma musi spełnić. Te same procesy krytyczne, ryzyka, kopie zapasowe i testy są potrzebne w ISO 27001, w ustawie o KSC, w NIS2, w DORA i w ankietach bezpieczeństwa od klientów. Guardiso prowadzi te regulacje w jednym systemie. Jedna dokumentacja i te same dowody służą wielu regulacjom, więc zespół nie powtarza tej samej pracy.
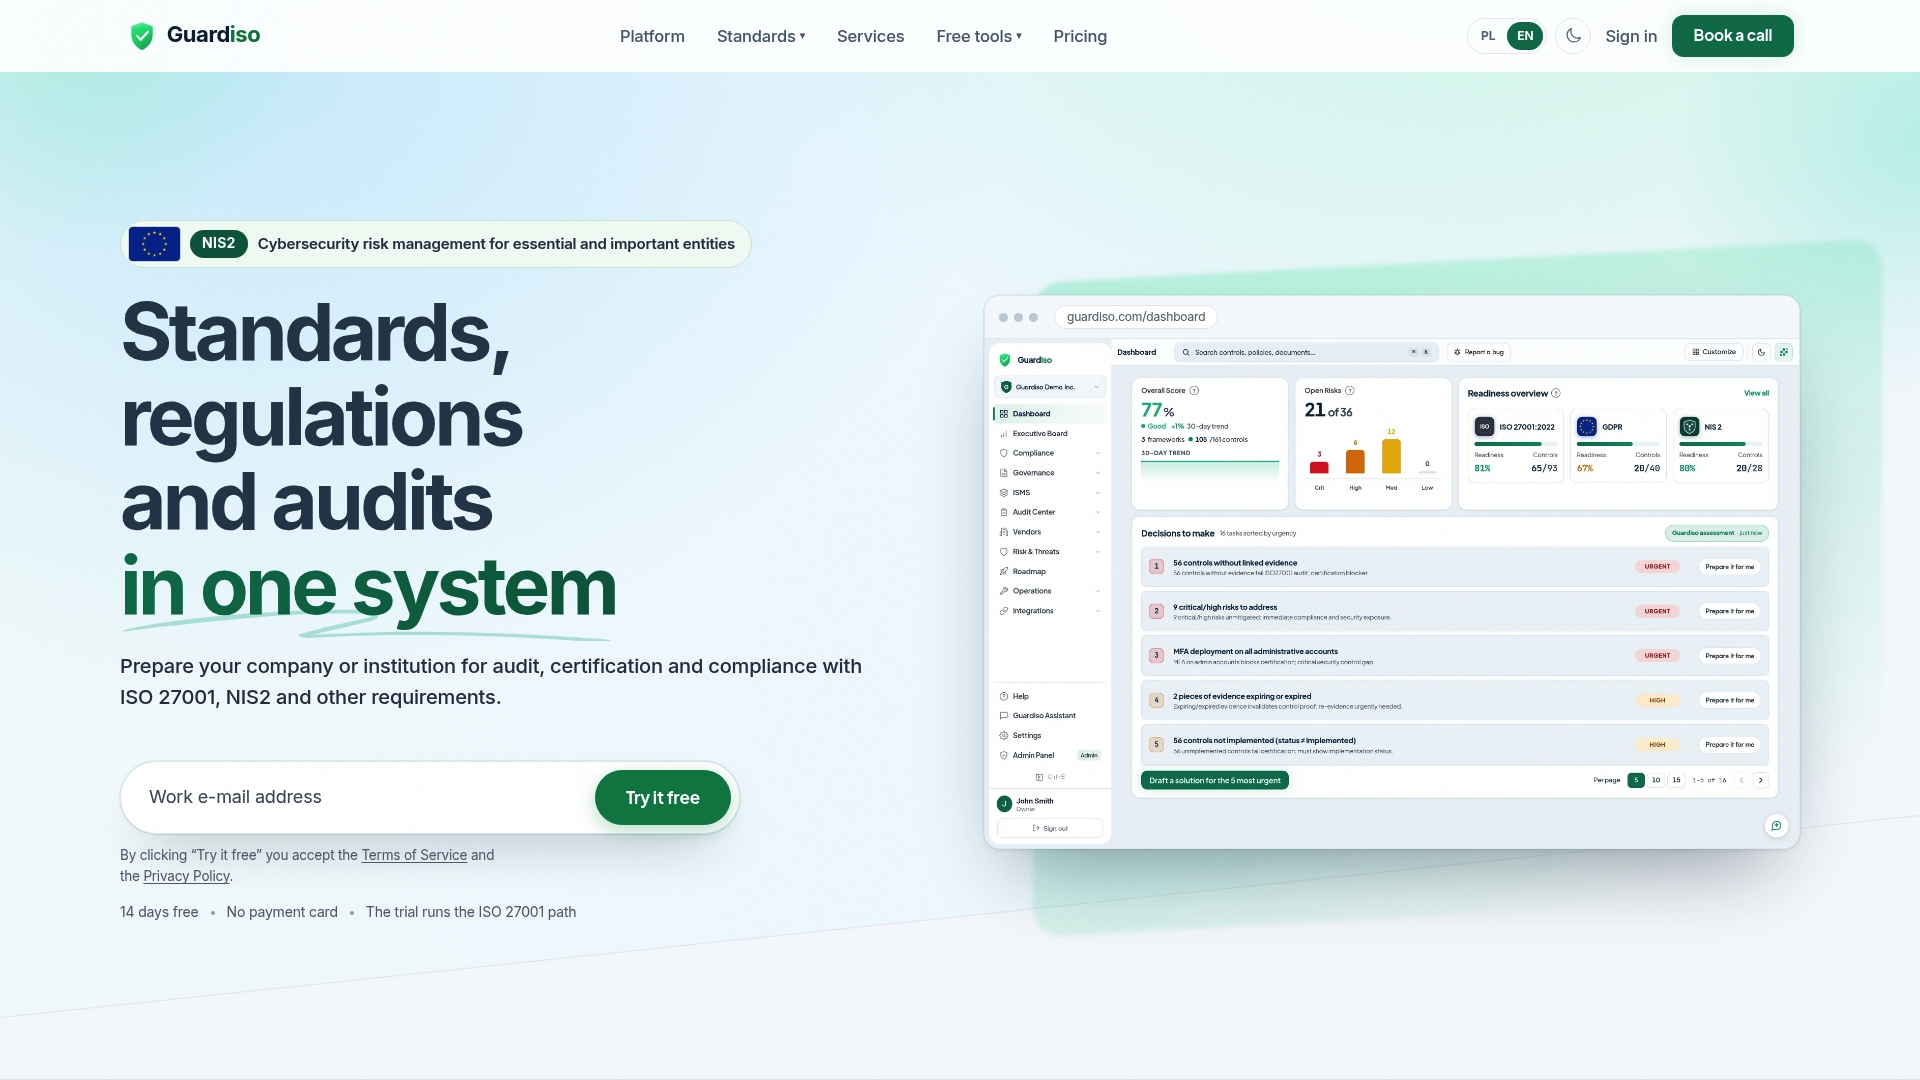
Guardiso pokazuje stan zgodności, ryzyka i zadania do wykonania, w tym przeglądy i testy, które trzeba przeprowadzić. Daje gotowe polityki po polsku i po angielsku, dopasowane do polskich przepisów, i sam zbiera dowody z Microsoft 365, GitHub, AWS i innych narzędzi. Przed audytem przygotowuje komplet dowodów dla audytora, a stan zgodności możesz udostępnić partnerom w portalu bezpieczeństwa. Dane są przechowywane w Unii Europejskiej. Firma Guardiso posiada certyfikat ISO 27001.
Plan Starter kosztuje 849 zł miesięcznie, a plan Professional 2149 zł miesięcznie. Konsultanci prowadzący zgodność u kilku klientów dodają każdą kolejną firmę za 429 zł miesięcznie. Szczegóły znajdziesz w cenniku Guardiso. Jeśli potrzebujesz osoby, która poprowadzi analizę wpływu, napisze procedury i zorganizuje pierwszy test, skorzystaj z usługi vCISO. Odporność samych systemów sprawdzisz w ramach pentestów i audytów.
Najczęstsze pytania
Czy mała firma potrzebuje planu ciągłości działania?
Obowiązek prawny dotyczy przede wszystkim podmiotów kluczowych i ważnych w rozumieniu ustawy o KSC oraz firm, które certyfikują się na zgodność z ISO 27001 lub ISO 22301. Plan przydaje się jednak każdej firmie, której klienci oczekują ciągłości usług. W małej organizacji wystarczy krótki dokument oparty na rzetelnej analizie wpływu na biznes i przetestowanych kopiach zapasowych.
Czym różni się plan ciągłości działania od planu Disaster Recovery?
Plan ciągłości działania dotyczy procesów biznesowych i tego, jak firma pracuje w czasie zakłócenia. Plan Disaster Recovery, w ustawie o KSC nazywany planem odtworzenia działalności, dotyczy przywrócenia systemów informacyjnych i danych. Oba dokumenty korzystają z tych samych parametrów RTO i RPO, więc najlepiej przygotować je razem.
Jak często testować plan ciągłości działania?
Norma PN-EN ISO 22301 nie wyznacza konkretnego okresu, a jednostka certyfikująca UDT-CERT zaleca audit wewnętrzny i przegląd systemu co najmniej raz w roku. W praktyce dobrze jest raz w roku przeprowadzić ćwiczenie przy stole i test odtworzenia z kopii. Plan aktualizujesz także po każdej istotnej zmianie w firmie i po poważnym incydencie.
Czy można skorzystać z gotowego wzoru planu?
Wzór pomaga zbudować strukturę dokumentu, ale nie zastąpi analizy wpływu na biznes. MTPD, RTO, RPO i zależności procesów są inne w każdej firmie. Dlatego wzór traktuj jako szkielet, który wypełniasz wynikami warsztatów z właścicielami procesów.
Źródła
- Zapewnienie ciągłości działania, Baza wiedzy, gov.pl
- Dokumentowanie systemu bezpieczeństwa teleinformatycznego, WAT
- Business Impact Analysis in the process of business continuity management, CEJSH
- Program certyfikacji systemów zarządzania ciągłością działania zgodnych z PN-EN ISO 22301, UDT
- Ustawa z dnia 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa, art. 8