
Ustawa o KSC po nowelizacji: kogo obejmuje i co nakłada
Ustawa o krajowym systemie cyberbezpieczeństwa, w skrócie ustawa o KSC, to polski akt, który po nowelizacji obowiązującej od 3 kwietnia 2026 r. wdraża dyrektywę NIS2 i dzieli firmy oraz instytucje na podmioty kluczowe i ważne. Jeśli Twoja organizacja spełnia kryteria, musi znaleźć się w wykazie, wdrożyć system zarządzania bezpieczeństwem informacji (SZBI), zgłaszać poważne incydenty w ustawowych terminach i umieć to wszystko udowodnić. Najmniej pracy kosztuje to wtedy, gdy ustawę o KSC, ISO 27001 i RODO prowadzisz na jednej dokumentacji i jednym zestawie dowodów. Właśnie tak działa Guardiso.
Czym jest ustawa o KSC i co zmieniła nowelizacja
Pierwotna wersja to ustawa z dnia 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa, która wdrażała pierwszą dyrektywę NIS. Dotyczyła przede wszystkim operatorów usług kluczowych i dostawców usług cyfrowych. Krąg firm objętych obowiązkami był stosunkowo wąski, a wiele organizacji dowiadywało się o swoim statusie dopiero z decyzji administracyjnej.
Zmiany przyniosła ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw, opublikowana w Dzienniku Ustaw z 2026 r. pod pozycją 252. Najważniejsze różnice są trzy.
- Nowy podział podmiotów. Zamiast operatorów usług kluczowych ustawa wprowadza podmioty kluczowe i podmioty ważne. Status wynika w dużej mierze z samych kryteriów ustawowych, więc to organizacja sama sprawdza, czy podlega przepisom.
- Szerszy katalog obowiązków. Każdy podmiot kluczowy i ważny wdraża SZBI, zarządza ryzykiem, obsługuje incydenty i dba o bezpieczeństwo łańcucha dostaw.
- Silniejszy nadzór. Nowelizacja wzmacnia kompetencje organów właściwych do spraw cyberbezpieczeństwa, a odpowiedzialność za wykonanie obowiązków spada bezpośrednio na kierownictwo.
Szerzej omawiamy zmiany w artykule o nowelizacji ustawy o KSC.
Kogo obejmuje ustawa o KSC
Ustawa obejmuje organizacje z sektorów wymienionych w jej załącznikach. Ministerstwo Cyfryzacji wskazuje wśród nich energię, transport, bankowość, ochronę zdrowia, infrastrukturę cyfrową, administrację publiczną, wodę, ścieki i gospodarkę odpadami. Katalog jest jednak szerszy i obejmuje także sektory, które wcześniej nie kojarzyły się z cyberbezpieczeństwem.
O tym, czy Twoja firma lub instytucja podlega ustawie, decyduje kilka elementów. Liczy się profil działalności, właściwy kod PKD, wielkość podmiotu i szczególne przesłanki ustawowe. Kryteria wielkości pochodzą z unijnego rozporządzenia nr 651/2014, które określa, kiedy przedsiębiorstwo jest mikro, małe, średnie lub duże.
W praktyce oznacza to, że firma licząca kilkadziesiąt osób może być podmiotem ważnym, jeśli działa w objętym sektorze. Szczególne przesłanki mogą też objąć ustawą mniejsze organizacje, na przykład z powodu wyjątkowej roli, jaką odgrywają w danym sektorze. Dlatego samo spojrzenie na liczbę pracowników nie wystarczy.
Najszybciej sprawdzisz swój status w naszym kwalifikatorze NIS2 i KSC. Na podstawie odpowiedzi o sektorze i wielkości organizacji wskazuje kategorię podmiotu i obowiązki, które z niej wynikają. Pełne omówienie zakresu ustawy znajdziesz w tekście krajowy system cyberbezpieczeństwa: kogo obejmuje i co nakłada.
Terminy, które wyznacza nowelizacja
Dla podmiotów, które spełniały kryteria w dniu wejścia nowelizacji w życie, Ministerstwo Cyfryzacji podaje następujący harmonogram:
| Obowiązek | Termin | Kogo dotyczy |
|---|---|---|
| Wpis do wykazu podmiotów kluczowych i ważnych | 3 października 2026 r. | Podmioty kluczowe i ważne |
| Podłączenie do systemu S46 | 3 kwietnia 2027 r. | Podmioty kluczowe i ważne |
| Wdrożenie obowiązków z nowych przepisów, w tym SZBI | 3 kwietnia 2027 r. | Podmioty kluczowe i ważne |
| Pierwszy obowiązkowy audyt cyberbezpieczeństwa | 3 kwietnia 2028 r. | Podmioty kluczowe, które nie były operatorami usług kluczowych |
Termin wpisu do wykazu już minął. Jeśli Twoja organizacja spełnia kryteria, a nie złożyła wniosku, zrób to bez zwłoki przez system S46. Organizacje, które zaczną spełniać kryteria później, powinny sprawdzić swój termin na stronie Ministerstwa Cyfryzacji.
Rok na wdrożenie SZBI brzmi jak dużo czasu. W praktyce trzeba w tym okresie przeprowadzić analizę ryzyka, napisać i zatwierdzić polityki, wdrożyć środki techniczne, przeszkolić kierownictwo i zebrać dowody, że to wszystko działa. Organizacja, która zaczyna od zera w 2027 roku, nie zdąży.
Co musisz wdrożyć: SZBI i obowiązki z art. 8
Sercem ustawy jest art. 8 ust. 1. Zgodnie z nim podmiot kluczowy lub ważny wdraża system zarządzania bezpieczeństwem informacji, który zapewnia:
- systematyczne szacowanie ryzyka i zarządzanie nim,
- odpowiednie i proporcjonalne do ryzyka środki techniczne i organizacyjne,
- zbieranie informacji o cyberzagrożeniach i podatnościach,
- zarządzanie incydentami,
- środki zapobiegające incydentom i ograniczające ich wpływ.
Ustawa wymienia 14 obszarów środków technicznych i organizacyjnych. Należą do nich między innymi polityki szacowania ryzyka, bezpieczeństwo fizyczne, bezpieczeństwo zasobów ludzkich, bezpieczeństwo łańcucha dostaw ICT, plany ciągłości działania, monitoring w trybie ciągłym, kryptografia, cyberhigiena, zarządzanie aktywami i kontrola dostępu.
Każdy z tych obszarów wymaga dwóch rzeczy: działania i dowodu. Polityka kontroli dostępu nic nie znaczy, jeśli nie da się pokazać, kto ma dostęp do których systemów i kiedy te uprawnienia przeglądano. Plan ciągłości działania musi być przetestowany, a wynik testu zapisany.
Obowiązki kierownika i personelu
Nowelizacja przenosi cyberbezpieczeństwo na poziom zarządu. Zgodnie z przepisami rozdziału o obowiązkach podmiotów kluczowych i ważnych:
- kierownik podmiotu ponosi odpowiedzialność za wykonywanie obowiązków w zakresie cyberbezpieczeństwa (art. 8c),
- kierownik przechodzi coroczne szkolenie z cyberbezpieczeństwa (art. 8e),
- podmiot weryfikuje niekaralność osób, które dopuszcza do zadań z zakresu cyberbezpieczeństwa (art. 8f),
- podmiot wyznacza osoby do kontaktu z podmiotami krajowego systemu cyberbezpieczeństwa (art. 9).
Dla dyrektora czy prezesa oznacza to jedno. Musi wiedzieć, w jakim stanie jest bezpieczeństwo organizacji. Musi też mieć to potwierdzone w dokumentach.
Zgłaszanie incydentów: 24 godziny, 72 godziny i miesiąc
Obowiązkowemu zgłoszeniu podlegają incydenty poważne. Według portalu systemu S46 zgłoszenie składa się z trzech etapów:
- Wczesne ostrzeżenie w ciągu 24 godzin od wykrycia incydentu.
- Zgłoszenie incydentu w ciągu 72 godzin od wykrycia.
- Sprawozdanie końcowe w ciągu miesiąca od zgłoszenia.
Zgłoszenia kieruje się przez system S46 do właściwego CSIRT sektorowego. Jeśli dla danego podmiotu nie wyznaczono CSIRT sektorowego, zgłoszenie trafia do właściwego CSIRT poziomu krajowego. Przez S46 można zgłaszać także incydenty zwykłe.
Kiedy incydent jest poważny? CERT Polska wyjaśnia, że chodzi o zdarzenie, które powoduje lub może spowodować poważne obniżenie jakości lub przerwanie ciągłości usługi, straty finansowe albo poważną szkodę dla innych osób lub podmiotów. Dla części sektorów progi określa rozporządzenie wykonawcze Komisji Europejskiej, a dla pozostałych ma je określić rozporządzenie Rady Ministrów.
Dwadzieścia cztery godziny to bardzo mało czasu, jeśli dopiero w trakcie incydentu ustalasz, kto decyduje o zgłoszeniu i jakie dane trzeba podać. Procedurę obsługi incydentów, role i szablony zgłoszeń przygotuj więc wcześniej i przećwicz je z zespołem.
Audyt i konsekwencje
Podmiot kluczowy przeprowadza audyt bezpieczeństwa systemu informacyjnego co najmniej raz na trzy lata (art. 15). Pierwszy taki audyt podmioty kluczowe, które wcześniej nie były operatorami usług kluczowych, muszą przeprowadzić do 3 kwietnia 2028 r.
Audytor sprawdza, czy podmiot spełnia wymagania ustawy. Ocenia dokumentację SZBI, analizę ryzyka, wdrożone środki i dowody ich działania. Uporządkowane dowody skracają przygotowania do audytu i ułatwiają pracę audytorowi.
Za niewykonanie obowiązków nowelizacja przewiduje kary pieniężne zarówno dla podmiotów, jak i dla kierowników. Organy właściwe zyskały też szersze uprawnienia nadzorcze. Dla kierownictwa to wyraźny sygnał, że cyberbezpieczeństwo jest teraz obowiązkiem prawnym z osobistą odpowiedzialnością.
ISO 27001 a ustawa o KSC
Wiele organizacji pyta, czy certyfikat ISO 27001 wystarczy. Norma ISO/IEC 27001 opisuje system zarządzania bezpieczeństwem informacji, więc jej wymagania w dużej części pokrywają się ze środkami z art. 8. Firma z działającym SZBI zgodnym z normą ma więc solidny fundament.
Ustawa zawiera jednak obowiązki, których norma nie opisuje, bo wynikają wprost z polskiego prawa:
- wpis do wykazu podmiotów kluczowych i ważnych,
- zgłaszanie incydentów poważnych przez S46 w terminach 24 godzin, 72 godzin i miesiąca,
- coroczne szkolenie kierownika,
- weryfikacja niekaralności personelu,
- wyznaczenie osób do kontaktu,
- audyt z art. 15 dla podmiotów kluczowych.
Najrozsądniej jest rozszerzyć istniejący SZBI o te wymagania. Budowa drugiego, równoległego systemu tylko dla ustawy o KSC oznacza podwójne polityki, podwójne rejestry i podwójne zbieranie dowodów. Jeśli dopiero planujesz certyfikację, zacznij od naszego przewodnika po wdrożeniu ISO 27001 w firmie i od początku projektuj system tak, by obsługiwał oba zestawy wymagań.
Jak przygotować organizację krok po kroku
1. Ustal status organizacji
Sprawdź sektor, kod PKD, wielkość i szczególne przesłanki. Najczęstszy błąd to ocena na podstawie samej liczby pracowników albo pominięcie działalności pobocznej, która mieści się w objętym sektorze. Wynik oceny zapisz, bo organ może zapytać, na jakiej podstawie podjęto decyzję. Pomoże w tym kwalifikator NIS2 i KSC.
2. Dokonaj wpisu do wykazu i przygotuj dostęp do S46
Wpis składa się przez system S46. Wyznacz osoby kontaktowe i upewnij się, że mają dostęp do systemu, zanim będzie potrzebny przy pierwszym incydencie.
3. Zrób analizę luk
Porównaj to, co już masz, z 14 obszarami z art. 8 i obowiązkami kierownika. Uwzględnij istniejące polityki RODO i dokumentację ISO 27001, bo wiele z nich da się wykorzystać. Guardiso umożliwia mapowanie wymagań między standardami, więc łatwiej zobaczysz, które dowody już masz, a których brakuje.
4. Przeprowadź analizę ryzyka
Szacowanie ryzyka ma być systematyczne, czyli powtarzane i aktualizowane. Arkusz zrobiony raz i odłożony do szuflady nie spełnia tego wymogu. Guardiso zarządza ryzykiem i pokazuje zadania do wykonania, więc postęp widzi zarówno zespół, jak i kierownictwo.
5. Przygotuj polityki i procedury
Minimum to polityka bezpieczeństwa informacji, analiza ryzyka, procedura obsługi incydentów, plany ciągłości działania oraz rejestry aktywów i dostawców. Pisanie ich od zera zajmuje tygodnie. Guardiso daje gotowe polityki po polsku i po angielsku, dopasowane do polskich przepisów.
6. Wdróż środki i zbieraj dowody na bieżąco
To etap, na którym większość organizacji traci najwięcej czasu, bo dowody leżą w wielu systemach. Guardiso sam zbiera dowody z Microsoft 365, GitHub, AWS i innych narzędzi. Jedna dokumentacja i te same dowody służą ustawie o KSC, ISO 27001 i RODO, więc zespół nie powtarza tej samej pracy.
7. Przeszkol kierownictwo i przetestuj procedury
Coroczne szkolenie kierownika musi być udokumentowane. Przećwicz też ścieżkę zgłoszenia incydentu i test planu ciągłości działania, a wyniki zapisz.
8. Przygotuj się do audytu
Podmiot kluczowy przechodzi audyt co najmniej raz na trzy lata. Przed audytem Guardiso przygotowuje komplet dowodów dla audytora. Stan zgodności możesz też udostępnić klientom i partnerom w portalu bezpieczeństwa.
Jak Guardiso prowadzi zgodność z ustawą o KSC
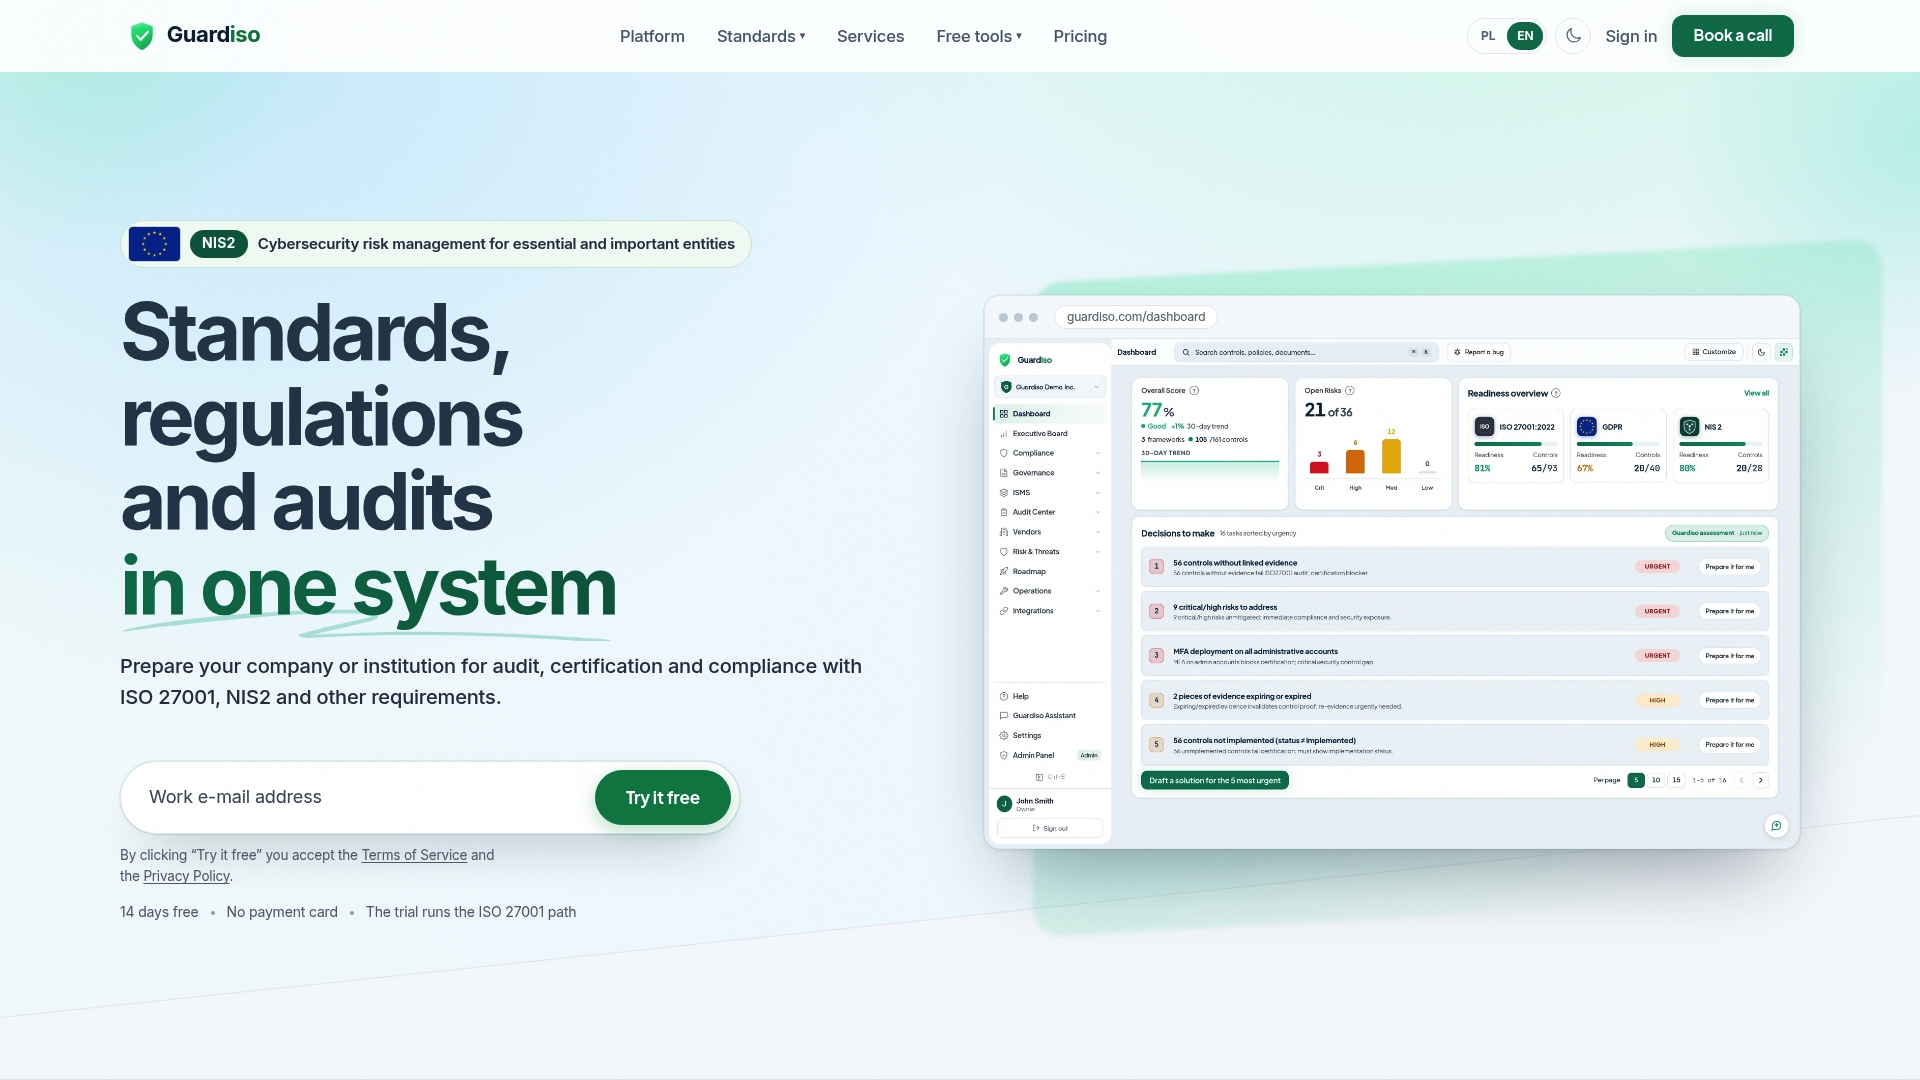
Guardiso to platforma do zarządzania bezpieczeństwem informacji i zgodnością z przepisami. W jednym systemie prowadzisz ustawę o KSC, NIS2, ISO 27001, RODO i DORA. Platforma pokazuje stan zgodności, ryzyka i zadania do wykonania, a przed audytem przygotowuje komplet dowodów dla audytora. Dane są przechowywane w Unii Europejskiej. Firma Guardiso posiada certyfikat ISO 27001.
Plan Starter kosztuje 849 zł miesięcznie, a plan Professional 2149 zł miesięcznie. Dla dużych organizacji przygotowujemy plan Enterprise. Konsultanci, którzy prowadzą zgodność u kilku klientów, dodają każdą kolejną firmę za 429 zł miesięcznie. Szczegóły znajdziesz w cenniku Guardiso.
Jeśli brakuje Ci osoby, która poprowadzi wdrożenie, skorzystaj z usługi vCISO. Wykonujemy też audyt ISO 27001, NIS2 i DORA oraz testy penetracyjne.
Najczęstsze pytania
Czy ustawa o KSC to to samo co NIS2?
NIS2 to dyrektywa Unii Europejskiej, a ustawa o KSC jest polskim aktem, który ją wdraża. W Polsce obowiązki wynikają więc z ustawy w brzmieniu nadanym nowelizacją z 2026 roku. Więcej piszemy w artykule NIS2 w Polsce.
Czy jednostki administracji publicznej podlegają ustawie o KSC?
Tak. Administracja publiczna jest jednym z sektorów objętych ustawą. Instytucja publiczna musi sprawdzić swoją kategorię i wdrożyć obowiązki właściwe dla podmiotu kluczowego lub ważnego.
Do kiedy trzeba wdrożyć SZBI?
Podmioty, które spełniały kryteria 3 kwietnia 2026 r., mają czas do 3 kwietnia 2027 r. Do tego samego dnia muszą podłączyć się do systemu S46.
Czy podmiot ważny musi przechodzić audyt co trzy lata?
Obowiązek audytu co najmniej raz na trzy lata z art. 15 dotyczy podmiotów kluczowych. Podmiot ważny i tak musi wdrożyć SZBI i umieć wykazać jego działanie organowi nadzoru, więc uporządkowane dowody są mu równie potrzebne.
Źródła
- Gov.pl: Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa
- Gov.pl: Nowelizacja ustawy o KSC, kogo obejmuje
- Ministerstwo Cyfryzacji: Obowiązki podmiotów kluczowych i ważnych
- System S46: Zgłoszenie incydentu
- CERT Polska: Zgłoszenie incydentu
- ISAP: Tekst jednolity ustawy o krajowym systemie cyberbezpieczeństwa, Dz.U. 2026 poz. 20
- Dz.U. 2026 poz. 252: Ustawa o zmianie ustawy o krajowym systemie cyberbezpieczeństwa
- Ustawa o KSC, rozdział 3: Obowiązki podmiotów kluczowych i ważnych
- eGospodarka: Kto musi się wpisać do wykazu podmiotów kluczowych i ważnych