
Rejestr czynności przetwarzania: kto prowadzi, co wpisać i wzór
Rejestr czynności przetwarzania to wewnętrzny dokument, w którym administrator opisuje każdy proces z danymi osobowymi: po co je przetwarza, czyje dane, jakie kategorie danych, komu je przekazuje, jak długo je trzyma i jak je chroni. Obowiązek wynika z art. 30 RODO. Poniżej znajdziesz listę obowiązkowych pól, wzór rejestru z przykładowym wpisem i sposób prowadzenia go tak, aby był gotowy na kontrolę Prezesa UODO i na audyt.
Czym jest rejestr czynności przetwarzania
Rejestr to uporządkowany spis wszystkich operacji na danych osobowych, za które odpowiada Twoja organizacja. Jedna pozycja w rejestrze opisuje jedną czynność przetwarzania, czyli proces z określonym celem. Przykładami są rekrutacja pracowników, prowadzenie list płac, obsługa zamówień, newsletter albo monitoring wizyjny biura.
Motyw 82 RODO wskazuje dwie funkcje rejestru. Pierwsza to wykazanie zgodności z rozporządzeniem. Druga to umożliwienie organowi nadzorczemu monitorowania operacji przetwarzania. W praktyce rejestr służy jednak przede wszystkim samej firmie. Kto ma dobry rejestr, ten wie, gdzie są dane, kto ma do nich dostęp i które umowy powierzenia trzeba zawrzeć.
UODO zwraca uwagę, że rejestry pełnią też rolę narzędzia, którym inspektor ochrony danych monitoruje przestrzeganie przepisów. Formalnie obowiązek prowadzenia rejestru spoczywa jednak na administratorze lub podmiocie przetwarzającym, a nie na IOD.
Rejestr czynności a rejestr kategorii czynności
RODO przewiduje dwa rodzaje rejestrów. Wyjaśnienia UODO opisują różnicę tak:
| Cecha | Rejestr czynności przetwarzania | Rejestr kategorii czynności przetwarzania |
|---|---|---|
| Podstawa | art. 30 ust. 1 RODO | art. 30 ust. 2 RODO |
| Kto prowadzi | administrator i jego przedstawiciel | podmiot przetwarzający i jego przedstawiciel |
| Co opisuje | czynności, za które odpowiada administrator | kategorie przetwarzań wykonywanych w imieniu każdego administratora |
| Typowy przykład | sklep internetowy opisujący obsługę zamówień swoich klientów | biuro rachunkowe prowadzące kadry i płace dla klientów |
Ta sama firma często prowadzi oba rejestry. Biuro rachunkowe jest administratorem danych własnych pracowników, więc opisuje je w rejestrze czynności. Jednocześnie przetwarza dane pracowników swoich klientów na podstawie umów powierzenia, więc te procesy trafiają do rejestru kategorii.
Kto musi prowadzić rejestr
Zasada z art. 30 ust. 1 i 2 RODO jest prosta. Rejestr prowadzi każdy administrator i każdy podmiot przetwarzający. Dotyczy to firm prywatnych, fundacji, szkół, urzędów i jednostek samorządu.
Art. 30 ust. 5 RODO zawiera wyjątek dla przedsiębiorstw i podmiotów zatrudniających mniej niż 250 osób. Wyjątek nie działa, gdy spełniona jest choć jedna z poniższych przesłanek. UODO wyjaśnia, że chodzi o przetwarzanie, które:
- może powodować ryzyko naruszenia praw lub wolności osób, których dane dotyczą,
- nie ma charakteru sporadycznego,
- obejmuje szczególne kategorie danych z art. 9 ust. 1 RODO, na przykład dane o zdrowiu, albo dane dotyczące wyroków skazujących i czynów zabronionych z art. 10 RODO.
UODO dodaje, że w takiej sytuacji rejestr prowadzi się tylko dla tych rodzajów przetwarzania, które spełniają przesłankę. Nie musisz więc wtedy opisywać jednorazowych operacji, które żadnej z nich nie spełniają.
W praktyce przesłanka braku sporadyczności obejmuje większość małych firm. Comiesięczne wynagrodzenia, ewidencja czasu pracy, obsługa klientów i fakturowanie to procesy powtarzalne. Do tego dochodzą zwolnienia lekarskie i badania lekarskie pracowników, które dotyczą danych o zdrowiu. Dlatego firma zatrudniająca 15 osób zwykle ma ten sam obowiązek co korporacja, różni się tylko liczba wpisów.
Jeżeli jesteś administratorem i nie masz pewności, czy dany proces mieści się w wyjątku, bezpieczniej jest go wpisać. Ocenę wątpliwych przypadków warto skonsultować z inspektorem ochrony danych lub prawnikiem zajmującym się ochroną danych.
Co musi zawierać rejestr czynności przetwarzania
Art. 30 ust. 1 RODO wymienia obowiązkowe elementy. Tabela pokazuje, co one oznaczają w codziennej pracy.
| Element z art. 30 ust. 1 | Co wpisujesz w praktyce |
|---|---|
| lit. a: imię i nazwisko lub nazwa oraz dane kontaktowe administratora, współadministratora, przedstawiciela i IOD | pełna nazwa firmy, adres, e-mail, telefon oraz kontakt do inspektora ochrony danych, jeżeli go wyznaczyłeś |
| lit. b: cele przetwarzania | konkretny cel, na przykład „wypłata wynagrodzeń” zamiast ogólnego „sprawy kadrowe” |
| lit. c: kategorie osób i kategorie danych | kogo dotyczą dane (pracownicy, kandydaci, klienci) i jakie to dane (dane identyfikacyjne, kontaktowe, numer rachunku) |
| lit. d: kategorie odbiorców | komu dane są ujawniane, w tym odbiorcy w państwach trzecich i organizacjach międzynarodowych |
| lit. e: przekazania do państw trzecich | do jakiego państwa lub organizacji trafiają dane oraz dokumentacja odpowiednich zabezpieczeń, gdy jest wymagana |
| lit. f: planowane terminy usunięcia danych | okres przechowywania dla każdej kategorii danych, jeżeli jest to możliwe |
| lit. g: ogólny opis środków bezpieczeństwa z art. 32 ust. 1 | techniczne i organizacyjne środki ochrony, jeżeli jest to możliwe |
Rozporządzenie wymaga minimum. UODO w swoim wzorze dokłada pola, które ułatwiają pracę: nazwę czynności, jednostkę organizacyjną, podstawę prawną przetwarzania, źródło danych, podmioty przetwarzające, używane systemy i oprogramowanie oraz informację, czy przeprowadzono ocenę skutków dla ochrony danych. Te dodatkowe kolumny nie są obowiązkowe, ale bez nich trudno wykazać rozliczalność.
Pole „systemy i oprogramowanie” jest szczególnie przydatne. Gdy dostawca poczty lub systemu kadrowego zmienia warunki, od razu widzisz, których czynności dotyczy zmiana. To samo pole pomaga przy analizie ryzyka i przy zgłaszaniu naruszeń.
Rejestr kategorii czynności u podmiotu przetwarzającego
Jeżeli przetwarzasz dane na zlecenie klientów, prowadzisz rejestr kategorii czynności. Dotyczy to między innymi firm IT utrzymujących systemy klientów, biur rachunkowych, agencji marketingowych i dostawców chmury.
Zgodnie z wyjaśnieniami UODO rejestr kategorii zawiera:
- nazwę i dane kontaktowe podmiotu przetwarzającego oraz każdego administratora, w imieniu którego działasz, a także dane przedstawicieli i IOD, gdy mają zastosowanie,
- kategorie przetwarzań wykonywanych w imieniu każdego administratora,
- przekazania danych do państw trzecich, jeżeli występują,
- ogólny opis technicznych i organizacyjnych środków bezpieczeństwa, jeżeli jest to możliwe.
Ten rejestr jest krótszy, bo nie opisujesz w nim celów ani terminów usunięcia. Te ustala administrator. Dobrze jest jednak powiązać każdą pozycję z konkretną umową powierzenia, aby przy zakończeniu współpracy szybko ustalić, jakie dane trzeba zwrócić lub usunąć.
Wzór rejestru czynności przetwarzania
UODO podkreśla, że jego szablony nie są jedynymi prawidłowymi wzorami. Organizacje różnią się, więc różny może być układ rejestru. Ważne jest, aby elementy z art. 30 ust. 1 dało się przedstawić czytelnie i przejrzyście. Urząd radzi też, aby nie powtarzać danych administratora przy każdym wpisie, tylko umieścić je raz na stronie tytułowej.
Strona tytułowa
- nazwa administratora, adres, NIP lub REGON, e-mail i telefon,
- dane przedstawiciela, jeżeli administrator spoza Unii Europejskiej go wyznaczył,
- dane kontaktowe inspektora ochrony danych, jeżeli został wyznaczony,
- data ostatniej aktualizacji i osoba odpowiedzialna za rejestr.
Wpis dla jednej czynności
Każdy wpis zaczyna się od nazwy czynności, a dalej idą informacje z art. 30 ust. 1 lit. b do g i pola dodatkowe. Tak kolejność opisuje UODO. Przykład pokazuje, jak może wyglądać wpis dla rekrutacji w firmie usługowej. To przykład układu, a treść każdego pola musisz dopasować do własnego procesu.
| Pole | Przykładowy wpis |
|---|---|
| Nazwa czynności | Rekrutacja pracowników |
| Jednostka organizacyjna | Dział kadr |
| Cel przetwarzania | Przeprowadzenie naboru na wolne stanowiska |
| Kategorie osób | Kandydaci do pracy |
| Kategorie danych | Imię i nazwisko, dane kontaktowe, wykształcenie, przebieg zatrudnienia, dane z CV podane dobrowolnie |
| Podstawa prawna | Właściwa przesłanka z art. 6 ust. 1 RODO wraz z przepisem szczególnym, który ją uzasadnia |
| Źródło danych | Bezpośrednio od kandydata, przez formularz rekrutacyjny |
| Kategorie odbiorców | Dostawca systemu rekrutacyjnego, dostawca poczty elektronicznej |
| Przekazanie do państw trzecich | Brak albo nazwa państwa i zastosowane zabezpieczenie |
| Planowany termin usunięcia | Okres zgodny z polityką retencji, liczony od zakończenia naboru |
| Systemy i oprogramowanie | System rekrutacyjny, skrzynka e-mail działu kadr |
| Środki bezpieczeństwa | Dostęp tylko dla działu kadr, uwierzytelnianie wieloskładnikowe, szyfrowanie dysków |
| Ocena skutków (DPIA) | Nie była wymagana albo data i wynik oceny |
Wzór dla rejestru kategorii czynności budujesz analogicznie. Pierwszą kolumną jest wtedy nazwa administratora, dla którego pracujesz, a kolejne to kategorie przetwarzań, transfery i środki bezpieczeństwa.
Rejestr możesz prowadzić w arkuszu kalkulacyjnym, w dokumencie tekstowym albo w systemie do zarządzania zgodnością. Art. 30 ust. 3 RODO wymaga formy pisemnej, w tym elektronicznej. Papier i plik są równie dopuszczalne.
Jak prowadzić rejestr krok po kroku
Najwięcej czasu zajmuje pierwsze zebranie informacji. Potem praca sprowadza się do aktualizacji. Ten porządek sprawdza się w firmach od kilku do kilkuset osób.
- Spisz procesy w każdym dziale. Porozmawiaj z kadrami, sprzedażą, marketingiem, obsługą klienta, IT i administracją. Zapytaj każdego kierownika, jakie dane jego zespół zbiera, skąd i po co. Lista procesów jest punktem wyjścia do rejestru.
- Podziel procesy na czynności według celu. Jeden cel to jedna pozycja. Rekrutacja i zatrudnienie to dwie różne czynności, bo mają inne cele, inne dane i inne terminy usunięcia.
- Ustal swoją rolę przy każdej czynności. Sprawdź, czy decydujesz o celach i sposobach przetwarzania, czy działasz na zlecenie klienta. Od tego zależy, czy wpis trafi do rejestru czynności, czy do rejestru kategorii.
- Zinwentaryzuj systemy i dostawców. Dla każdej czynności wypisz aplikacje, w których leżą dane, oraz firmy, które mają do nich dostęp. Sprawdź, czy z każdym podmiotem przetwarzającym masz zawartą umowę powierzenia.
- Sprawdź transfery poza Europejski Obszar Gospodarczy. Dostawca usług chmurowych może korzystać z podwykonawców w innych krajach. Zapisz państwo i podstawę przekazania.
- Określ terminy usunięcia. Ustal je na podstawie przepisów szczególnych albo własnej polityki retencji. Terminy zapisuj dla każdej kategorii danych osobno, gdy się różnią.
- Opisz środki bezpieczeństwa. Wystarczy ogólny opis, ale musi on odpowiadać rzeczywistości. Jeżeli wpisujesz szyfrowanie, to dyski naprawdę muszą być szyfrowane.
- Wyznacz właściciela rejestru i rytm przeglądów. Jedna osoba odpowiada za całość, a kierownicy działów zgłaszają zmiany. Przegląd całego rejestru warto robić w stałym cyklu, na przykład raz na kwartał albo przy przeglądzie zarządzania w systemie ISO 27001.
- Aktualizuj rejestr przy każdej zmianie. Nowy system, nowy dostawca, nowa usługa albo nowy formularz na stronie to sygnał do zmiany wpisu. Zapisuj datę i zakres każdej aktualizacji.
Najczęstsze błędy są powtarzalne. Wpisy bywają zbyt ogólne, jak „przetwarzanie danych klientów” zamiast osobnych pozycji dla sprzedaży, reklamacji i marketingu. Rejestr nie obejmuje danych pracowników albo monitoringu. Terminy usunięcia brzmią „do odwołania”. Lista odbiorców pomija dostawców poczty, księgowości i hostingu. Każdy z tych błędów łatwo zauważyć przy kontroli, bo rejestr nie zgadza się z tym, co firma robi naprawdę.
Dobry rejestr przydaje się też przy audycie RODO w firmie. Rejestr jest wtedy punktem wyjścia do sprawdzenia, czy opis procesów zgadza się z praktyką.
Udostępnianie rejestru i kontrola UODO
Rejestr jest dokumentem wewnętrznym. Nie musisz go publikować ani wysyłać do urzędu. Zgodnie z art. 30 ust. 4 RODO administrator i podmiot przetwarzający udostępniają rejestr organowi nadzorczemu na jego żądanie. W Polsce takim organem jest Prezes UODO.
Brak rejestru albo rejestr niekompletny to naruszenie obowiązków administratora. Art. 83 ust. 4 RODO przewiduje za naruszenie obowiązków z art. 25 do 39 administracyjną karę pieniężną do 10 000 000 euro, a w przypadku przedsiębiorstwa do 2% całkowitego rocznego światowego obrotu z poprzedniego roku obrotowego, w zależności od tego, która kwota jest wyższa.
Rejestr warto mieć też pod ręką z innego powodu. Gdy klient biznesowy przysyła ankietę bezpieczeństwa przed podpisaniem umowy, pytania o to, jakie dane przetwarzasz, gdzie i u jakich dostawców, mają gotową odpowiedź w dobrze prowadzonym rejestrze.
Rejestr czynności a ISO 27001, NIS2 i ustawa o KSC
Rejestr czynności przetwarzania opisuje te same zasoby, którymi zajmują się inne regulacje. Inwentaryzacja systemów, lista dostawców, analiza ryzyka i opis zabezpieczeń pojawiają się przy wdrożeniu ISO 27001, przy obowiązkach z NIS2 w Polsce i przy wymaganiach, które nakłada ustawa o krajowym systemie cyberbezpieczeństwa. Jeżeli Twoja organizacja jest objęta ustawą o KSC, sprawdź szczegóły w przewodniku o krajowym systemie cyberbezpieczeństwa.
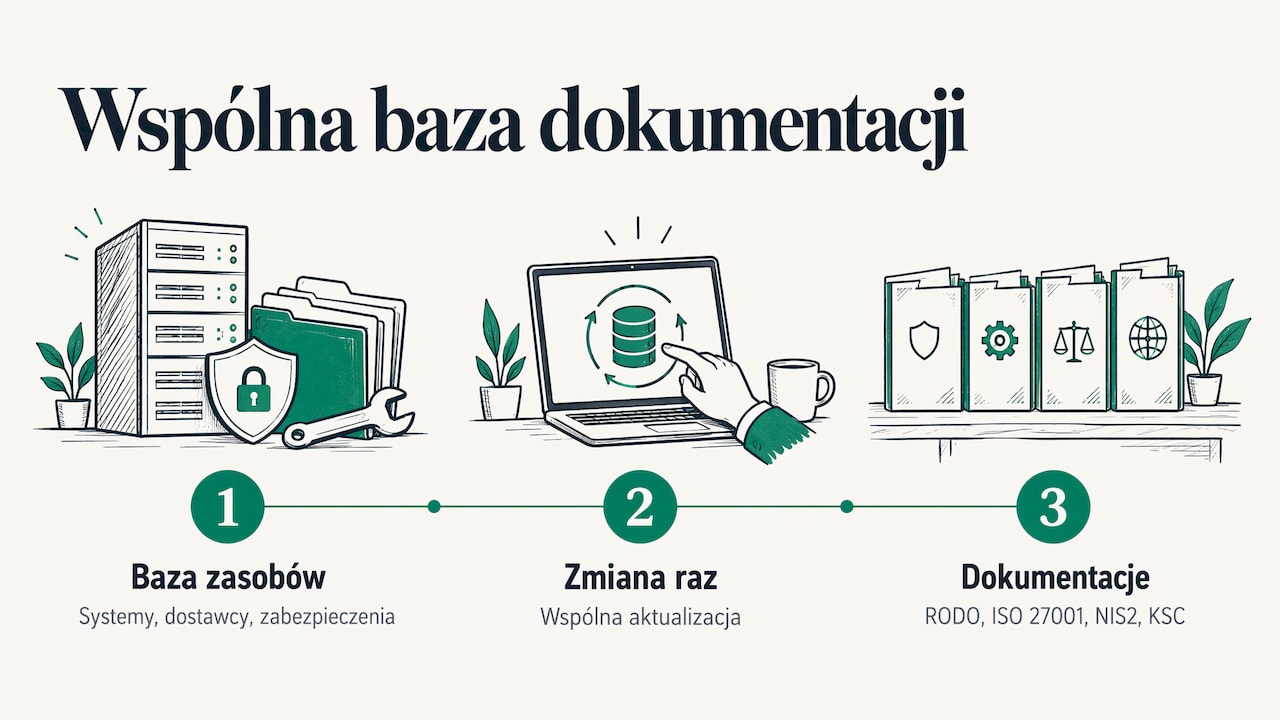
Gdy każdą z tych dokumentacji prowadzi się osobno, ten sam system i ten sam dostawca są opisywane kilka razy, w kilku plikach i przez różne osoby. Po roku wersje przestają się zgadzać. Wspólna baza zasobów, dostawców i zabezpieczeń rozwiązuje ten problem, bo zmiana wprowadzona raz trafia wszędzie tam, gdzie jest potrzebna.
RODO w jednym systemie z innymi normami
W Guardiso prowadzisz RODO razem z ISO 27001, NIS2, ustawą o KSC i DORA. Jedna dokumentacja i te same dowody służą wielu regulacjom, więc zespół nie powtarza tej samej pracy. Guardiso sam zbiera dowody z Microsoft 365, GitHub, AWS i innych narzędzi. Daje gotowe polityki po polsku i po angielsku, dopasowane do polskich przepisów. Pokazuje stan zgodności, ryzyka i zadania do wykonania, a przed audytem przygotowuje komplet dowodów dla audytora.
Plan Starter kosztuje 849 zł miesięcznie, a plan Professional 2149 zł miesięcznie. Konsultanci prowadzący zgodność u kilku klientów dodają każdą kolejną firmę za 429 zł miesięcznie. Dane są przechowywane w Unii Europejskiej. Szczegóły planów znajdziesz w cenniku Guardiso.
Najczęstsze pytania
Czy mała firma musi prowadzić rejestr czynności przetwarzania?
Zwykle tak. Wyjątek dla podmiotów zatrudniających mniej niż 250 osób nie obejmuje przetwarzania, które nie jest sporadyczne, może powodować ryzyko albo dotyczy szczególnych kategorii danych. Stałe przetwarzanie danych pracowników i klientów spełnia przesłankę braku sporadyczności, więc te procesy powinny trafić do rejestru.
Czy istnieje oficjalny wzór rejestru?
UODO opublikował przykładowe szablony rejestru czynności i rejestru kategorii czynności. Urząd zaznacza jednak, że nie są to jedyne prawidłowe wzory. Możesz przyjąć własny układ, jeżeli każdy wpis zawiera elementy z art. 30 RODO w czytelnej formie.
Jak często trzeba aktualizować rejestr?
RODO nie podaje częstotliwości. Rejestr musi jednak odpowiadać rzeczywistości, więc zmieniasz go przy każdej zmianie procesu, systemu, dostawcy lub terminu przechowywania. Dodatkowo warto robić pełny przegląd w stałym cyklu, na przykład raz na kwartał.
Kto odpowiada za prowadzenie rejestru: IOD czy administrator?
Obowiązek spoczywa na administratorze, a w przypadku rejestru kategorii na podmiocie przetwarzającym. Inspektor ochrony danych może wspierać organizację przy rejestrze i używać go do monitorowania zgodności. Odpowiedzialność za rejestr pozostaje jednak po stronie administratora lub podmiotu przetwarzającego.
Czy rejestr trzeba zgłosić do UODO?
Nie. Rejestr jest dokumentem wewnętrznym i nie zgłasza się go do urzędu. Udostępniasz go Prezesowi UODO dopiero na jego żądanie, na przykład w trakcie kontroli.
Źródła
- Rozporządzenie (UE) 2016/679 (RODO), EUR-Lex
- UODO: Wskazówki i wyjaśnienia dotyczące obowiązku rejestrowania czynności i kategorii czynności przetwarzania
- UODO: Poradniki i wskazówki (materiały z lat 2018 do 2020)
- UODO: Wyjaśnienia dotyczące zadań IOD