
Standardy, przepisy i audyty
w jednym systemie
Przygotuj firmę lub instytucję do audytu, certyfikacji i zgodności z ISO 27001 oraz innymi standardami.
Klikając „Wypróbuj bezpłatnie", akceptujesz Regulamin i Politykę prywatności.
14 dni bez opłatBez karty płatniczejWersja próbna prowadzi ścieżkę ISO 27001

Przeszliśmy certyfikację ISO 27001, pracując w Guardiso.
Certyfikat obejmuje nasz własny system zarządzania bezpieczeństwem informacji. Dokumentację, ryzyka i dowody do audytu prowadzimy na tej samej platformie, którą dostajesz.
- Jednostka certyfikująca
- TÜV NORD
- Wynik audytu
- Bez niezgodności
- Dowody na audycie
- Udostępnione z platformy
- Certyfikat ważny do
- 16 lipca 2029
Z czym mierzy się Twoja firma?
Wybierz sytuację i zobacz, w czym pomaga Guardiso.
Zacznij od planu wdrożenia i projektów dokumentów.
Wybierasz standard i odpowiadasz na pytania o firmę. Guardiso rozpisuje wymagania, podpowiada osoby odpowiedzialne i przygotowuje projekty polityk do Twojej weryfikacji.
- Lista wymagań z właścicielem i stanem realizacji
- Projekty polityk do weryfikacji i zatwierdzenia
- Zadania z terminami i osobą odpowiedzialną
Guardiso w działaniu.
Zobacz, co wymaga działania, jakie ryzyka są otwarte i czego brakuje przed audytem.
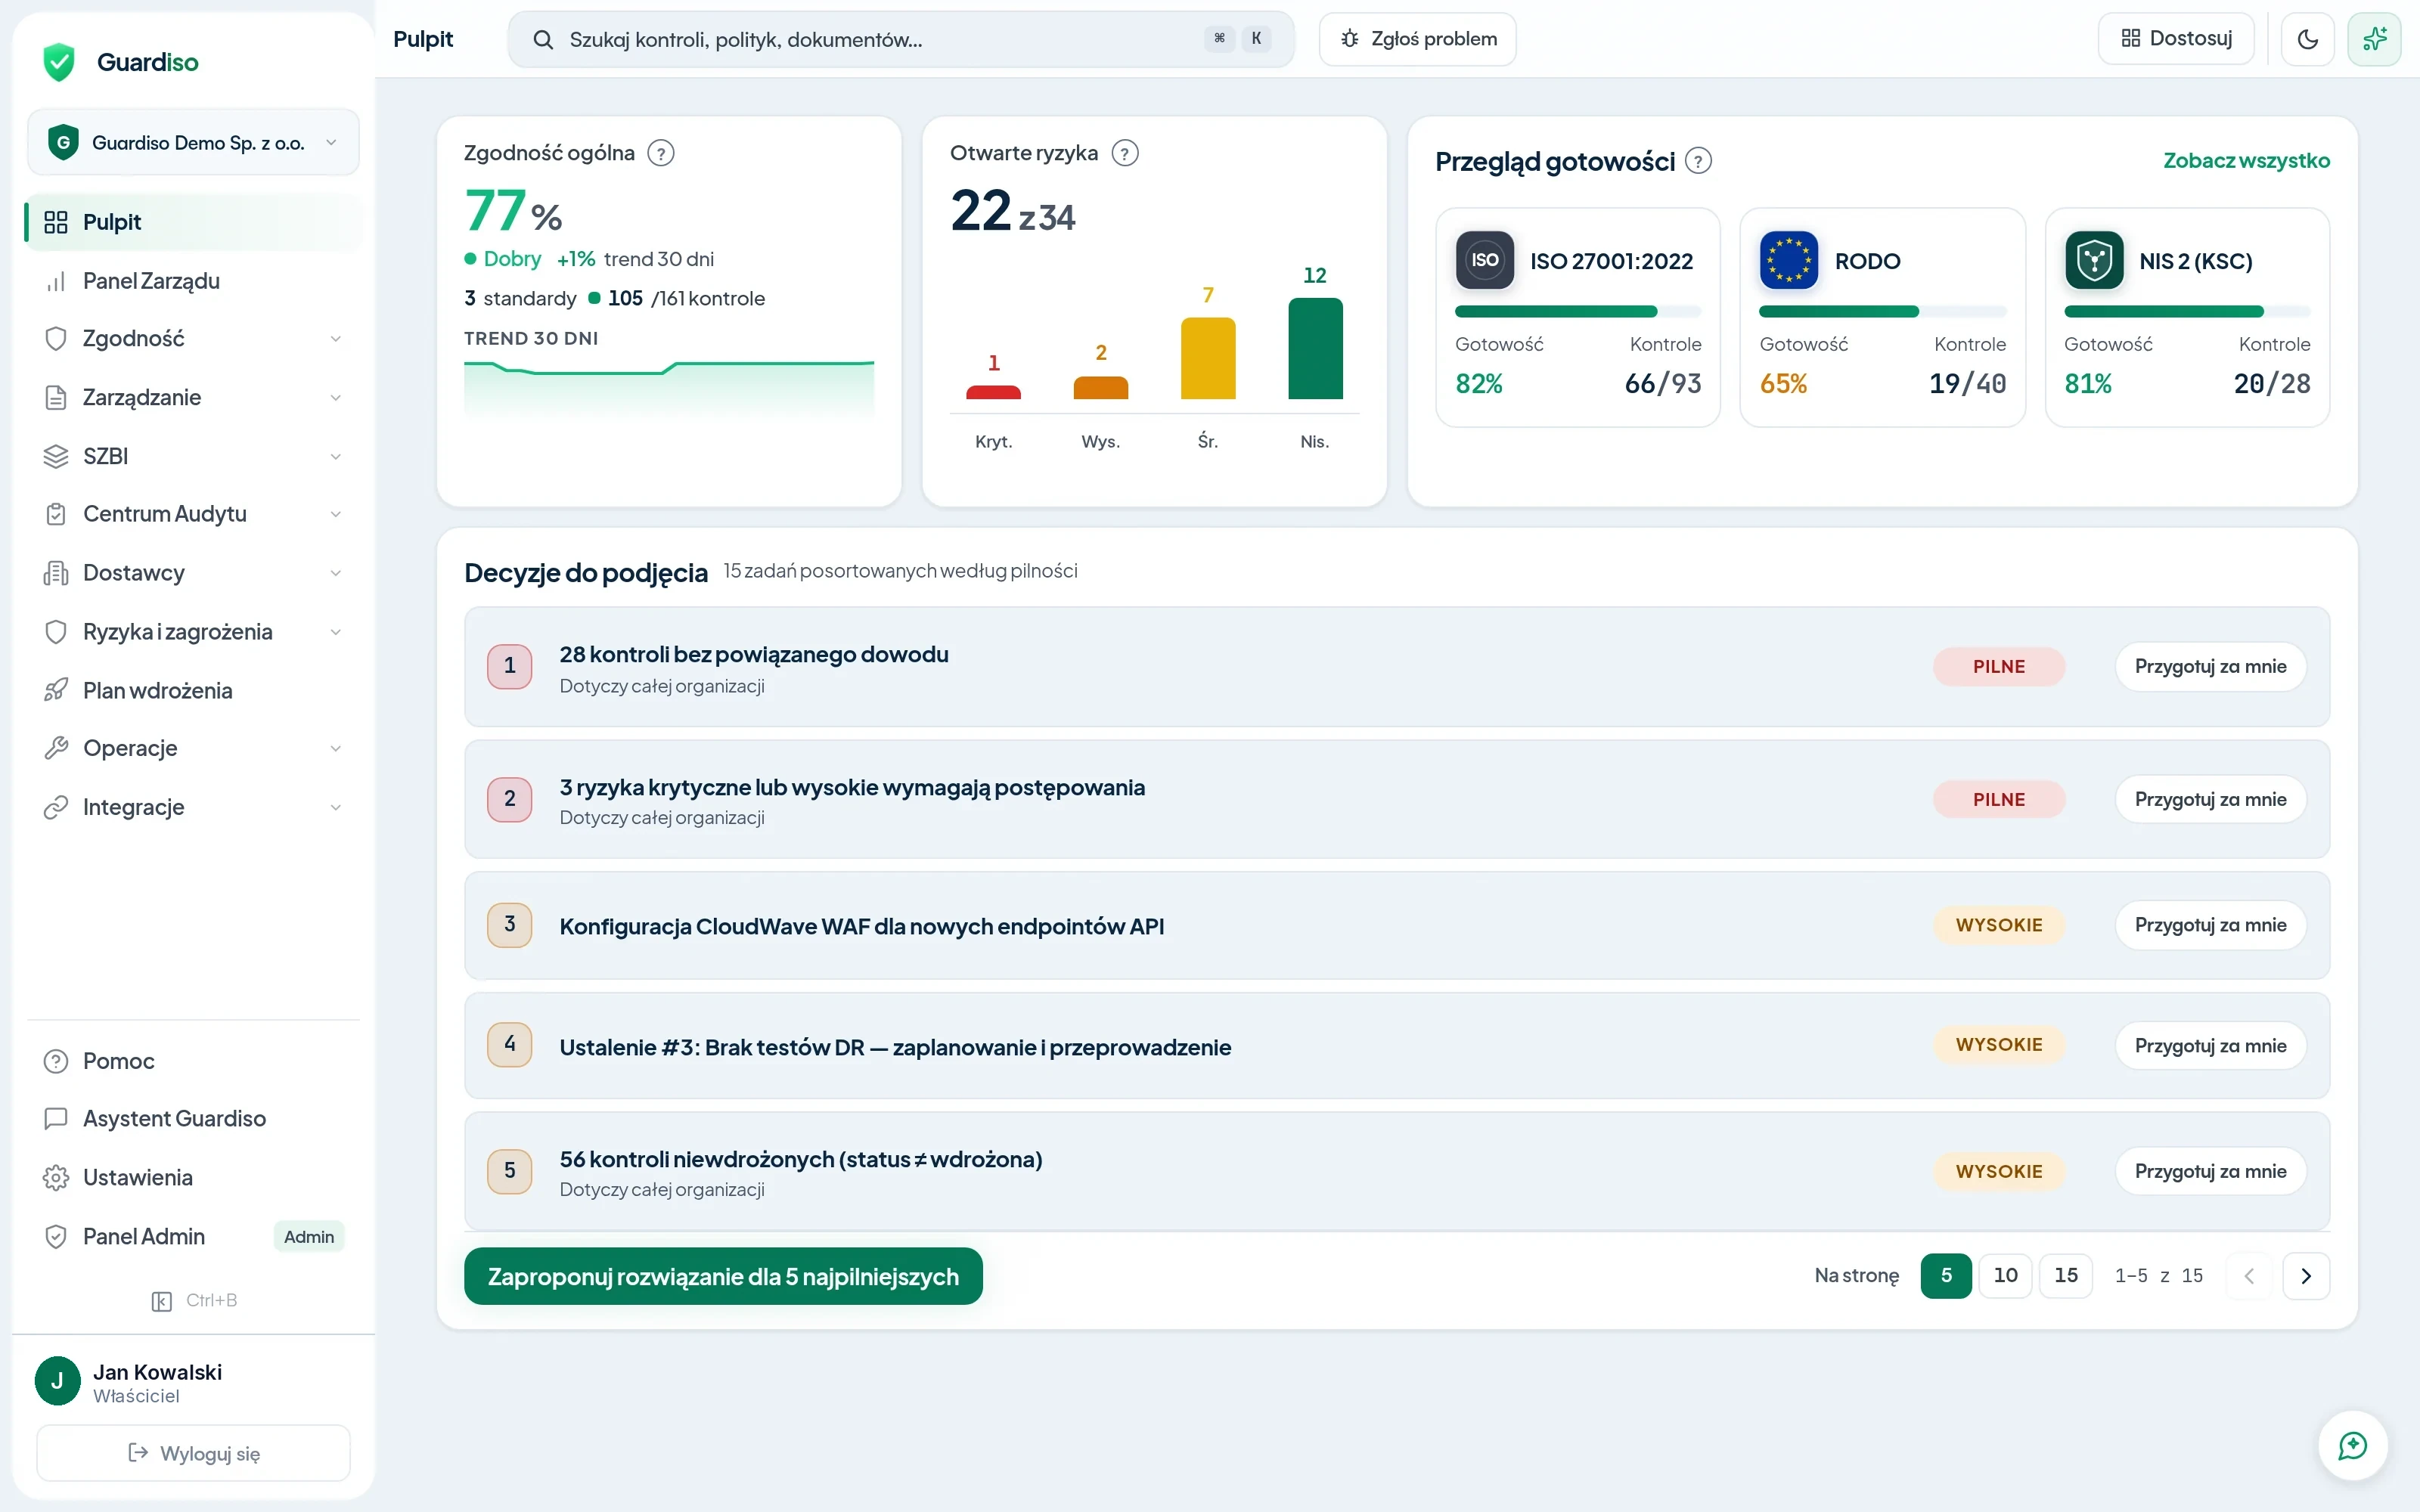
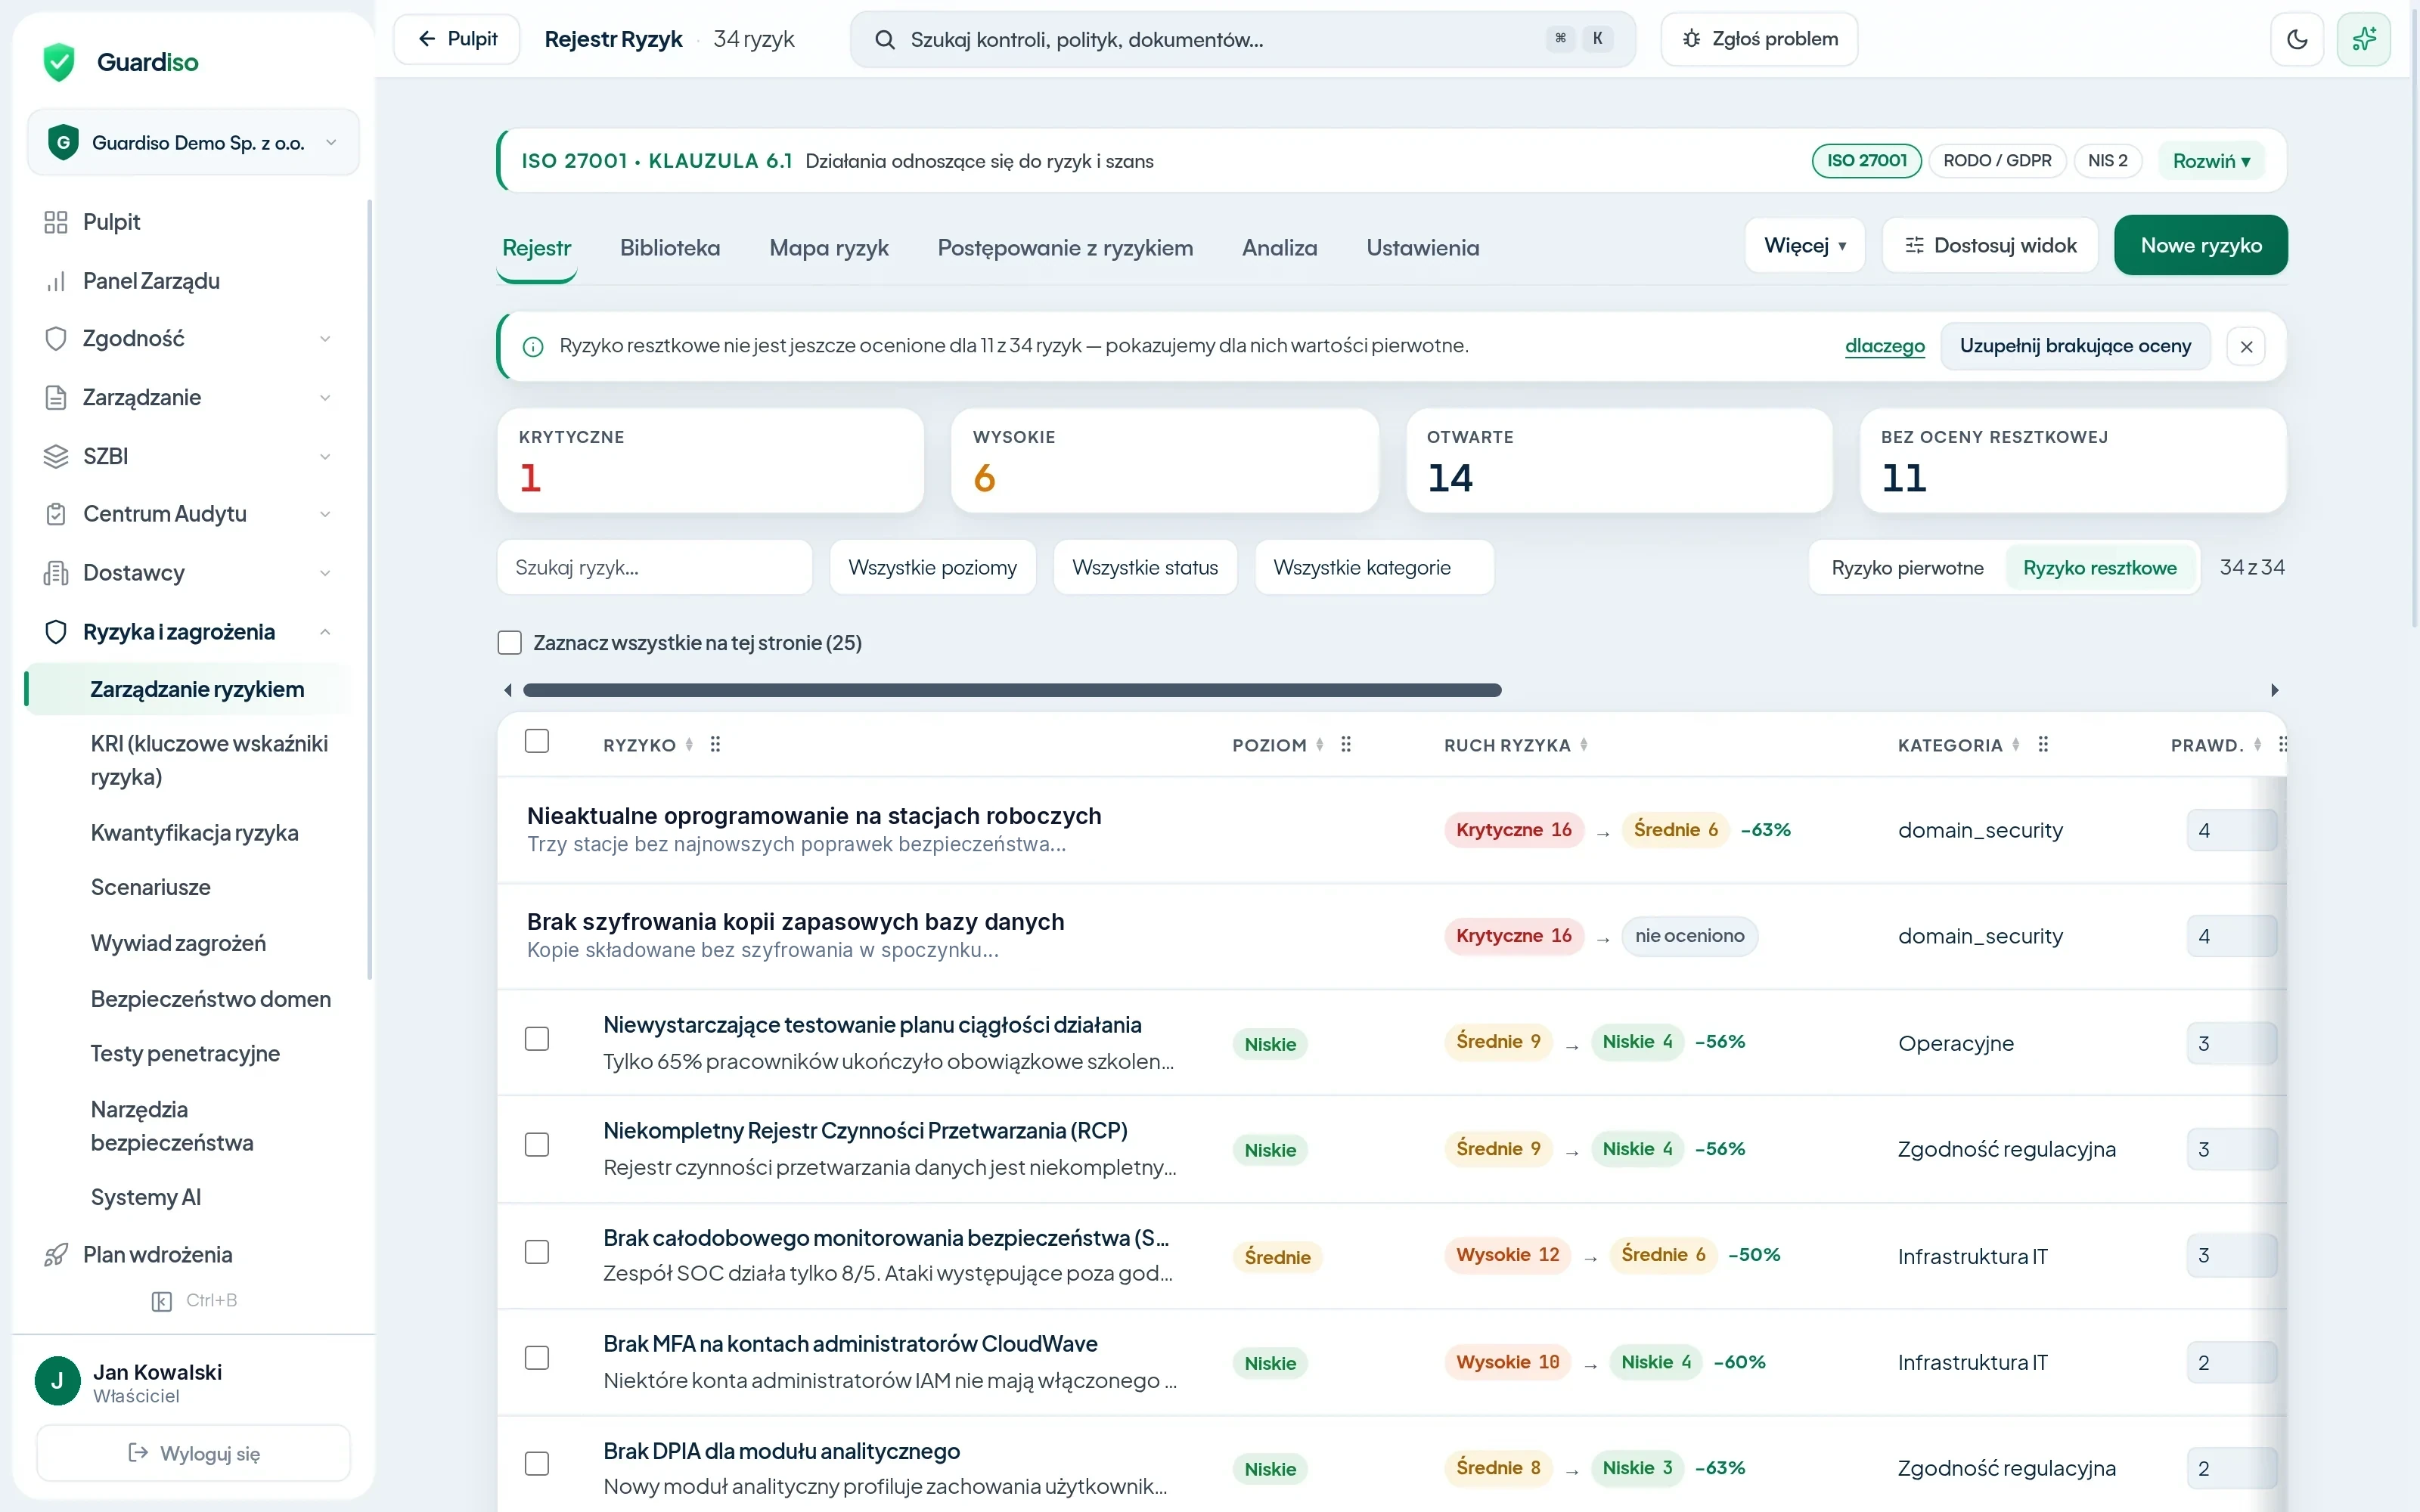
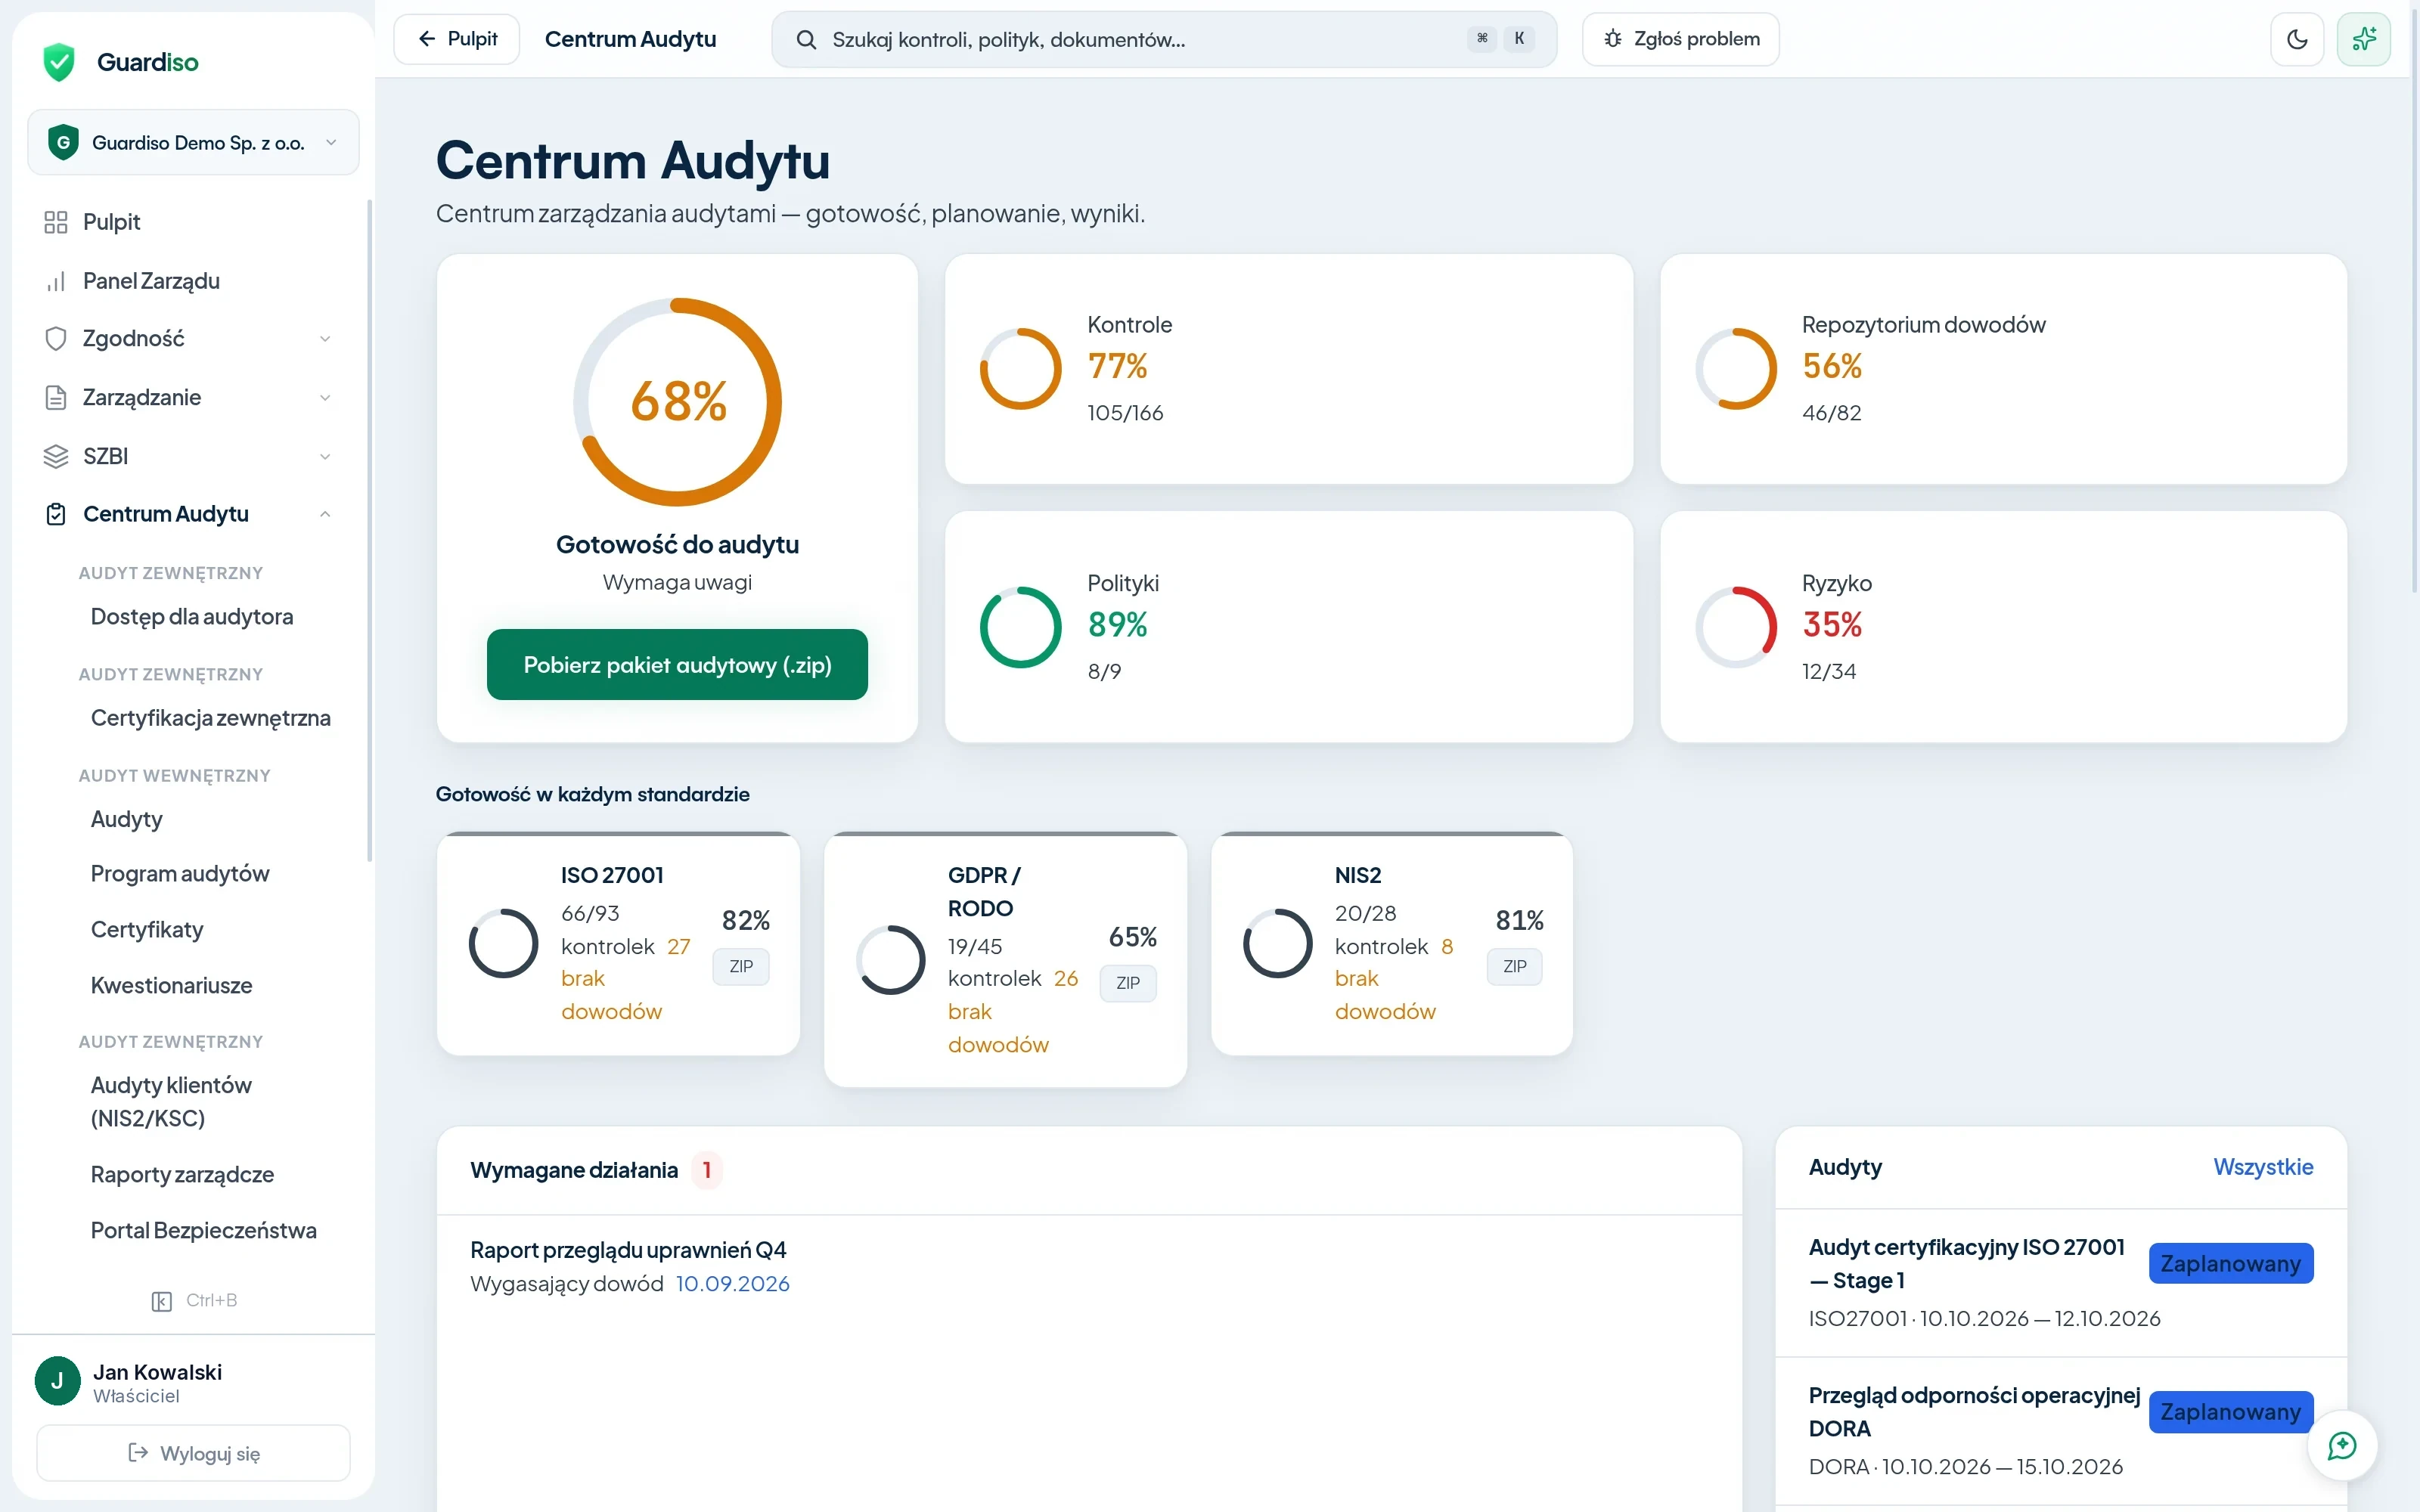
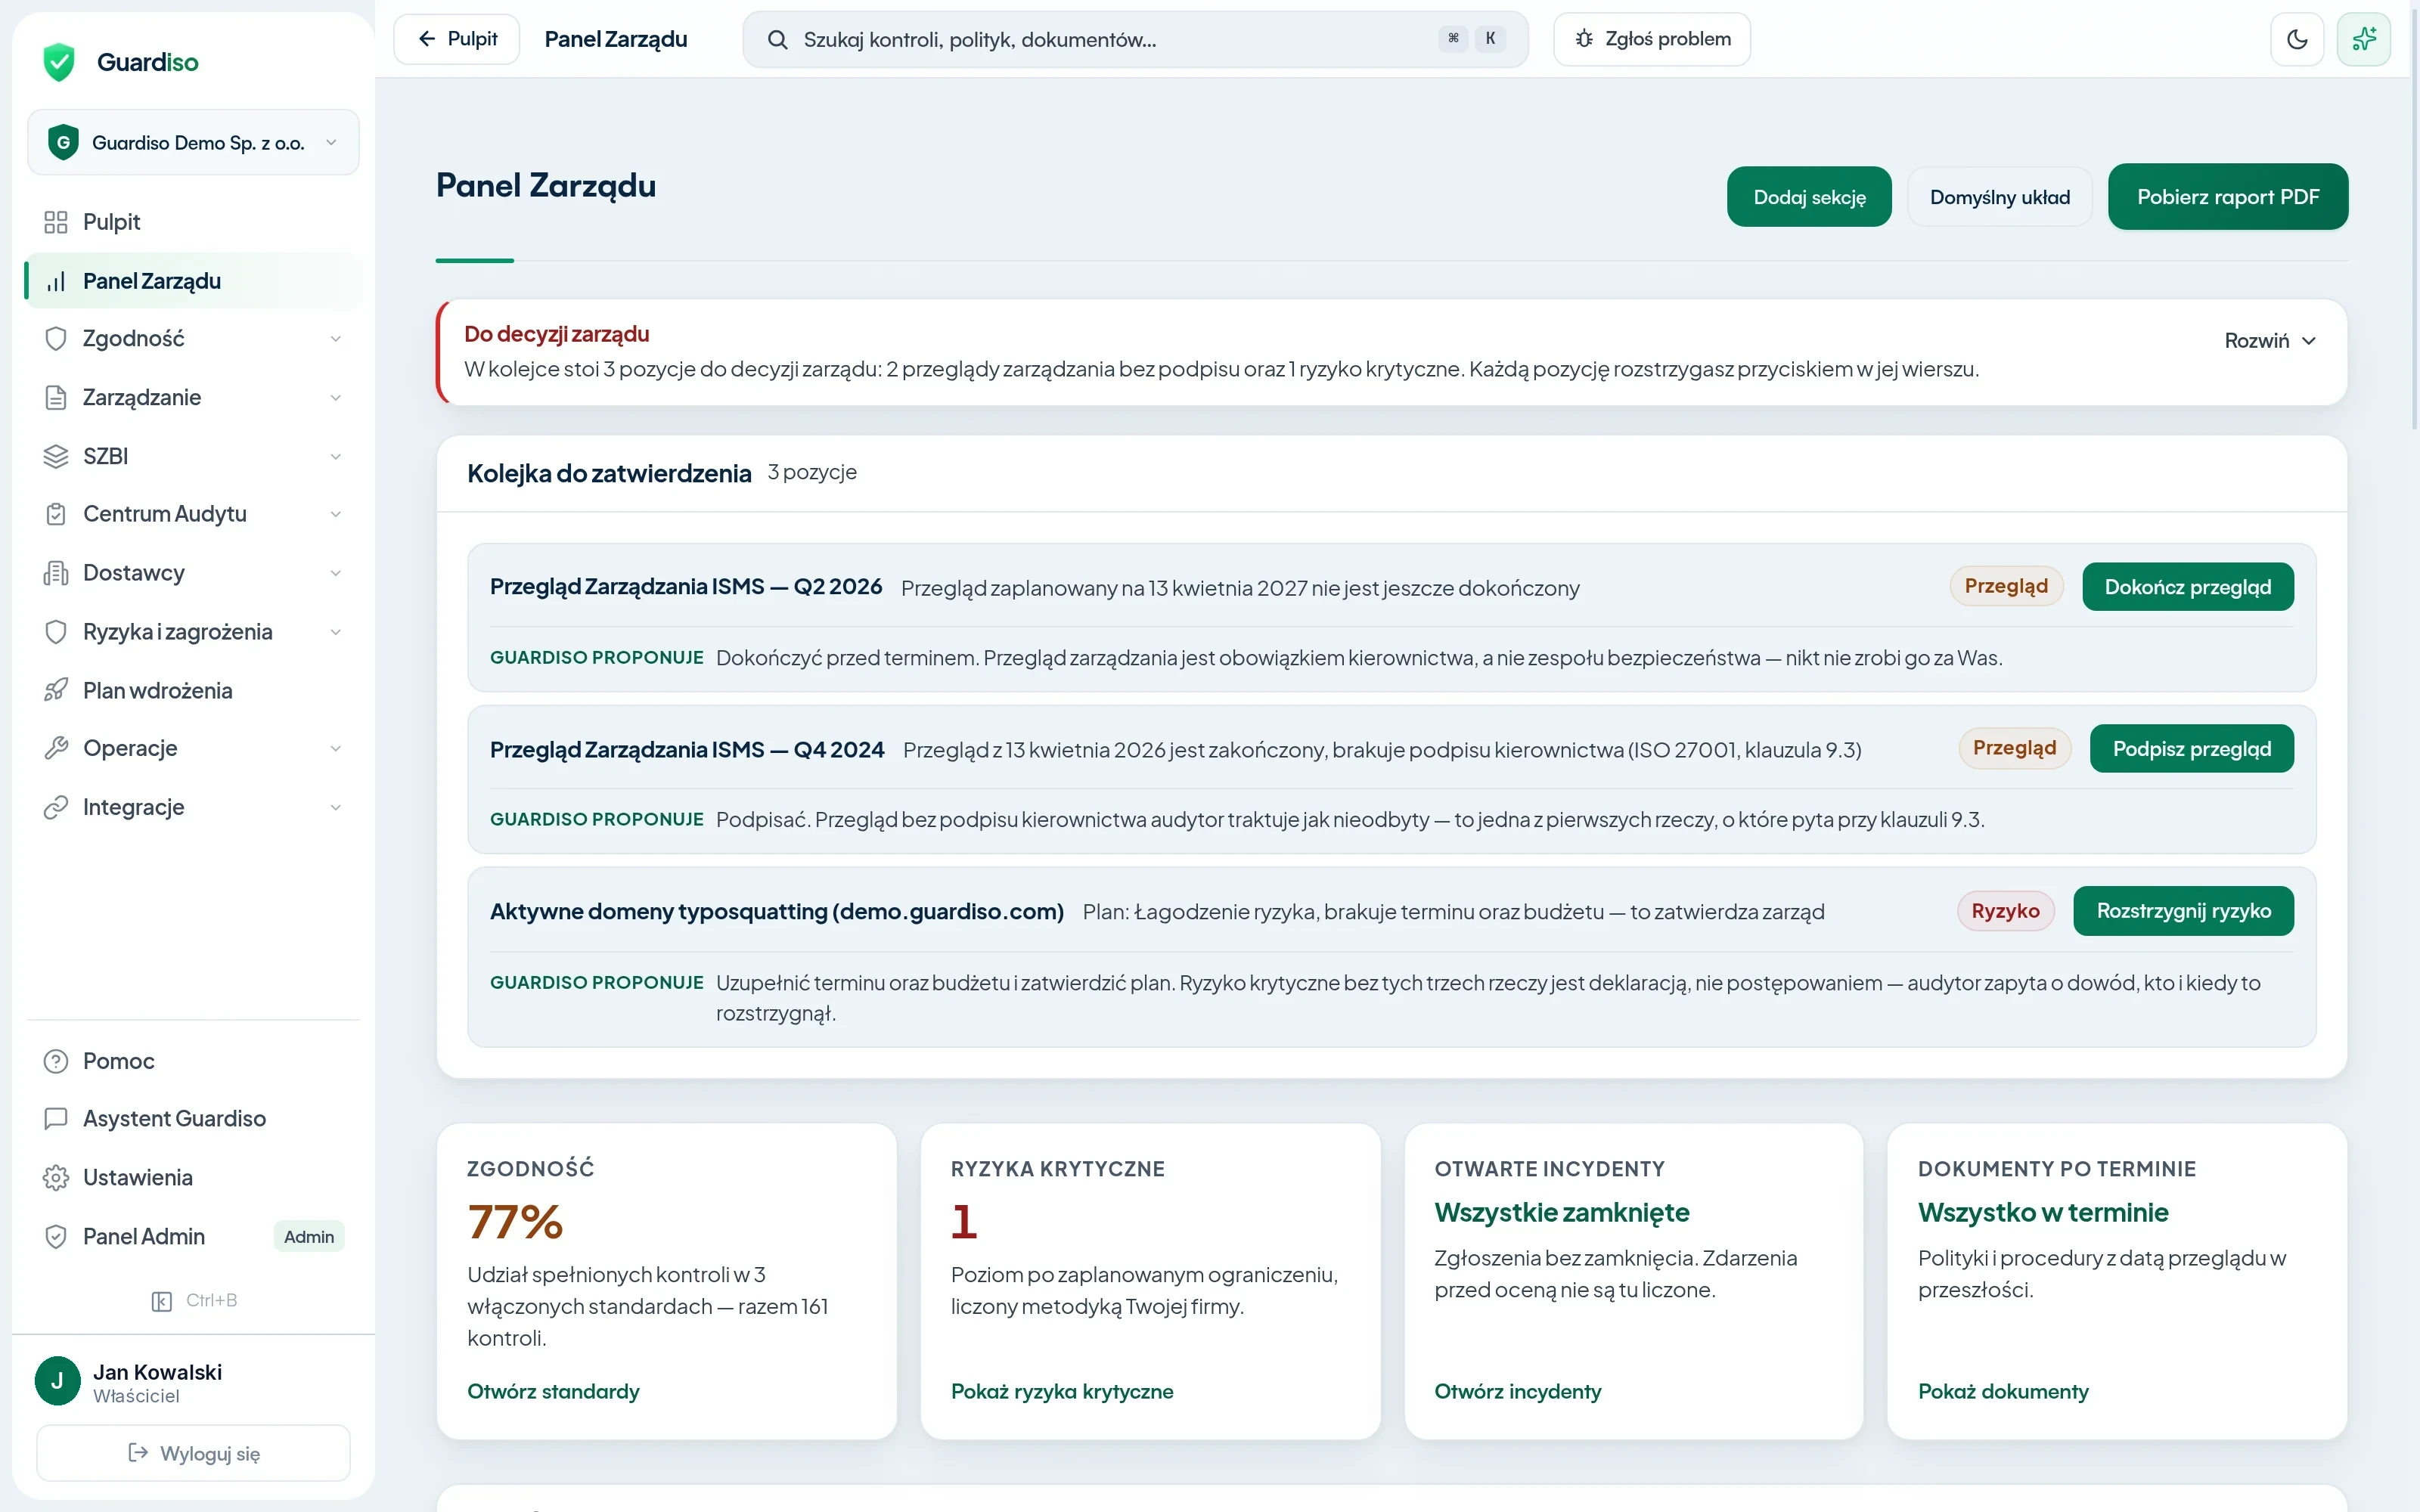
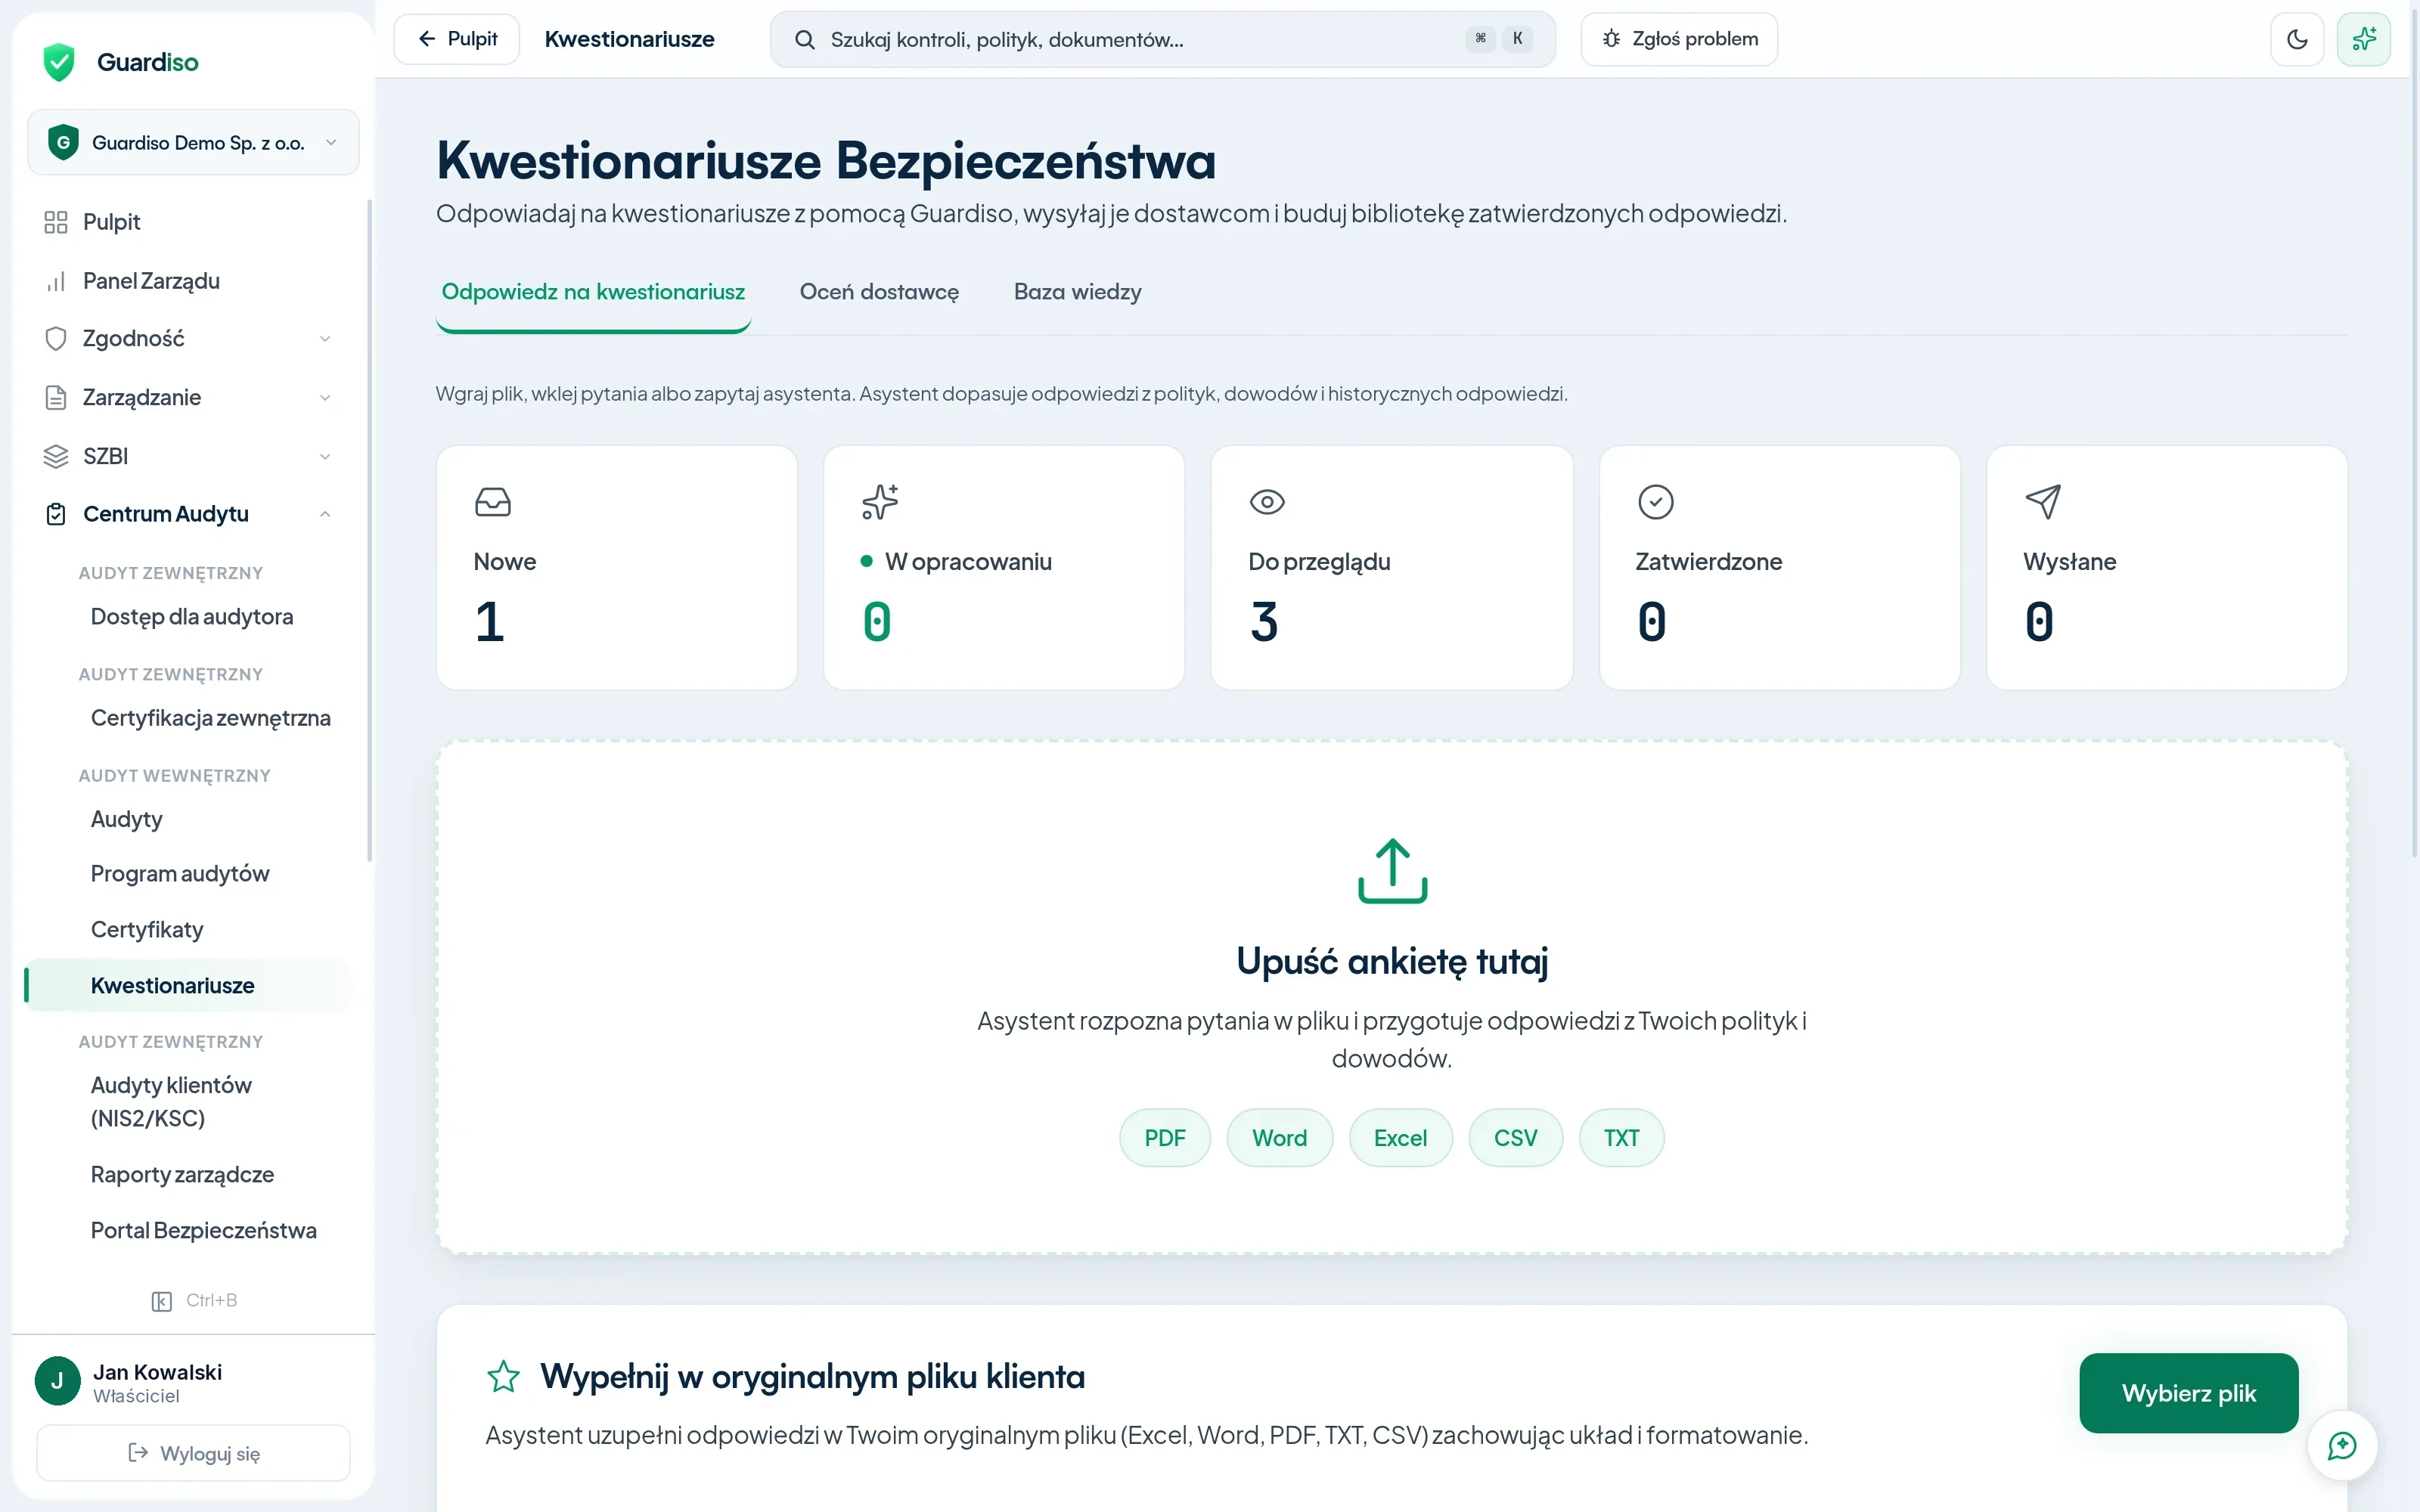
Zrzut ekranuPulpit: Widzisz najpilniejsze zadania i kolejne kroki.
Wspólne wymagania. Mniej powtarzania pracy.
Zobacz powiązania między wymaganiami różnych norm i regulacji. Tę samą dokumentację i dowody wykorzystujesz tam, gdzie mają zastosowanie.
CC3.3 · CC5.2 · CC6.1
art. 25 ust. 2 · art. 29
rozp. 2690 pkt 11.1
art. 9 ust. 4 lit. c
Normy i regulacje obsługiwane przez Guardiso
Guardiso to platforma GRC, czyli do zarządzania ładem, ryzykiem i zgodnością. Prowadzi system zarządzania bezpieczeństwem informacji, w skrócie SZBI, i pokrywa nim wszystkie normy oraz przepisy, którym podlega firma.
Jakie obowiązki ma Twoja firma według ustawy o KSC?
Odpowiedz na kilka pytań o sektor i wielkość firmy. Kwalifikator pokaże kategorię podmiotu, podstawę prawną i obowiązki z ustawy o krajowym systemie cyberbezpieczeństwa, które dotyczą Twojej organizacji.
Uruchom bezpłatny kwalifikatorKwalifikator jest darmowy i nie wymaga zakładania konta.
Kwalifikator ma charakter informacyjny i nie stanowi porady prawnej. Ostateczna ocena obowiązków należy do organizacji i jej doradców.
Najczęściej zadawane pytania
Tak. Platforma, baza danych i kopie zapasowe działają u europejskiego dostawcy chmury w Polsce. Poczta wychodzi z Irlandii, płatności obsługuje spółka europejska. Gdy korzystasz z pomocy sztucznej inteligencji, do dostawcy modelu trafia sama treść zapytania, która nie jest u niego zapisywana ani używana do uczenia modeli. Pełną listę podmiotów przetwarzających znajdziesz na stronie podwykonawców.
Sprawdź Guardiso w swojej organizacji.
Rozpocznij bezpłatny test i poznaj pracę z wymaganiami, dokumentacją i zadaniami.
Klikając „Wypróbuj bezpłatnie", akceptujesz Regulamin i Politykę prywatności.