
Doradztwo w zakresie cyberbezpieczeństwa: NIS2, KSC, DORA i ISO 27001
Doradztwo w zakresie cyberbezpieczeństwa pomaga firmie lub instytucji ustalić, jakie przepisy i normy ją obowiązują, ocenić obecne zabezpieczenia i wdrożyć brakujące środki. Na koniec organizacja potrafi wykazać zgodność przed klientem, audytorem albo organem nadzoru. W Polsce chodzi dziś najczęściej o NIS2 i znowelizowaną ustawę o krajowym systemie cyberbezpieczeństwa, o rozporządzenie DORA w sektorze finansowym oraz o certyfikację ISO 27001. Dobry doradca zaczyna od pytania, czy przepisy w ogóle Cię obejmują. Potem prowadzi przez analizę luk, dokumentację i wdrożenie aż do pakietu dowodów. W tym przewodniku opisujemy, co obejmuje każdy z tych etapów, kiedy warto sięgnąć po wsparcie i jak połączyć pracę doradcy z jednym systemem, który utrzymuje zgodność na co dzień.
Czym jest doradztwo w zakresie cyberbezpieczeństwa
Doradztwo w zakresie cyberbezpieczeństwa to uporządkowana praca nad tym, aby organizacja chroniła informacje w sposób zgodny z prawem, normami i oczekiwaniami klientów. Doradca nie zastępuje działu IT. Jego rolą jest powiązanie wymagań prawnych z codzienną praktyką firmy. Ustala, które przepisy obowiązują, jakie ryzyka są najważniejsze, jakie zabezpieczenia już działają, a czego brakuje.
W praktyce doradztwo cyberbezpieczeństwa dla firm obejmuje kilka obszarów:
- zgodność z przepisami: NIS2 i ustawa o KSC, DORA, RODO;
- systemy zarządzania: wdrożenie systemu zarządzania bezpieczeństwem informacji według ISO 27001, często jako część szerszego, zintegrowanego systemu zarządzania;
- zarządzanie ryzykiem: rejestr ryzyk, ocena dostawców, plany postępowania z ryzykiem;
- testy techniczne: testy penetracyjne, badanie podatności, przeglądy aplikacji webowych, mobilnych i API;
- stałe wsparcie: rola zewnętrznego szefa bezpieczeństwa, czyli vCISO, który prowadzi program bezpieczeństwa w firmach bez własnego specjalisty na etacie.
Efektem dobrze prowadzonego doradztwa jest działający system: polityki, które ktoś stosuje, ryzyka, które ktoś przegląda, i dowody, które da się pokazać audytorowi w ciągu kilku godzin.
Kiedy warto skorzystać z doradcy
Najczęściej organizacja szuka wsparcia w jednej z pięciu sytuacji.
- Klient wymaga dowodu zgodności. Duży kontrahent przysyła ankietę bezpieczeństwa albo uzależnia umowę od certyfikatu ISO 27001. Firma od 10 do 250 osób rzadko ma kogoś, kto zna odpowiedzi i wie, jakie dokumenty dołączyć.
- Firma mogła trafić pod NIS2 i ustawę o KSC. Nowelizacja rozszerzyła listę sektorów i podmiotów. Wiele firm po raz pierwszy musi sprawdzić, czy jest podmiotem kluczowym, ważnym, czy pozostaje poza zakresem.
- Instytucja publiczna porządkuje obowiązki z ustawy o KSC. Urzędy i jednostki samorządowe potrzebują procedur obsługi incydentów i osób kontaktowych, a do tego dokumentacji, która przetrwa kontrolę.
- Podmiot finansowy wdraża DORA. Rozporządzenie wymaga ram zarządzania ryzykiem ICT i kontroli nad dostawcami technologii.
- Firma przygotowuje się do certyfikacji ISO 27001. Potrzebny jest plan, zakres systemu, deklaracja stosowania, analiza ryzyka i audyt wewnętrzny przed audytem certyfikującym.
Wspólny mianownik jest prosty. Doradca jest potrzebny, gdy wymagania przychodzą z zewnątrz, a w firmie brakuje czasu albo wiedzy, aby przełożyć je na konkretne zadania.
Pierwszy krok: czy podlegasz NIS2 i ustawie o KSC
Każde doradztwo NIS2 zaczyna się od klasyfikacji. Ministerstwo Cyfryzacji wyjaśnia, że podmioty same ustalają, czy podlegają ustawie o KSC. Analiza obejmuje trzy elementy:
- sektor: faktyczną działalność w sektorach wymienionych w załącznikach nr 1 i 2 do ustawy. Liczy się to, czym firma rzeczywiście się zajmuje. Same kody PKD nie przesądzają sprawy;
- wielkość: liczbę pracowników i dane finansowe, z uwzględnieniem przedsiębiorstw powiązanych;
- kryteria szczegółowe: przesłanki z art. 5 ustawy, które ostatecznie rozstrzygają o statusie podmiotu.
Ten etap łatwo przeoczyć. Spółka, która sama jest mała, może przekroczyć progi po doliczeniu podmiotów z grupy. Z kolei firma zarejestrowana z kodem PKD spoza listy może prowadzić działalność objętą załącznikami. Dlatego konsultant NIS2 zaczyna od rozmowy o modelu biznesowym, a dopiero potem sięga do tabel.
Wstępną ocenę możesz zrobić sam w naszym kwalifikatorze NIS2 i KSC. Pokazuje on prawdopodobną kategorię podmiotu i wynikające z niej obowiązki. Szerzej opisujemy zakres przepisów w artykule NIS2 w Polsce: kogo obejmuje i jakie nakłada obowiązki.
Co robi konsultant NIS2
Gdy wiadomo już, że firma podlega przepisom, zaczyna się praca nad obowiązkami. Według praktycznego przewodnika NASK po nowelizacji ustawy o KSC (stan prawny na 28 września 2026 roku) podmioty muszą między innymi:
- wdrożyć system zarządzania bezpieczeństwem informacji;
- zgłaszać incydenty do właściwego zespołu CSIRT w etapach: wczesne ostrzeżenie w ciągu 24 godzin, zgłoszenie w ciągu 72 godzin i raport końcowy w ciągu 30 dni;
- prowadzić ewidencję aktywów;
- zarządzać ryzykiem związanym z dostawcami;
- wyznaczyć osoby kontaktowe;
- uzyskać wpis do wykazu podmiotów. Termin minął 3 października 2026 roku, więc firma, która go nie dotrzymała, powinna nadrobić ten krok w pierwszej kolejności;
- w przypadku podmiotów kluczowych przechodzić audyt co najmniej raz na 3 lata.
Ten sam przewodnik wskazuje, w czym pomaga konsultant. Klasyfikuje podmiot, przeprowadza analizę luk, przygotowuje wymagane dokumenty i wspiera automatyzację zgłoszeń incydentów. W praktyce oznacza to listę konkretnych produktów pracy:
| Obszar | Co przygotowuje doradca | Co zostaje w firmie |
|---|---|---|
| Klasyfikacja | Analiza sektora, wielkości i art. 5 ustawy | Uzasadnienie statusu podmiotu |
| Analiza luk | Porównanie stanu obecnego z wymaganiami | Lista zadań z priorytetami i właścicielami |
| Dokumentacja | Polityki, procedury, rejestr ryzyk, ewidencja aktywów | Dokumenty zatwierdzone przez kierownictwo |
| Incydenty | Procedura zgłaszania w terminach 24 h, 72 h i 30 dni | Przećwiczony scenariusz i lista kontaktów |
| Dostawcy | Kryteria oceny i wzory wymagań umownych | Rejestr dostawców z oceną ryzyka |
| Audyt | Audyt wewnętrzny i pakiet dowodów | Gotowość do audytu i kontroli |
Więcej o samych zmianach w prawie piszemy w tekście nowelizacja ustawy o KSC: obowiązki i terminy, a o całym systemie w artykule krajowy system cyberbezpieczeństwa: kogo obejmuje.
Doradztwo DORA i zarządzanie zgodnością w sektorze finansowym
DORA to unijne rozporządzenie o operacyjnej odporności cyfrowej sektora finansowego. Dotyczy banków, firm inwestycyjnych, zakładów ubezpieczeń, instytucji płatniczych i innych podmiotów finansowych, a pośrednio także dostawców usług ICT, którzy z nimi współpracują. Rozporządzenie obejmuje zarządzanie ryzykiem ICT, obsługę i zgłaszanie incydentów, testowanie odporności cyfrowej oraz zarządzanie ryzykiem ze strony zewnętrznych dostawców technologii.
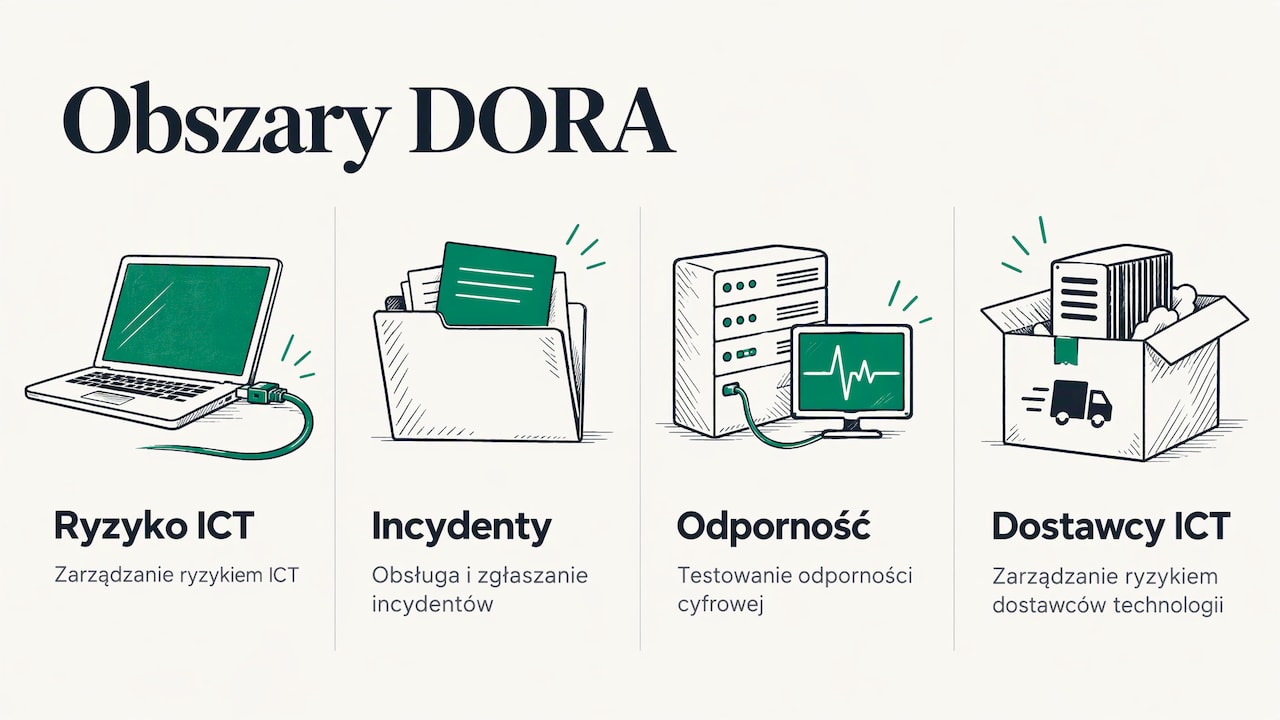
Doradztwo DORA zwykle przebiega podobnie jak przy NIS2, z kilkoma różnicami. Większy nacisk pada na rejestr umów z dostawcami ICT, na plany ciągłości działania i na regularne testy. Zarządzanie zgodnością z DORA to proces ciągły. Rejestr dostawców trzeba aktualizować przy każdej nowej umowie, a testy powtarzać według przyjętego planu.
Dla wielu instytucji finansowych DORA nie jest jedynym wymaganiem. Często równolegle utrzymują ISO 27001 i obowiązki z RODO. Tu najwięcej daje mapowanie wymagań między standardami. Jedna polityka zarządzania dostawcami może spełniać wymagania kilku regulacji, jeśli od początku powstaje z myślą o każdej z nich. Zakres rozporządzenia opisujemy na stronie DORA: czego wymaga i kogo obejmuje.
ISO 27001 i dowody zgodności dla klienta
Dla firm, które sprzedają usługi większym organizacjom, certyfikat ISO 27001 jest często najprostszą odpowiedzią na pytanie klienta o bezpieczeństwo. Norma opisuje system zarządzania bezpieczeństwem informacji. Ten sam system jest fundamentem obowiązków z ustawy o KSC, więc praca wykonana przy ISO 27001 przydaje się także przy NIS2.
Przygotowanie do certyfikacji z doradcą obejmuje zwykle:
- Określenie zakresu systemu: które lokalizacje, procesy i systemy obejmie certyfikat.
- Analizę ryzyka: identyfikację aktywów, zagrożeń i podatności oraz wybór sposobu postępowania z każdym ryzykiem.
- Deklarację stosowania: wskazanie, które zabezpieczenia z załącznika A normy firma stosuje i dlaczego.
- Polityki i procedury: dokumenty dopasowane do wielkości firmy, które pracownicy rzeczywiście znają.
- Wdrożenie zabezpieczeń: kontrolę dostępu, kopie zapasowe, zarządzanie zmianą, szkolenia.
- Audyt wewnętrzny i przegląd zarządzania: sprawdzenie, czy system działa, zanim zobaczy go audytor zewnętrzny.
- Pakiet dowodów: zebrane w jednym miejscu zapisy, raporty i zrzuty konfiguracji.
Szczegółowy plan opisujemy w przewodniku wdrożenie ISO 27001 krok po kroku. Jeśli chcesz sprawdzić, jak daleko jesteś od certyfikacji, skorzystaj z bezpłatnego testu gotowości do ISO 27001.
Jak wygląda współpraca z doradcą krok po kroku
Niezależnie od tego, czy celem jest NIS2, DORA czy ISO 27001, dobrze prowadzony projekt ma podobny przebieg.
- Rozmowa wstępna. Doradca poznaje firmę, jej klientów, systemy i wymagania, które przychodzą z zewnątrz.
- Klasyfikacja i zakres. Ustalenie, które przepisy i normy obowiązują oraz co obejmie projekt.
- Analiza luk. Porównanie stanu obecnego z wymaganiami. Wynikiem jest lista zadań z priorytetami.
- Plan wdrożenia. Harmonogram, właściciele zadań i decyzje kierownictwa o akceptacji ryzyka.
- Dokumentacja i wdrożenie. Polityki, procedury, rejestry oraz zmiany techniczne.
- Testy. Testy penetracyjne i badanie podatności, które sprawdzają, czy zabezpieczenia działają w praktyce.
- Audyt wewnętrzny. Sprawdzenie gotowości i usunięcie niezgodności.
- Utrzymanie. Przeglądy ryzyk, aktualizacja dokumentów, kolejne audyty i odpowiedzi na ankiety klientów.
Ostatni etap decyduje o wartości całego projektu. Zgodność, która istnieje tylko w segregatorze z dnia audytu, szybko traci aktualność. Dlatego coraz więcej firm łączy pracę doradcy z platformą, która przypomina o zadaniach i zbiera dowody na bieżąco.
Formy wsparcia i jak je dobrać
Rynek oferuje kilka form doradztwa. Każda odpowiada na inną potrzebę i często łączy się je ze sobą.
| Forma wsparcia | Kiedy się sprawdza | Co daje |
|---|---|---|
| Platforma do zarządzania zgodnością | Firma utrzymuje jedną lub kilka norm i chce mieć porządek na co dzień | Stan zgodności, ryzyka, zadania i dowody w jednym miejscu |
| vCISO | Brak specjalisty ds. bezpieczeństwa na etacie | Osoba odpowiedzialna za program bezpieczeństwa i kontakt z audytorem |
| Audyt ISO 27001, NIS2 i DORA | Przed certyfikacją, kontrolą lub w ramach cyklicznych obowiązków | Niezależna ocena i lista niezgodności do usunięcia |
| Testy penetracyjne i badanie podatności | Sprawdzenie zabezpieczeń technicznych | Raport z podatnościami i zaleceniami naprawczymi |
Przy wyborze doradcy zwróć uwagę na kilka kryteriów. Czy zna polskie przepisy i potrafi wskazać artykuł ustawy, z którego wynika dany obowiązek? Czy przygotowuje dokumenty po polsku, a w razie potrzeby także po angielsku dla zagranicznych klientów? Czy jego praca zostawia w firmie narzędzia do utrzymania zgodności po zakończeniu projektu? Czy jedna dokumentacja obsłuży kilka norm naraz?
Gdy konsultant prowadzi zgodność u kilku klientów
Konsultanci i firmy doradcze obsługujące kilka organizacji mają własny problem. Każdy klient ma inne systemy, innych audytorów i inne terminy. Prowadzenie tego w arkuszach i folderach szybko staje się nieczytelne.
Pomaga kilka zasad:
- wspólna biblioteka dokumentów: wzory polityk dopasowywane do każdego klienta zamiast pisania ich od zera;
- mapowanie wymagań: jeden dowód przypisany do wymagań ISO 27001, NIS2 i DORA, jeśli klient podlega kilku regulacjom;
- automatyczne zbieranie dowodów: konfiguracje i zapisy pobierane bezpośrednio z narzędzi klienta zamiast zrzutów ekranu wysyłanych mailem;
- osobne przestrzenie dla klientów: dane każdej organizacji oddzielone od pozostałych;
- jeden widok terminów: przeglądy ryzyk, audyty wewnętrzne i odnowienia w jednym kalendarzu.
Taki sposób pracy pozwala konsultantowi przyjąć więcej klientów bez obniżania jakości, a klient widzi stan swojej zgodności w każdej chwili.
Doradztwo i platforma Guardiso w jednym miejscu
Guardiso to platforma do zarządzania bezpieczeństwem informacji i zgodnością z przepisami. W jednym systemie prowadzisz ISO 27001, RODO, NIS2, ustawę o KSC, DORA i własne standardy. Jedna dokumentacja i te same dowody służą wielu regulacjom, więc zespół nie powtarza tej samej pracy. Guardiso sam zbiera dowody z Microsoft 365, GitHub, AWS i innych narzędzi. Daje gotowe polityki po polsku i po angielsku, dopasowane do polskich przepisów. Przed audytem przygotowuje komplet dowodów dla audytora, a stan zgodności udostępnia partnerom w portalu bezpieczeństwa. Dane są przechowywane w Unii Europejskiej. Firma Guardiso posiada certyfikat ISO 27001.
Plan Starter kosztuje 849 zł miesięcznie, a plan Professional 2149 zł miesięcznie. Plan Enterprise wyceniamy indywidualnie. Konsultanci za każdą kolejną firmę do zarządzania płacą 429 zł miesięcznie. Szczegóły znajdziesz w cenniku planów Guardiso. Jeśli potrzebujesz wsparcia specjalisty, zobacz usługę vCISO albo audyty ISO 27001, NIS2 i DORA oraz pentesty. Możesz też umówić rozmowę z zespołem Guardiso i omówić swoją sytuację.
Najczęstsze pytania
Czy mała firma potrzebuje doradztwa w zakresie cyberbezpieczeństwa?
Potrzebuje go wtedy, gdy wymagania przychodzą z zewnątrz. Tak jest, gdy klient żąda dowodu zgodności albo firma podlega ustawie o KSC. Przy ocenie trzeba uwzględnić przedsiębiorstwa powiązane, więc mała spółka w grupie może przekroczyć progi. Pierwszym krokiem jest samoidentyfikacja według wskazówek Ministerstwa Cyfryzacji.
Czym różni się konsultant NIS2 od vCISO?
Konsultant NIS2 prowadzi projekt: klasyfikację, analizę luk i dokumentację. vCISO pełni stałą rolę zewnętrznego szefa bezpieczeństwa i odpowiada za program bezpieczeństwa także po wdrożeniu. Wiele firm zaczyna od projektu, a potem przechodzi na stałe wsparcie vCISO.
Czy ISO 27001 pomaga spełnić wymagania NIS2?
Tak. Ustawa o KSC wymaga wdrożenia systemu zarządzania bezpieczeństwem informacji, a ISO 27001 opisuje właśnie taki system. Dokumenty i dowody przygotowane do certyfikacji można wykorzystać przy obowiązkach z ustawy, jeśli od początku zmapuje się je na wymagania obu regulacji.
Jak często trzeba przechodzić audyt według ustawy o KSC?
Według przewodnika NASK podmioty kluczowe przechodzą audyt co najmniej raz na 3 lata. Utrzymanie zgodności między audytami wymaga regularnych przeglądów ryzyk i aktualizacji dokumentacji.
Źródła
- Ministerstwo Cyfryzacji: nowelizacja ustawy o KSC, jak dokonać samoidentyfikacji
- NASK: Od wymagań do działania. Praktyczny przewodnik po nowelizacji ustawy o KSC