
Platforma GRC: jak wybrać system do KSC, NIS2, ISO 27001 i RODO
Platforma GRC to system, w którym firma lub instytucja prowadzi w jednym miejscu ład organizacyjny, ryzyko i zgodność z przepisami: wymagania, rejestr ryzyk, polityki, zadania i dowody. Jeśli musisz jednocześnie spełnić ustawę o krajowym systemie cyberbezpieczeństwa, NIS2, ISO 27001, RODO albo DORA, wybieraj platformę, w której raz opisane zabezpieczenie i raz zebrany dowód służą każdej z tych regulacji. Wtedy zespół nie przepisuje tych samych informacji przy każdym audycie, każdej kontroli i każdej ankiecie bezpieczeństwa od klienta. Poniżej znajdziesz kryteria wyboru, pytania do zadania dostawcy i plan wdrożenia dla organizacji od 10 do 250 osób.
Czym jest platforma GRC i co w niej prowadzisz
Skrót GRC pochodzi od angielskich słów governance, risk i compliance. Oznacza ład organizacyjny, zarządzanie ryzykiem i zgodność z przepisami oraz normami. Szerzej opisujemy to pojęcie w artykule czym jest GRC w praktyce.
Platforma GRC to oprogramowanie, które łączy te trzy obszary. W małej i średniej firmie zwykle prowadzi się w niej:
- wymagania, czyli listę obowiązków z przepisów i norm, które dotyczą organizacji,
- rejestr ryzyk z oceną, właścicielem i planem postępowania,
- zabezpieczenia, czyli środki techniczne i organizacyjne, które odpowiadają na ryzyka i wymagania,
- polityki i procedury z wersjami, zatwierdzeniami i datami przeglądu,
- zadania przypisane do konkretnych osób z terminami,
- dowody, czyli zapisy, zrzuty konfiguracji, raporty i protokoły, które pokazują, że zabezpieczenie działa,
- audyty wewnętrzne i działania korygujące.
Różnica w porównaniu z arkuszami jest prosta. W arkuszu ryzyko, polityka i dowód żyją w trzech plikach i łączy je tylko pamięć osoby, która je prowadzi. Na platformie te elementy są powiązane, więc widać od razu, które wymaganie jest spełnione, czego brakuje i kto ma to zrobić.
Dlaczego jedna platforma do kilku regulacji
Wiele organizacji w Polsce podlega kilku regulacjom jednocześnie. Szpital lub urząd podlega ustawie o KSC i RODO. Producent z sektora objętego NIS2 często jednocześnie przygotowuje się do ISO 27001, bo wymagają tego klienci. Firma informatyczna obsługująca bank odpowiada na wymagania DORA przekazywane w umowie. Te regulacje w dużej części pytają o to samo: o analizę ryzyka, kontrolę dostępu, kopie zapasowe, obsługę incydentów, bezpieczeństwo dostawców i szkolenia.
| Regulacja | Kogo dotyczy | Co trzeba umieć wykazać |
|---|---|---|
| Ustawa o KSC po nowelizacji | podmioty kluczowe i ważne, w tym część instytucji publicznych | system zarządzania bezpieczeństwem informacji, dokumentację, zgłaszanie incydentów, okresowy audyt |
| Dyrektywa NIS2 | podmioty kluczowe i ważne w sektorach z załączników dyrektywy | środki zarządzania ryzykiem z art. 21, zgłaszanie poważnych incydentów z art. 23, nadzór kierownictwa |
| ISO/IEC 27001 | organizacje, które chcą certyfikatu lub muszą wykazać zgodność przed klientem | ustanowiony, wdrożony i doskonalony system zarządzania bezpieczeństwem informacji |
| RODO | każdy administrator i podmiot przetwarzający dane osobowe | rozliczalność, rejestr czynności przetwarzania, odpowiednie środki bezpieczeństwa |
| DORA | podmioty sektora finansowego i pośrednio ich dostawcy usług ICT | ramy zarządzania ryzykiem ICT, rejestr umów z zewnętrznymi dostawcami ICT |
Podstawy w tabeli pochodzą z aktów prawnych i normy. Dyrektywa NIS2 w art. 21 wymienia między innymi politykę analizy ryzyka, obsługę incydentów, ciągłość działania i bezpieczeństwo łańcucha dostaw, a w art. 23 wymaga wczesnego ostrzeżenia w ciągu 24 godzin i zgłoszenia incydentu w ciągu 72 godzin. RODO w art. 5 ust. 2 nakłada na administratora obowiązek wykazania przestrzegania zasad, a w art. 30 wymaga prowadzenia rejestru czynności przetwarzania. O tym, co do niego wpisać, piszemy w poradniku o rejestrze czynności przetwarzania. Rozporządzenie DORA stosuje się od 17 stycznia 2025 r. i w art. 28 wymaga od podmiotów finansowych rejestru informacji o umowach z dostawcami usług ICT. Norma ISO/IEC 27001 określa wymagania dla ustanowienia, wdrożenia, utrzymania i ciągłego doskonalenia systemu zarządzania bezpieczeństwem informacji.
Gdy każdą regulację prowadzisz osobno, polityka kopii zapasowych powstaje trzy razy, a ten sam raport z testu odtworzenia trafia do trzech folderów. Przy zmianie procedury trzeba pamiętać o wszystkich kopiach. Platforma z mapowaniem wymagań łączy jedno zabezpieczenie z wymaganiami wielu regulacji. Aktualizujesz je raz, a zmianę od razu widać w każdym standardzie.
Co się zmieniło w ustawie o KSC
Dla instytucji publicznych i firm objętych NIS2 w Polsce kluczowa jest nowelizacja ustawy o KSC. Według bazy wiedzy na gov.pl weszła ona w życie 3 kwietnia 2026 r., rozszerzyła listę sektorów między innymi o produkcję, żywność, odpady i usługi pocztowe, wprowadziła odpowiedzialność kierownika podmiotu wraz z obowiązkiem szkolenia oraz nowe kary pieniężne, także za niewdrożenie systemu zarządzania bezpieczeństwem informacji.
Ministerstwo Cyfryzacji podaje terminy dla podmiotów, które spełniały kryteria w dniu wejścia nowelizacji w życie:
- wpis do wykazu podmiotów kluczowych i ważnych do 3 października 2026 r.,
- przygotowanie i wdrożenie systemu zarządzania bezpieczeństwem informacji oraz pozostałych obowiązków do 3 kwietnia 2027 r.,
- podłączenie do systemu S46 do 3 kwietnia 2027 r.,
- pierwszy audyt podmiotu kluczowego, który nie był wcześniej operatorem usługi kluczowej, do 3 kwietnia 2028 r., a kolejne co najmniej raz na trzy lata.
Dla platformy GRC wynika z tego konkretne zadanie. Audytor zapyta o dokumentację systemu, o ocenę ryzyka i o dowody działania zabezpieczeń z ostatnich miesięcy. Jeśli dowody zbierasz na bieżąco od teraz, w dniu audytu masz udokumentowaną historię z wielu miesięcy. Szczegóły obowiązków opisujemy w tekstach o ustawie o KSC po nowelizacji i o NIS2 w Polsce.
Sześć kryteriów wyboru platformy GRC
Jeden zestaw dokumentów i dowodów dla wielu standardów
Sprawdź, czy platforma ma gotowe mapowanie wymagań między ustawą o KSC, NIS2, ISO 27001, RODO i DORA. Poproś o pokazanie jednego zabezpieczenia, na przykład kontroli dostępu, i zobacz, ilu wymaganiom jest przypisane. Zapytaj też, czy możesz dodać własny standard. Przyda się, gdy klient przysyła własną listę wymagań albo gdy firma prowadzi ISO 9001 i chce oprzeć je na tych samych dokumentach w ramach zintegrowanego systemu zarządzania.
Dowody zbierane z narzędzi chmurowych
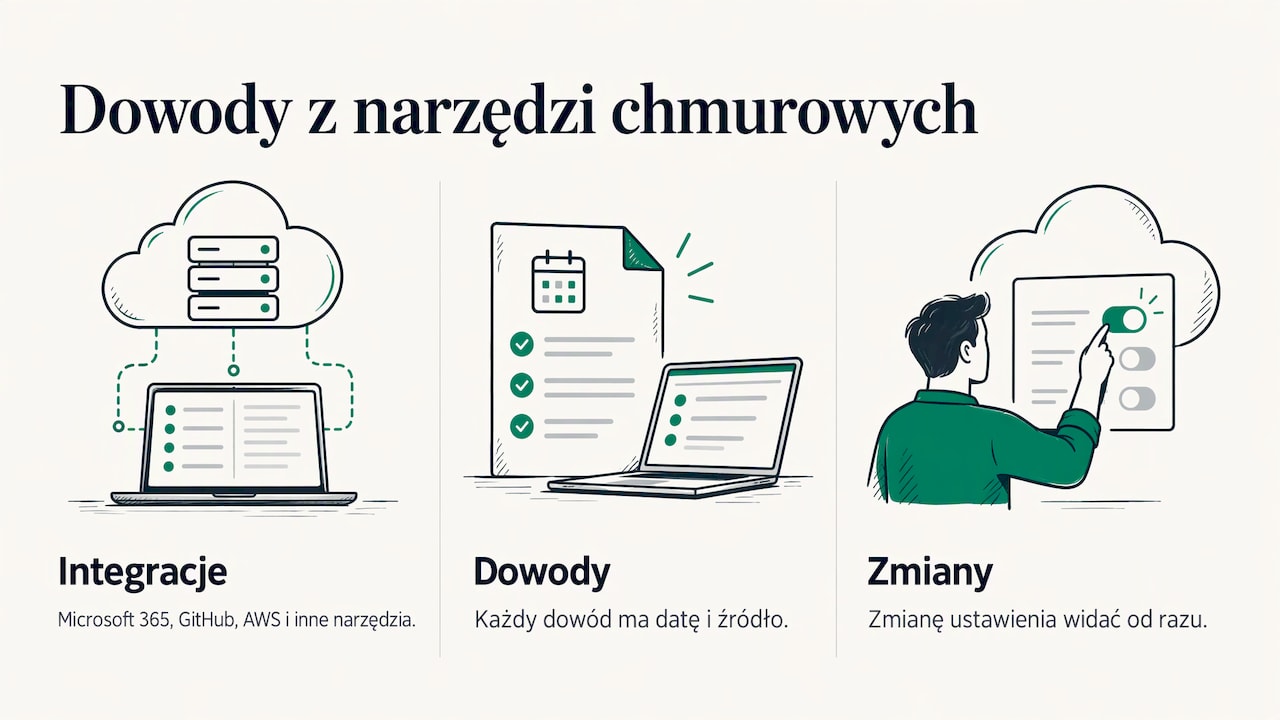
Zbieranie dowodów pochłania w zgodności dużo czasu: zrzutów ustawień uwierzytelniania wieloskładnikowego, list kont, konfiguracji repozytoriów kodu, ustawień kopii zapasowych w chmurze. Platforma z integracjami pobiera te informacje bezpośrednio z Microsoft 365, GitHub, AWS i innych narzędzi, których używa firma. Dowód ma wtedy datę i źródło, a gdy ustawienie się zmieni, widać to od razu. Zapytaj dostawcę o listę integracji i o to, jak często są odświeżane.
Dostęp dla audytora i partnerów
Audytor certyfikujący, audytor KSC i klient wysyłający ankietę bezpieczeństwa potrzebują tego samego: uporządkowanego kompletu dowodów do konkretnych wymagań. Dobra platforma przygotowuje taki pakiet przed audytem i pozwala udostępnić stan zgodności na zewnątrz bez wysyłania folderów pocztą. Ważne są też role i uprawnienia, bo dokumentacja bezpieczeństwa powinna być dostępna tylko dla osób upoważnionych.
Dane przechowywane w Unii Europejskiej
W platformie GRC trzymasz opis swoich zabezpieczeń, listę systemów, wyniki testów i rejestr ryzyk. To informacje wrażliwe. Jeśli trafiają tam także dane osobowe pracowników, na przykład w rejestrze szkoleń, przekazanie ich poza Europejski Obszar Gospodarczy podlega warunkom z rozdziału V RODO. Przechowywanie danych w Unii Europejskiej upraszcza tę ocenę i ułatwia rozmowę z inspektorem ochrony danych.
Jawny cennik
Przy budżecie firmy od 10 do 250 osób albo jednostki publicznej, która planuje wydatki z wyprzedzeniem, liczy się przewidywalny koszt. Opublikowany cennik pozwala porównać plany przed pierwszą rozmową handlową i oszacować koszt na kilka lat. Konsultanci powinni sprawdzić także, ile kosztuje każdy kolejny klient prowadzony na platformie.
Język polski i polskie przepisy
Polityki czyta cały zespół, także osoby spoza działu IT. Gotowe wzory po polsku, dopasowane do ustawy o KSC i polskiej praktyki, skracają wdrożenie. Wersja angielska przydaje się, gdy firma ma klientów zagranicznych albo audytor pracuje po angielsku.
Pytania, które warto zadać na prezentacji
| Kryterium | Pytanie do dostawcy | Na co patrzeć w odpowiedzi |
|---|---|---|
| Mapowanie standardów | Ile wymagań z różnych regulacji obsługuje jedno zabezpieczenie? | pokaz na żywo na przykładzie kontroli dostępu |
| Dowody | Z jakich narzędzi platforma sama pobiera dowody? | lista integracji z Microsoft 365, GitHub, AWS i innymi narzędziami firmy |
| Audyt | Jak wygląda pakiet dowodów dla audytora? | gotowy komplet przypisany do wymagań |
| Dane | Gdzie fizycznie są przechowywane dane? | jednoznaczna odpowiedź: Unia Europejska |
| Koszt | Czy cennik jest publiczny? | kwoty na stronie, koszt kolejnych firm dla konsultantów |
| Język | Czy polityki są po polsku i uwzględniają ustawę o KSC? | wzory do pobrania w obu językach |
| Ryzyko | Czy mogę przenieść własną metodykę oceny ryzyka? | konfigurowalne skale i progi akceptacji |
Jak pracują z platformą różne organizacje
Firma od 10 do 250 osób, która odpowiada na ankiety klientów
Impulsem bywa klient, który przed podpisaniem umowy pyta o bezpieczeństwo informacji. W takiej firmie zgodność często prowadzi jedna osoba obok innych obowiązków. Platforma porządkuje jej pracę: pokazuje listę zadań, przypomina o przeglądach i pozwala odpowiedzieć na ankietę gotowymi dowodami. Gdy brakuje własnego specjalisty, rolę kierownika bezpieczeństwa może pełnić zewnętrzny vCISO.
Instytucja publiczna objęta ustawą o KSC
W urzędzie, szpitalu czy spółce komunalnej liczy się rozliczalność przed audytorem i organem nadzoru. Platforma pozwala przypisać odpowiedzialność do osób, prowadzić dokumentację systemu zarządzania bezpieczeństwem informacji i udokumentować szkolenie kierownika. Więcej o tym, jak narzędzie wspiera te obowiązki, przeczytasz na stronie o oprogramowaniu do ustawy o KSC.
Firma przygotowująca się do certyfikacji ISO 27001
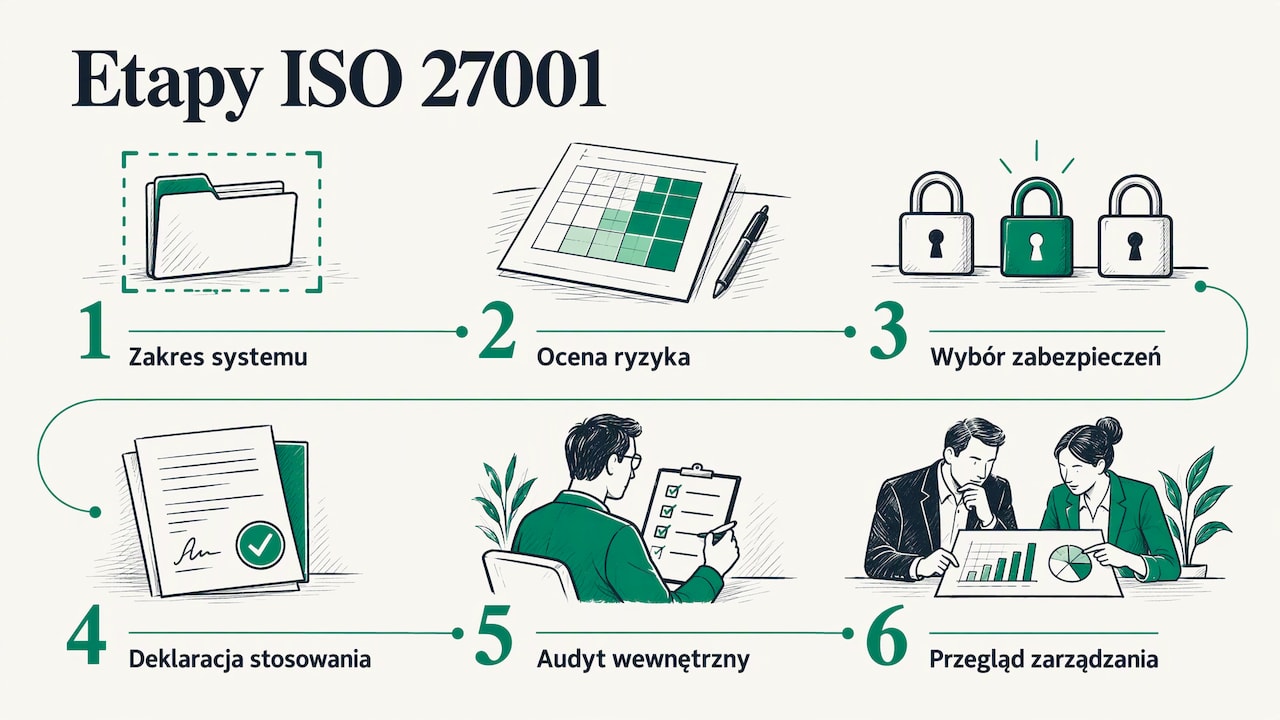
Tu platforma prowadzi przez kolejne etapy: zakres systemu, ocenę ryzyka, wybór zabezpieczeń, deklarację stosowania, audyt wewnętrzny i przegląd zarządzania. Zanim zaczniesz, sprawdź punkt wyjścia w bezpłatnym teście gotowości do ISO 27001, a cały proces opisujemy w przewodniku o wdrożeniu ISO 27001 w firmie.
Konsultant prowadzący zgodność u kilku klientów
Konsultant potrzebuje osobnych przestrzeni dla każdego klienta, wspólnej biblioteki wzorów i jednego widoku postępów u wszystkich. Dzięki temu poprawiona polityka może trafić do wielu klientów, a dane każdego z nich pozostają rozdzielone. Przy wyborze sprawdź, jak liczona jest opłata za kolejne prowadzone firmy.
Wdrożenie platformy GRC krok po kroku
- Ustal zakres. Wypisz regulacje, które dotyczą organizacji, i systemy, które obejmują. Zbyt szeroki zakres na start spowalnia wdrożenie. Lepiej zacząć od głównej usługi i rozszerzać go później.
- Przenieś metodykę oceny ryzyka. Wprowadź swoje skale prawdopodobieństwa i skutku oraz próg akceptacji ryzyka. Jeśli metodyki nie ma, przyjmij gotową z platformy i zatwierdź ją u kierownictwa.
- Podłącz narzędzia. Połącz platformę z Microsoft 365, repozytorium kodu i kontem chmurowym. Od tej chwili część dowodów zbiera się sama.
- Wczytaj i dopasuj polityki. Zacznij od gotowych wzorów po polsku i dopasuj je do tego, jak firma naprawdę pracuje. Polityka, której nikt nie stosuje, nie przejdzie audytu.
- Nadaj role i uprawnienia. Każda osoba widzi tylko to, czego potrzebuje. Właściciele zabezpieczeń dostają swoje zadania z terminami.
- Przeprowadź audyt wewnętrzny. Sprawdź luki, zapisz działania korygujące i zamknij je przed audytem zewnętrznym. Niezależny audyt ISO 27001, NIS2 i DORA oraz testy penetracyjne dostarczają dowodów, o które pyta audytor przy ocenie zabezpieczeń technicznych.
- Utrzymuj system. Przeglądaj ryzyka, aktualizuj polityki i pilnuj, by dowody były świeże. Platforma przypomina o terminach, więc gotowość do audytu trwa przez cały rok.
Platforma, którą zbudowaliśmy dla polskich organizacji
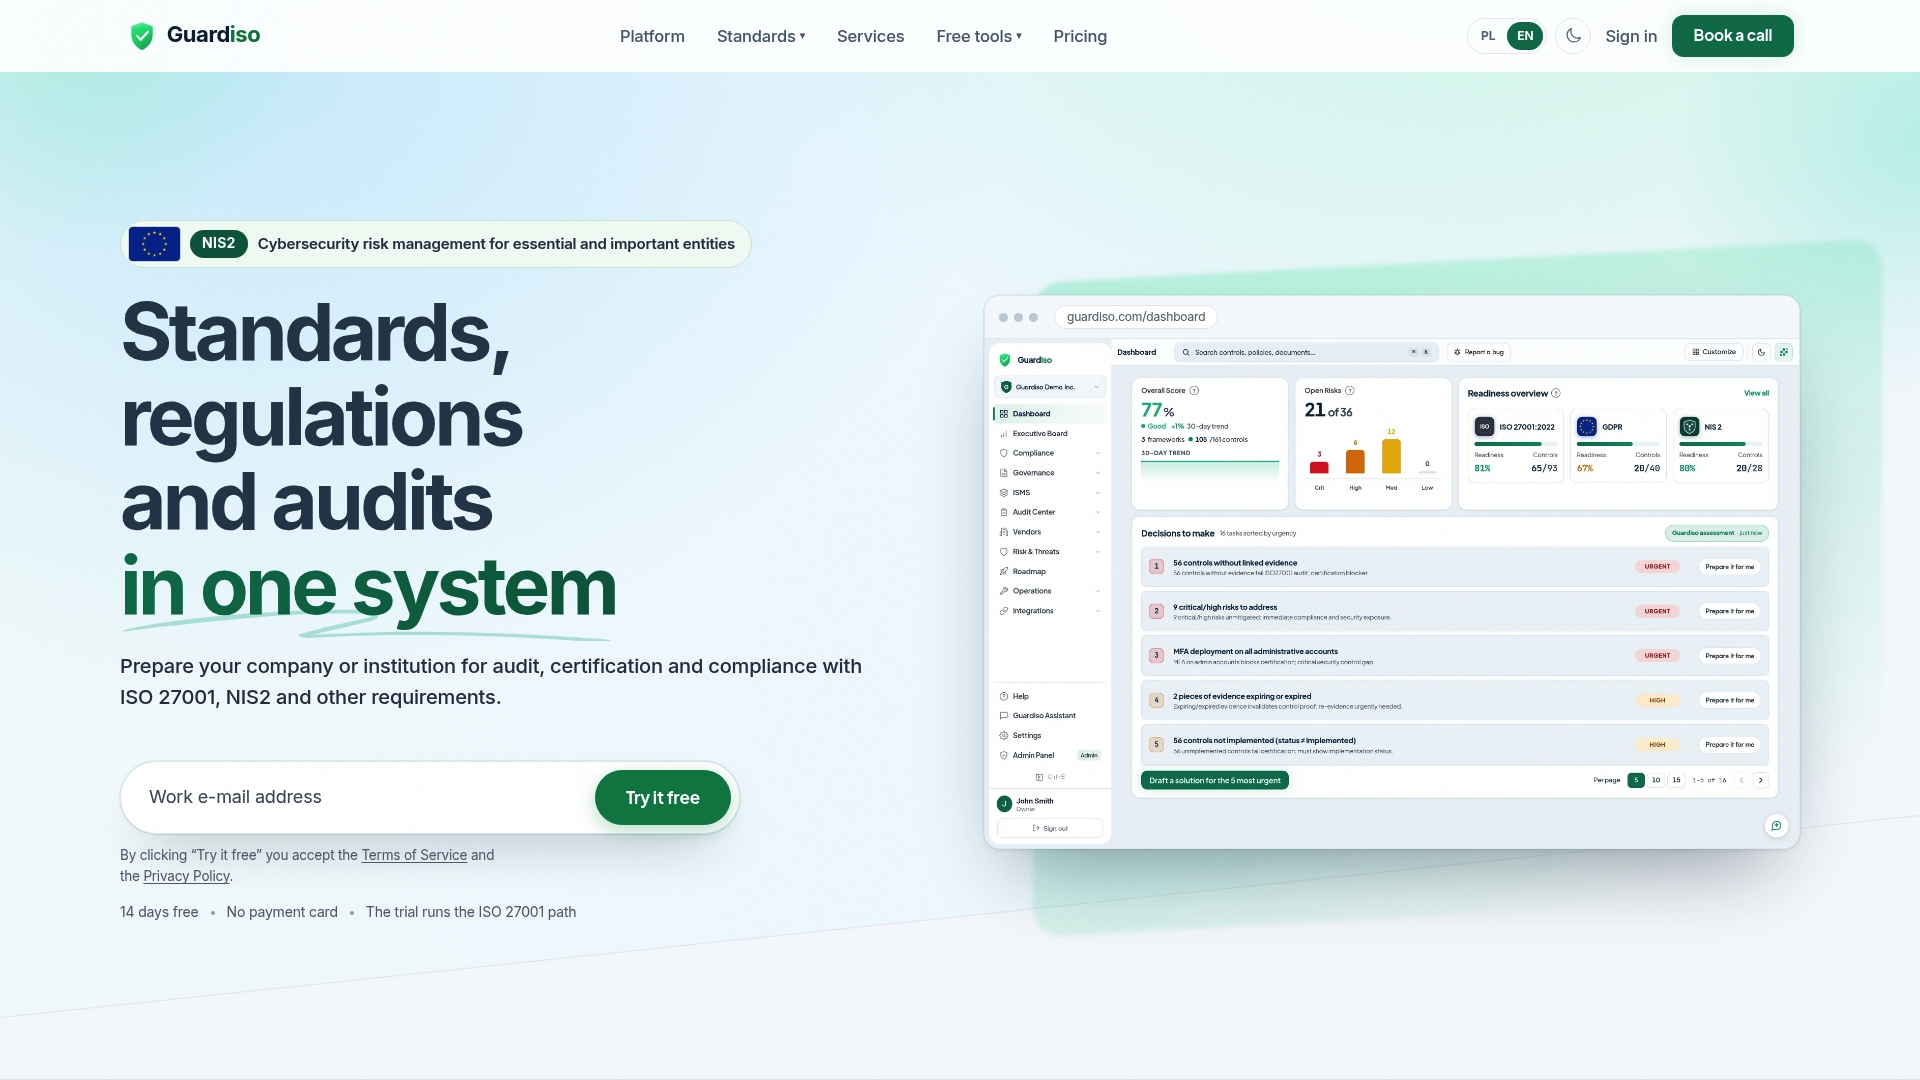
Guardiso to polska platforma GRC, w której prowadzisz ustawę o KSC, NIS2, ISO 27001, RODO, DORA i własne standardy na jednej dokumentacji i tych samych dowodach. Platforma sama zbiera dowody z Microsoft 365, GitHub, AWS i innych narzędzi, daje gotowe polityki po polsku i po angielsku, pokazuje stan zgodności, ryzyka i zadania do wykonania, a przed audytem przygotowuje komplet dowodów dla audytora. Dane przechowujemy w Unii Europejskiej.
Nasz cennik jest jawny. Plan Starter kosztuje 849 zł miesięcznie, plan Professional 2149 zł miesięcznie, a plan Enterprise wyceniamy indywidualnie. Za każdą kolejną firmę do zarządzania płacisz 429 zł miesięcznie. Porównaj plany na stronie cennika platformy.
Najczęstsze pytania
Co oznacza skrót GRC?
GRC to skrót od governance, risk i compliance, czyli ładu organizacyjnego, zarządzania ryzykiem i zgodności. Platforma GRC łączy te trzy obszary w jednym systemie. Dzięki temu ryzyka, zabezpieczenia, polityki i dowody są ze sobą powiązane.
Czy przepisy wymagają platformy GRC?
Przepisy nie wskazują konkretnego oprogramowania. Ustawa o KSC wymaga jednak od podmiotów kluczowych i ważnych systemu zarządzania bezpieczeństwem informacji, dokumentacji i okresowego audytu, a RODO wymaga wykazania zgodności. Platforma GRC jest najprostszym sposobem, by te obowiązki prowadzić i udokumentować w jednym miejscu.
Ile kosztuje platforma GRC?
Koszt zależy od wielkości organizacji i zakresu. Nasze plany zaczynają się od 849 zł miesięcznie, a dla dużych organizacji przygotowujemy wycenę indywidualną. Przy porównaniu ofert licz koszt całego cyklu, z wdrożeniem i przygotowaniem do audytu.
Ile trwa wdrożenie platformy GRC?
Zależy to od zakresu, liczby regulacji i tego, ile dokumentacji już istnieje. Najszybciej idzie, gdy od pierwszego dnia podłączysz narzędzia chmurowe i zaczniesz od gotowych polityk. Przy podmiotach objętych ustawą o KSC punktem odniesienia jest termin wdrożenia obowiązków do 3 kwietnia 2027 r.
Czy platforma GRC zastępuje audyt certyfikacyjny ISO 27001?
Certyfikat wydaje akredytowana jednostka certyfikująca po własnym audycie. Platforma przygotowuje organizację do tego audytu: porządkuje dokumentację, zbiera dowody i pozwala przeprowadzić audyt wewnętrzny. Audytor dostaje komplet materiałów w jednym miejscu, co skraca jego pracę na miejscu.
Źródła
- Ministerstwo Cyfryzacji: nowelizacja ustawy o KSC, obowiązki podmiotów kluczowych i ważnych
- Baza wiedzy gov.pl: nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa
- Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 (NIS2)
- Rozporządzenie (UE) 2016/679 (RODO)
- Rozporządzenie (UE) 2022/2554 (DORA)
- ISO/IEC 27001: Information security management systems