
Audyt zgodności: jak go zaplanować, przejść i udokumentować
Audyt zgodności sprawdza, czy firma lub instytucja rzeczywiście spełnia wymagania, które ją obowiązują. Mogą to być RODO, norma ISO 27001, ustawa o krajowym systemie cyberbezpieczeństwa albo wymagania klienta zapisane w umowie. O wyniku audytu decydują dowody. Audytor ocenia to, co da się pokazać: polityki, rejestry, raporty i zapisy z codziennej pracy. Dlatego najtrudniejszą częścią audytu jest zwykle zebranie kompletu dowodów, a nie sama rozmowa z audytorem. Firma, która prowadzi kilka regulacji naraz, najwięcej zyskuje wtedy, gdy trzyma dokumentację i dowody w jednym miejscu, tak aby te same materiały służyły kilku audytom. Na tym opiera się Guardiso: jedna dokumentacja i te same dowody działają dla ISO 27001, RODO, NIS2, ustawy o KSC i DORA, a przed audytem system przygotowuje komplet dowodów dla audytora.
Czym jest audyt zgodności
Audyt zgodności to uporządkowane porównanie dwóch rzeczy. Pierwsza to kryteria, czyli wymagania, które organizacja musi spełnić. Druga to stan faktyczny, czyli to, jak organizacja naprawdę działa. Audytor zbiera dowody, porównuje je z kryteriami i opisuje różnice jako niezgodności lub obserwacje.
Kryteria mogą pochodzić z kilku źródeł naraz:
- z przepisów, takich jak RODO albo ustawa o KSC,
- z norm, takich jak ISO/IEC 27001,
- z umów z klientami, którzy coraz częściej wymagają potwierdzenia bezpieczeństwa od dostawców,
- z wewnętrznych polityk i procedur, które organizacja sama przyjęła.
Audyt różni się od kontroli prowadzonej przez urząd. Kontrolę wszczyna organ, a jej skutkiem może być kara. Audyt organizacja zleca lub prowadzi sama, aby znaleźć luki, zanim znajdzie je regulator albo klient. Dzięki temu ma czas, by je usunąć.
Warto też odróżnić audyt wewnętrzny od zewnętrznego. Audyt wewnętrzny prowadzi osoba z organizacji lub wynajęty audytor, ale jego wyniki służą samej firmie. Audyt zewnętrzny prowadzi strona niezależna: jednostka certyfikująca przy ISO 27001, niezależny audytor przy ustawie o KSC albo audytor wskazany przez klienta. Przebieg obu jest podobny. Inny jest odbiorca raportu i jego skutki.
Kiedy audyt zgodności jest obowiązkiem
Nie każdy audyt wynika z ustawy. W praktyce firmy od 10 do 250 osób spotykają się z czterema sytuacjami.
RODO
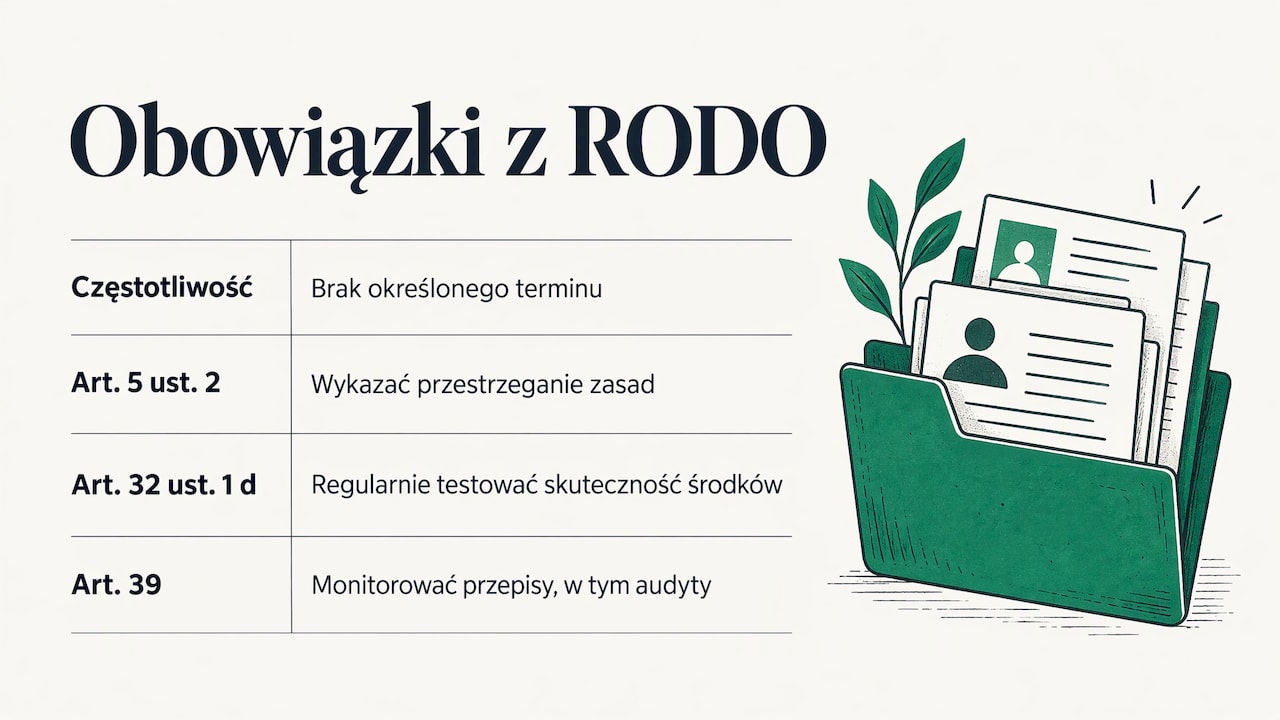
Rozporządzenie o ochronie danych osobowych nie nakazuje audytu z określoną częstotliwością. Wymaga jednak dwóch rzeczy, które bez audytu trudno spełnić. Zgodnie z art. 5 ust. 2 RODO administrator odpowiada za przestrzeganie zasad ochrony danych i musi umieć wykazać ich przestrzeganie. Art. 32 ust. 1 lit. d wymaga regularnego testowania, mierzenia i oceniania skuteczności środków technicznych i organizacyjnych. Art. 39 wśród zadań inspektora ochrony danych wymienia monitorowanie przestrzegania przepisów, w tym audyty. Więcej o samym zakresie piszemy w artykule o tym, jak wygląda audyt RODO w firmie.
ISO 27001
Norma ISO/IEC 27001:2022 w punkcie 9.2 wymaga prowadzenia audytów wewnętrznych systemu zarządzania bezpieczeństwem informacji w zaplanowanych odstępach czasu, a w punkcie 9.3 przeglądu systemu przez kierownictwo. Firma, która chce uzyskać certyfikat, przechodzi też audyt certyfikujący, a później audyty nadzoru. Przebieg audytu wewnętrznego opisujemy w poradniku o tym, jak przygotować audyt wewnętrzny ISO 27001.
Ustawa o KSC i NIS2
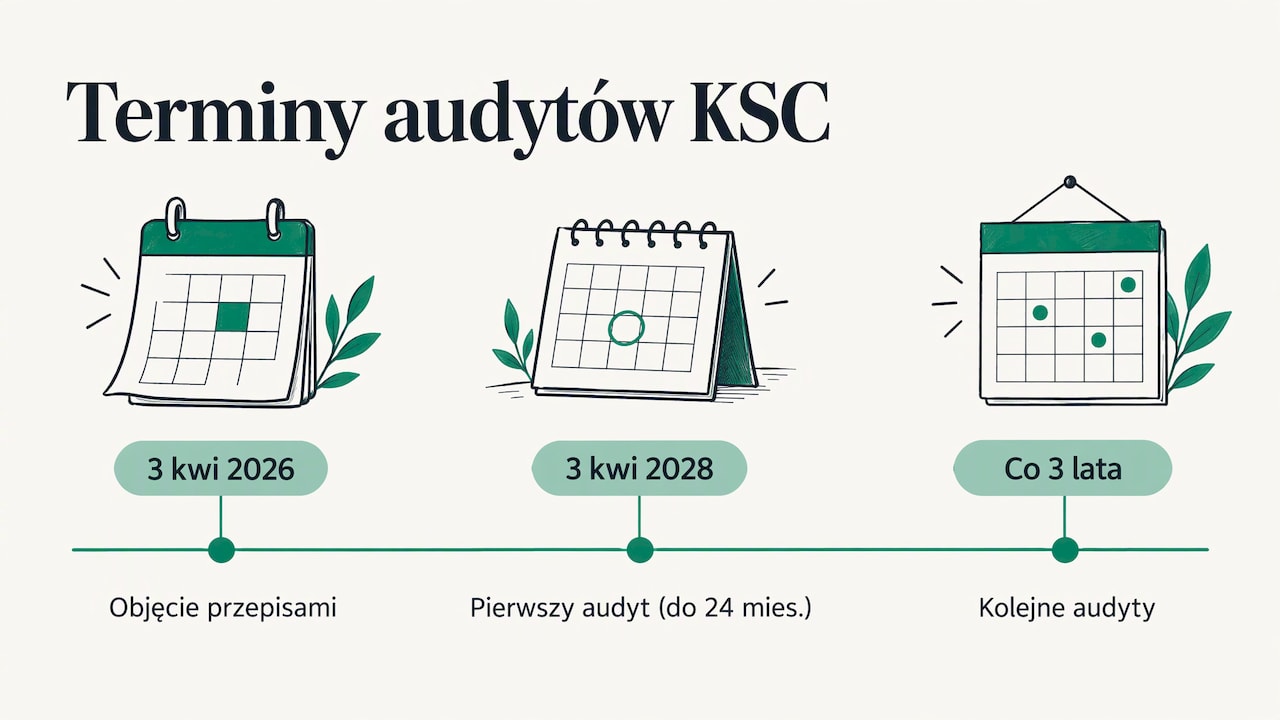
Dyrektywę NIS2 wdraża w Polsce znowelizowana ustawa o KSC. Według poradnika NASK do ustawy o KSC podmioty kluczowe muszą przeprowadzać audyt bezpieczeństwa systemu informacyjnego co najmniej raz na 3 lata. Pierwszy audyt trzeba wykonać w ciągu 24 miesięcy od objęcia przepisami. Dla podmiotów objętych od 3 kwietnia 2026 roku oznacza to termin 3 kwietnia 2028 roku. Audyt przeprowadza niezależny audytor albo jednostka oceniająca zgodność, a kopię raportu przekazuje się właściwemu organowi do spraw cyberbezpieczeństwa. Jeśli nie wiesz, czy Twoja organizacja jest podmiotem kluczowym czy ważnym, sprawdź to w kwalifikatorze NIS2 i KSC. Szerzej o obowiązkach piszemy w tekście o tym, co nakłada ustawa o KSC po nowelizacji.
Wymaganie klienta
Duży klient, bank albo instytucja publiczna często prosi dostawcę o dowód, że ten chroni dane i systemy. Może to być certyfikat, raport z audytu albo wypełniony kwestionariusz bezpieczeństwa. W tej sytuacji audyt nie wynika z ustawy, ale od jego wyniku zależy kontrakt.
| Źródło wymagania | Kogo dotyczy | Co trzeba wykazać |
|---|---|---|
| RODO | każdego administratora i podmiot przetwarzający dane osobowe | że zasady ochrony danych są przestrzegane, a środki bezpieczeństwa regularnie oceniane |
| ISO/IEC 27001 | organizacje z wdrożonym lub certyfikowanym systemem zarządzania bezpieczeństwem informacji | że system działa, audyty wewnętrzne i przeglądy kierownictwa są prowadzone |
| Ustawa o KSC | podmioty kluczowe i ważne, w tym instytucje publiczne | że środki bezpieczeństwa są wdrożone, a podmiot kluczowy przeszedł audyt co najmniej raz na 3 lata |
| Umowa z klientem | dostawców usług i produktów | spełnienie wymagań zapisanych w umowie lub kwestionariuszu |
Jak zaplanować audyt zgodności
Plan audytu odpowiada na pytania, co sprawdzamy, według jakich kryteriów, kto to robi i kiedy. Dobrym wzorem jest wskazówka Urzędu Ochrony Danych Osobowych dotycząca zadań IOD. UODO wskazuje, że plan audytów powinien określać częstotliwość, metody, kryteria i zakres audytów, tryb ich uruchamiania oraz zasady dokumentowania i raportowania wyników. Urząd zaleca też, aby obok audytów cyklicznych przewidzieć tryb doraźny, bo podejście oparte na ryzyku wymaga szybkiej reakcji na nieprzewidziane zdarzenia. Ten układ dobrze sprawdza się także przy ISO 27001 i ustawie o KSC.
W planie zapisz:
- Cel audytu. Przygotowanie do certyfikacji, audyt wymagany ustawą, odpowiedź na wymaganie klienta albo sprawdzenie po incydencie.
- Kryteria. Konkretne przepisy, punkty normy i wewnętrzne procedury, z którymi porównujesz stan faktyczny.
- Zakres. Cała organizacja albo wybrane procesy, lokalizacje i systemy. Zbyt szeroki zakres przy małym zespole kończy się powierzchownym audytem.
- Role. Kto prowadzi audyt, kto odpowiada za obszary audytowane, kto zatwierdza raport. Audytor nie powinien oceniać własnej pracy.
- Harmonogram. Daty przeglądu dokumentów, rozmów i raportu, z rezerwą na uzupełnienie brakujących dowodów.
- Listę dowodów. Dokumenty i zapisy, których audytor będzie potrzebował w każdym obszarze.
- Sposób oceny i raportowania. Jak klasyfikujesz niezgodności i do kogo trafia raport.
Najczęstszy błąd na tym etapie to plan bez listy dowodów. Wtedy zespół dowiaduje się, czego brakuje, dopiero w trakcie rozmowy z audytorem.
Przebieg audytu krok po kroku
1. Identyfikacja wymagań
Zacznij od listy wymagań, które obowiązują organizację. Firma objęta jednocześnie RODO, ustawą o KSC i ISO 27001 szybko zauważy, że wiele wymagań się pokrywa. Analiza ryzyka, zarządzanie incydentami, kontrola dostępu i szkolenia pracowników występują we wszystkich trzech. Tu powstaje największe ryzyko podwójnej pracy, gdy każda regulacja ma osobny zestaw dokumentów. W Guardiso wymagania są mapowane między standardami, więc jedno zabezpieczenie i jeden dowód odpowiadają na wymaganie kilku regulacji naraz.
2. Analiza ryzyka
Audyt powinien skupić się tam, gdzie ryzyko jest największe. Jeśli firma przetwarza dane zdrowotne albo obsługuje systemy krytyczne dla klientów, te obszary sprawdzasz najdokładniej. Błędem jest audyt, który poświęca tyle samo czasu każdemu punktowi listy. Guardiso prowadzi rejestr ryzyk razem z zabezpieczeniami, więc widać od razu, które ryzyka nie mają przypisanych środków.
3. Przegląd dokumentacji
Audytor czyta polityki, procedury, rejestry i umowy. Sprawdza, czy są aktualne, zatwierdzone i spójne ze sobą. Typowy problem to polityka napisana przed laty, która opisuje systemy, których firma już nie używa. Guardiso dostarcza gotowe polityki po polsku i po angielsku oraz przygotowuje projekt dokumentacji do zatwierdzenia przez Twój zespół.
4. Weryfikacja praktyki
Dokument to dopiero deklaracja. Audytor rozmawia z pracownikami, ogląda konfiguracje, sprawdza zapisy z systemów. Pyta, czy procedura nadawania uprawnień rzeczywiście działa i czy da się to pokazać na przykładzie z ostatnich miesięcy. Tu wychodzą luki, których nie widać w dokumentach. Przy ustawie o KSC i ISO 27001 częścią weryfikacji bywają testy techniczne. Guardiso wykonuje pentesty zewnętrzne i wewnętrzne, a ich raporty stają się dowodem w audycie.
5. Raport
Raport opisuje zakres, kryteria, ustalenia, niezgodności z dowodami i zalecenia. Każda niezgodność powinna wskazywać wymaganie, którego dotyczy, i dowód, na którym audytor oparł ocenę. Raport bez takiego powiązania trudno później wykorzystać do planu naprawczego.
6. Działania naprawcze i weryfikacja
Po raporcie zaczyna się praca, która decyduje o wartości audytu. Opisujemy ją w osobnej sekcji poniżej.
Jakie dowody przygotować na audyt
Dowód zgodności to każdy materiał, który pokazuje, że obowiązek został wykonany. Jak piszą autorzy poradnika Rzeczpospolitej o dowodach zgodności, mogą to być polityki, procedury, rejestry, raporty z procesów, protokoły posiedzeń i wyniki audytów. Największą wartość mają materiały, które się uzupełniają i pokazują cały proces od rozpoznania ryzyka po wdrożenie i sprawdzenie środków.
W obszarze zarządzania ryzykiem ten sam poradnik wymienia:
- opis metody analizy ryzyka,
- aktualny rejestr ryzyk i wyniki analiz,
- decyzje o postępowaniu z ryzykiem, w tym decyzje o jego akceptacji,
- plany postępowania z ryzykiem i harmonogramy przeglądów,
- dokumentację ponownych ocen po zmianach w systemach lub po incydentach,
- okresowe raporty dla zarządu.
W obszarze testowania zabezpieczeń dowodami są harmonogramy testów, raporty z testów penetracyjnych, wyniki ćwiczeń i potwierdzenia usunięcia wykrytych problemów.
W małej firmie te materiały leżą zwykle w kilku miejscach: w folderach na dysku, w poczcie, w systemie zgłoszeń i w głowach pracowników. Przed audytem ktoś musi je znaleźć, sprawdzić daty i przypisać do wymagań. Przy dwóch lub trzech regulacjach robi to kilka razy. Guardiso trzyma polityki, ryzyka, zabezpieczenia i dowody w jednym miejscu, integruje dowody z narzędzi firmowych i przed audytem przygotowuje komplet dowodów dla audytora.
Niezgodności i działania naprawcze
Każdą niezgodność z raportu opisz w ten sam sposób:
- Opis. Co jest niezgodne i z jakim wymaganiem.
- Przyczyna. Dlaczego tak się stało. Brak procedury, brak szkolenia, brak narzędzia albo brak właściciela procesu.
- Działanie. Co konkretnie zostanie zrobione, aby usunąć przyczynę, a nie tylko skutek.
- Właściciel i termin. Jedna osoba odpowiedzialna i realna data.
- Weryfikacja. Jak i kiedy sprawdzisz, że działanie zadziałało.
Najczęściej zawodzi punkt piąty. Zadanie zostaje oznaczone jako wykonane, ale nikt nie sprawdza, czy problem nie wrócił. Przy następnym audycie ta sama niezgodność pojawia się ponownie. NASK w poradniku do ustawy o KSC podkreśla, że audyt nie zastępuje bieżącego utrzymywania zgodności. Między audytami organizacja powinna regularnie oceniać skuteczność zabezpieczeń. Guardiso pokazuje stan zgodności, ryzyka i zadania do wykonania, więc działania naprawcze mają właścicieli i terminy widoczne dla całego zespołu.
Jeden zestaw dowodów dla wielu audytów
Guardiso to platforma do zarządzania bezpieczeństwem informacji i zgodnością z przepisami. W jednym systemie prowadzisz ISO 27001, RODO, NIS2, ustawę o KSC, DORA i własne standardy. Jedna dokumentacja i te same dowody służą wielu regulacjom, więc zespół nie powtarza tej samej pracy przy kolejnej normie. Przed audytem Guardiso przygotowuje komplet dowodów dla audytora, a stan zgodności możesz udostępnić klientom i partnerom w portalu bezpieczeństwa. Baza danych i pliki znajdują się w Polsce. Firma Guardiso posiada certyfikat ISO 27001.
Plan Starter kosztuje 849 zł miesięcznie, a plan Professional 2149 zł miesięcznie. Plan Enterprise wyceniamy indywidualnie. Konsultanci, którzy prowadzą zgodność u kilku klientów, dodają każdą kolejną firmę za 429 zł miesięcznie. Szczegóły znajdziesz w cenniku Guardiso. Jeśli potrzebujesz niezależnego audytora, prowadzimy też audyt ISO 27001, NIS2 i DORA.
Od czego zależy koszt audytu zgodności
Cena audytu RODO, ISO 27001 czy audytu z ustawy o KSC zależy przede wszystkim od pracy, jaką audytor musi wykonać. Najważniejsze czynniki to:
- zakres: liczba procesów, systemów i lokalizacji objętych audytem,
- liczba regulacji: audyt jednej normy kosztuje mniej niż audyt kilku naraz, chyba że dowody są już powiązane z wymaganiami,
- stan dokumentacji: im więcej czasu audytor spędza na szukaniu i porządkowaniu dokumentów, tym dłużej trwa audyt,
- testy techniczne: pentesty i badania podatności są osobną pracą, wycenianą według zakresu,
- rodzaj audytu: audyt certyfikujący i audyt wymagany ustawą o KSC mają określone wymagania co do niezależności audytora.
Czynnik, na który masz największy wpływ, to stan dokumentacji i dowodów. Uporządkowany komplet skraca pracę audytora i czas Twojego zespołu.
Najczęstsze pytania
Jak często trzeba przeprowadzać audyt zgodności?
Zależy to od regulacji. Podmioty kluczowe objęte ustawą o KSC muszą przechodzić audyt bezpieczeństwa co najmniej raz na 3 lata. ISO 27001 wymaga audytów wewnętrznych w zaplanowanych odstępach. RODO wymaga regularnego oceniania skuteczności zabezpieczeń, a częstotliwość ustala administrator na podstawie ryzyka.
Kto może przeprowadzić audyt wewnętrzny?
Osoba z organizacji albo zewnętrzny audytor, pod warunkiem że nie ocenia własnej pracy. W małej firmie często oznacza to zatrudnienie audytora z zewnątrz albo wsparcie vCISO, który zna wymagania i nie odpowiada za audytowane procesy.
Czym różni się audyt zgodności od audytu bezpieczeństwa?
Audyt zgodności porównuje organizację z wymaganiami prawa, norm i umów. Audyt bezpieczeństwa skupia się na tym, czy zabezpieczenia skutecznie chronią informacje i systemy, często z testami technicznymi. W praktyce oba się przenikają, co opisujemy w tekście o tym, czym jest audyt bezpieczeństwa informacji.
Czy jeden audyt może objąć RODO, ISO 27001 i ustawę o KSC?
Tak, jeśli kryteria wszystkich regulacji są wpisane do planu audytu, a dowody przypisane do odpowiadających im wymagań. Wiele wymagań się pokrywa, więc jeden dowód może potwierdzać kilka z nich. Audyt z art. 15 ustawy o KSC musi jednak spełniać warunki tej ustawy, w tym wymóg niezależnego audytora.
Źródła
- Rozporządzenie (UE) 2016/679 (RODO), EUR-Lex
- UODO: wyjaśnienia dotyczące zadań IOD
- NASK: Od wymagań do działania. Praktyczny przewodnik po ustawie o KSC
- Rzeczpospolita: Dowód zgodności. Jak wykazać, że system bezpieczeństwa naprawdę działa