
Audyt bezpieczeństwa informacji: zakres, przebieg i koszty
Audyt bezpieczeństwa informacji to niezależna ocena, czy firma lub urząd naprawdę chroni swoje informacje: czy ma polityki i procedury, czy zabezpieczenia działają i czy potrafi to udowodnić. Wynik audytu w największym stopniu zależy od tego, co dzieje się przed nim. Organizacja, która na co dzień prowadzi jedną dokumentację i zbiera dowody w jednym miejscu, przechodzi audyt szybciej i taniej. Do tego ten sam materiał posłuży jej przy ISO 27001, RODO, NIS2 i ustawie o krajowym systemie cyberbezpieczeństwa. Poniżej wyjaśniamy, jakie są rodzaje audytów, kto musi je przeprowadzać, jak wygląda przebieg audytu, co trzeba przygotować i ile to kosztuje.
Czym jest audyt bezpieczeństwa informacji
Audyt bezpieczeństwa informacji to uporządkowana kontrola systemu zarządzania bezpieczeństwem informacji (SZBI). SZBI to zbiór zasad, ról, procedur i zabezpieczeń, dzięki którym organizacja świadomie zarządza ryzykiem dotyczącym informacji. Audytor porównuje stan faktyczny z wymaganiami: z przepisami, z normą ISO 27001, z umową z klientem albo z wewnętrzną polityką firmy.
Punktem odniesienia jest model, który specjaliści nazywają triadą CIA. Najwyższa Izba Kontroli w publikacji o metodach prowadzenia audytu cyberbezpieczeństwa opisuje jego trzy atrybuty:
- poufność: dostęp do informacji mają tylko osoby upoważnione,
- integralność: nikt nie może zmienić informacji bez uprawnienia,
- dostępność: informacja jest dostępna w każdej sytuacji, którą przewiduje polityka bezpieczeństwa.
Audyt bezpieczeństwa informacji jest szerszy od audytu informatycznego. Audyt IT ocenia przede wszystkim, jak firma zarządza swoim środowiskiem informatycznym. Audyt cyberbezpieczeństwa skupia się na odporności systemów na ataki. Audyt bezpieczeństwa informacji obejmuje oba te obszary, a do tego dokumenty papierowe, umowy z dostawcami, szkolenia, dostęp do pomieszczeń i odpowiedzialność kierownictwa.
Według Bazy wiedzy na portalu gov.pl audyt daje organizacji niezależne spojrzenie na poziom bezpieczeństwa. Może wskazać pojedyncze niezgodności i szersze problemy w procesach. Jego wyniki mają być punktem wyjścia do działań naprawczych. Ten sam materiał przypomina, że audyt nie zastępuje codziennej pracy i że między audytami organizacja powinna regularnie oceniać skuteczność zabezpieczeń.
Rodzaje audytów i kiedy który jest potrzebny
Słowo „audyt” oznacza w praktyce kilka różnych zleceń. Różnią się celem, wykonawcą i tym, kto czyta raport. Firma od 10 do 250 osób zwykle spotyka się z większością z nich w ciągu kilku lat.
| Rodzaj audytu | Po co się go robi | Kto go wykonuje | Kto czyta raport |
|---|---|---|---|
| Audyt wewnętrzny SZBI | Sprawdzenie, czy własne zasady działają, oraz przygotowanie do audytu zewnętrznego | Pracownik lub zewnętrzny specjalista działający w imieniu firmy | Kierownictwo firmy |
| Analiza luk (gap analysis) | Ustalenie, czego brakuje do wymagań ISO 27001, NIS2 lub ustawy o KSC | Doradca lub zespół wewnętrzny | Kierownictwo i zespół wdrożeniowy |
| Audyt certyfikacyjny ISO 27001 | Uzyskanie i utrzymanie certyfikatu | Jednostka certyfikująca | Firma, a pośrednio jej klienci |
| Audyt bezpieczeństwa według ustawy o KSC | Spełnienie obowiązku ustawowego | Uprawniony audytor lub akredytowana jednostka oceniająca zgodność | Firma i właściwy organ |
| Audyt dostawcy | Sprawdzenie partnera przed podpisaniem umowy lub w jej trakcie | Klient albo audytor działający w jego imieniu | Klient |
| Audyt ochrony danych osobowych | Ocena zgodności przetwarzania z RODO | Inspektor ochrony danych lub specjalista | Administrator danych |
| Testy techniczne (pentesty, badanie podatności) | Sprawdzenie zabezpieczeń w praktyce | Zespół testerów | Dział IT i kierownictwo |
Audytu według ISO 27001 firma potrzebuje w trzech sytuacjach. Pierwsza to plan certyfikacji, bo przed audytem jednostki certyfikującej firma przeprowadza audyt wewnętrzny swojego systemu. Druga to klient, który w zapytaniu ofertowym lub ankiecie dla dostawców pyta o certyfikat albo o dowody zgodności z normą. Trzecia to obowiązki z ustawy o KSC. NIK wskazuje, że ustawa nie precyzuje metodyki audytu, dlatego wzorzec oparty na ISO 27001, COBIT i ITIL pozwala porównywać wyniki audytów prowadzonych przez różne zespoły. Norma jest więc wspólnym językiem audytorów także tam, gdzie certyfikat nie jest wymagany. Krok po kroku opisujemy to w przewodniku wdrożenie ISO 27001 w firmie.
Kto musi przeprowadzić audyt według ustawy o KSC
Nowelizacja ustawy o KSC wdraża w Polsce unijną dyrektywę NIS2 i dzieli organizacje na podmioty kluczowe i ważne. Szczegóły, kogo obejmują nowe przepisy, zebraliśmy w tekście ustawa o KSC po nowelizacji.
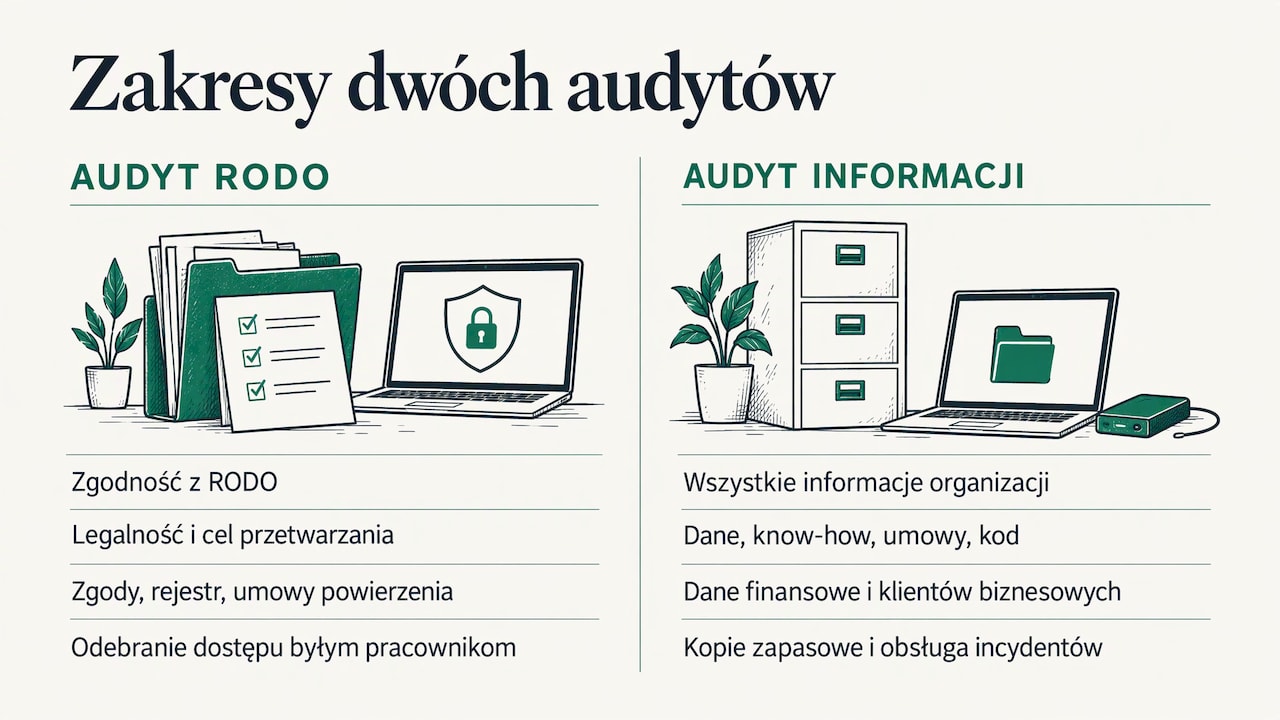
Obowiązek audytu z art. 15 dotyczy podmiotów kluczowych. Według Bazy wiedzy gov.pl audyt trzeba przeprowadzać co najmniej raz na 3 lata. Pierwszy audyt musi się odbyć w ciągu 24 miesięcy od objęcia podmiotu obowiązkiem. Dla podmiotów objętych przepisami od 3 kwietnia 2026 roku ten termin mija 3 kwietnia 2028 roku. Audyt wykonują uprawnieni audytorzy albo akredytowane jednostki oceniające zgodność, które spełniają wymogi niezależności. Raport w formie elektronicznej trafia do właściwego organu.
Harmonogram Ministerstwa Cyfryzacji pokazuje, jak te terminy układają się w czasie. Wpis do wykazu podmiotów kluczowych i ważnych przypadał do 3 października 2026 roku. Wdrożenie obowiązków, w tym SZBI, oraz podłączenie do systemu S46 przypada do 3 kwietnia 2027 roku. Pierwszy obowiązkowy audyt podmiotów kluczowych, które wcześniej nie były operatorami usług kluczowych, przypada do 3 kwietnia 2028 roku. S46 to system, przez który podmioty kontaktują się z zespołami reagowania na incydenty.
Przewodnik NASK po nowelizacji KSC opisuje niezależny audyt jako narzędzie oceny skuteczności wdrożonych środków. W praktyce oznacza to, że audytor sprawdza działający system. Sam zbiór dokumentów nie wystarczy. Firma ma więc mniej czasu, niż sugeruje data w 2028 roku: SZBI powinien działać od kwietnia 2027 roku i do audytu musi zebrać ślady swojego działania. Więcej o terminach piszemy w artykule o nowelizacji ustawy o KSC.
Podmioty ważne również mają wdrożyć obowiązki wynikające z ustawy, w tym SZBI, w tym samym terminie. Dla nich audyt wewnętrzny jest najprostszym sposobem, by sprawdzić, czy system działa, zanim zapyta o to organ albo klient.
Audyt ochrony danych osobowych a audyt bezpieczeństwa informacji
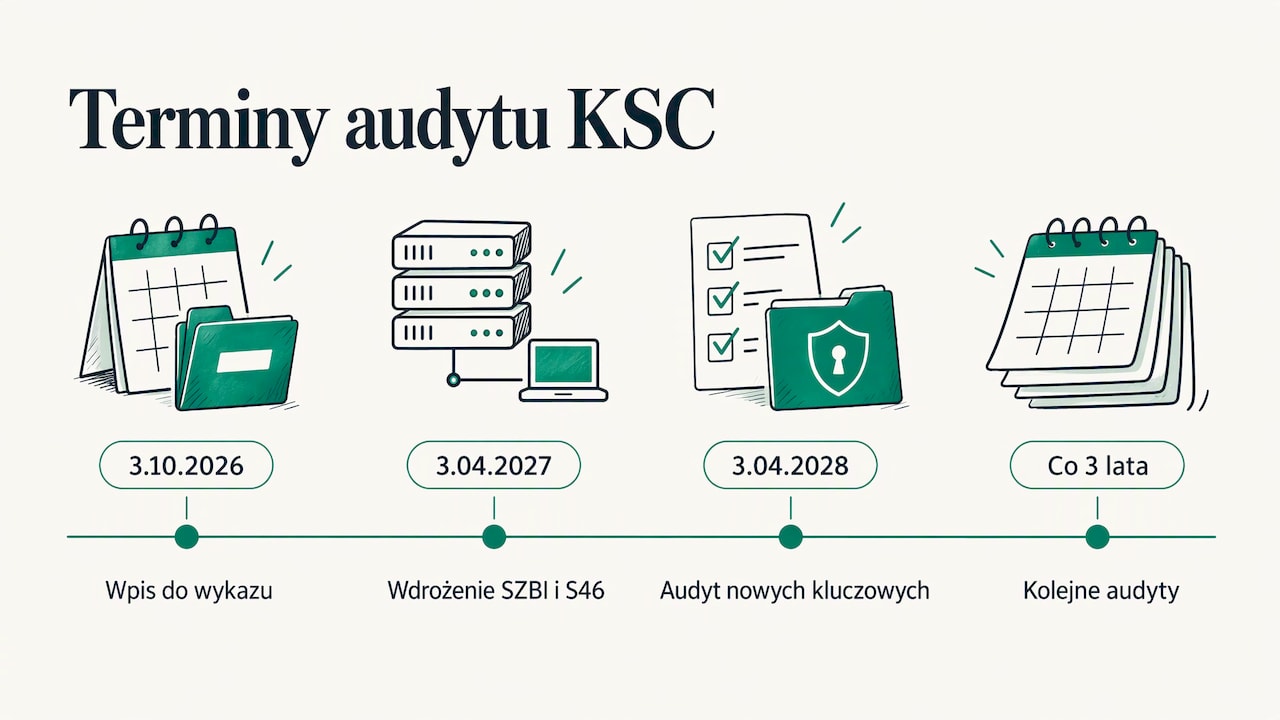
Te dwa pojęcia często się mieszają. Audyt ochrony danych osobowych sprawdza zgodność z RODO. Audytor ocenia, czy firma przetwarza dane legalnie, w jakim zakresie i w jakim celu. Przegląda zgody, upoważnienia, rejestr czynności przetwarzania, umowy powierzenia i szkolenia. Sprawdza też praktykę: czy byli pracownicy stracili dostęp, jak niszczy się dokumenty i jak zabezpieczono komputery.
Audyt bezpieczeństwa informacji obejmuje wszystkie informacje organizacji: dane osobowe, ale też know-how, umowy, kod źródłowy, dane finansowe i dane klientów biznesowych. Dlatego dobrze zaplanowany audyt bezpieczeństwa informacji pokrywa dużą część technicznych i organizacyjnych zabezpieczeń, których wymaga RODO. Rejestr uprawnień, polityka kopii zapasowych czy procedura obsługi incydentów służą obu audytom jednocześnie. Szczegółową listę dokumentów do audytu RODO znajdziesz w tekście audyt RODO w firmie.
Co obejmuje audyt bezpieczeństwa informacji
Zakres zawsze zależy od wielkości firmy, jej branży i rodzaju informacji. NIK, opierając się na metodyce COBIT 5, wymienia siedem kategorii obszarów, które warto objąć audytem: zasady, politykę i metodykę, procesy, struktury organizacyjne, kulturę i etykę, informację, usługi, infrastrukturę i aplikacje oraz ludzi i ich kompetencje. W praktyce dzieli się je na trzy warstwy.
Warstwa organizacyjna
Audytor sprawdza politykę bezpieczeństwa, podział odpowiedzialności i rolę kierownictwa. Przegląda analizę ryzyka, rejestr aktywów, zasady współpracy z dostawcami, plan ciągłości działania i procedurę obsługi incydentów. Pyta o szkolenia i o to, jak firma nadaje i odbiera uprawnienia.
Warstwa techniczna
Tu liczy się konfiguracja sieci i serwerów, zarządzanie tożsamością i uwierzytelnianie wieloskładnikowe, kopie zapasowe i ich testy, aktualizacje, monitoring, szyfrowanie oraz bezpieczeństwo usług chmurowych. Audyt może zostać uzupełniony testami penetracyjnymi albo skanowaniem podatności.
Warstwa ludzi i praktyki
Audytor rozmawia z pracownikami i obserwuje, jak wygląda codzienna praca. Sprawdza, czy procedura opisana w dokumencie jest stosowana. Ta warstwa najczęściej ujawnia różnicę między dokumentacją a rzeczywistością.
Jak przebiega audyt krok po kroku
NIK opisuje planowanie audytu jako ciąg etapów: zrozumienie działalności, określenie regulacji, przegląd poprzednich audytów, identyfikację polityk i procedur, analizę ryzyka, ustalenie zakresu i celów, a na końcu program audytu i plan zadań. Z perspektywy firmy cały proces wygląda tak.
- Ustalenie celu i zakresu. Firma decyduje, czy chodzi o certyfikat, obowiązek z ustawy o KSC, wymaganie klienta, czy o wewnętrzną kontrolę. Najczęstszy błąd to zbyt szeroki albo nieprecyzyjny zakres, który podnosi cenę i wydłuża audyt. W Guardiso firma od początku widzi, które wymagania wynikają z której regulacji, bo platforma mapuje wymagania między standardami.
- Ocena gotowości. Zanim zaprosisz audytora, sprawdź, gdzie są luki. Bezpłatny test gotowości do ISO 27001 pokazuje, od czego zacząć.
- Uzupełnienie dokumentacji. Brakujące polityki i procedury trzeba napisać i zatwierdzić. Tu firmy tracą najwięcej czasu, bo piszą od zera i osobno dla każdej regulacji. Guardiso daje gotowe polityki po polsku i po angielsku oraz przygotowuje projekt dokumentacji do zatwierdzenia przez zespół.
- Analiza ryzyka. Audytor sprawdzi, czy zabezpieczenia wynikają z ocenionych ryzyk. W Guardiso ryzyka, zabezpieczenia i polityki są powiązane w jednym miejscu.
- Audyt wewnętrzny. Próba generalna przed audytem zewnętrznym. Guardiso pozwala prowadzić audyty wewnętrzne i pokazuje zadania do wykonania.
- Zebranie dowodów. Audytor chce zobaczyć logi, wyniki testów, rejestry zmian i zapisy ze szkoleń. Guardiso integruje dowody z narzędzi firmowych, a przed audytem przygotowuje komplet dowodów dla audytora.
- Audyt właściwy. Przegląd dokumentów, wywiady z pracownikami, pokaz konfiguracji i testy techniczne.
- Raport i działania naprawcze. Raport wskazuje niezgodności i zalecenia. Każde zalecenie powinno stać się zadaniem z właścicielem i terminem, a jego zamknięcie dowodem na kolejny audyt.
Jakie dokumenty i dowody przygotować
Przed audytem warto mieć pod ręką:
- politykę bezpieczeństwa informacji zatwierdzoną przez kierownictwo,
- zakres SZBI i deklarację stosowania, jeśli firma wdraża ISO 27001,
- rejestr aktywów informacyjnych i analizę ryzyka z planem postępowania,
- procedury nadawania i odbierania uprawnień oraz ostatni przegląd uprawnień,
- politykę kopii zapasowych i zapis z testu odtworzenia,
- procedurę obsługi incydentów i rejestr zdarzeń,
- plan ciągłości działania,
- listę dostawców z klauzulami bezpieczeństwa w umowach,
- dokumentację RODO: rejestr czynności przetwarzania, umowy powierzenia, upoważnienia,
- potwierdzenia szkoleń pracowników,
- raport z poprzedniego audytu i stan działań naprawczych.
Sama lista to połowa pracy. Każdy z tych dokumentów musi mieć aktualną wersję, właściciela i ślad, że jest stosowany. Kiedy dokumenty leżą w kilku folderach, a dowody w skrzynkach pocztowych, przygotowanie do audytu zajmuje tygodnie. Każda kolejna regulacja dokłada wtedy podobną pracę od nowa.
Ile kosztuje audyt bezpieczeństwa dla firmy
Cena zewnętrznego audytu zależy przede wszystkim od wielkości i złożoności organizacji. Według CRN z czerwca 2025 roku standardowe ceny audytu bezpieczeństwa IT w Polsce wynoszą od 20 do 45 tysięcy złotych netto, a sam audyt trwa zwykle około miesiąca. W dużych firmach zakres obejmuje także centra danych, chmurę, testy penetracyjne i testy socjotechniczne.
Na ostateczną kwotę wpływają:
- liczba lokalizacji, pracowników i systemów objętych audytem,
- liczba regulacji, z którymi trzeba wykazać zgodność,
- to, czy w zakresie są testy techniczne,
- stan dokumentacji i dostępność dowodów.
Ostatni czynnik jest w rękach firmy. Audytor rozlicza się za czas. Każdy dzień spędzony na szukaniu dokumentów, dopytywaniu o wersje i czekaniu na dowody podnosi koszt. Uporządkowany SZBI skraca audyt i zmniejsza liczbę niezgodności, które trzeba potem zamykać.
Jak Guardiso przygotowuje firmę do audytu
Guardiso to platforma do zarządzania bezpieczeństwem informacji i zgodnością z przepisami. W jednym systemie prowadzisz ISO 27001, RODO, NIS2, ustawę o KSC, DORA i własne standardy. Jedna dokumentacja i te same dowody służą wielu regulacjom, więc zespół nie powtarza tej samej pracy. Guardiso pokazuje stan zgodności, ryzyka i zadania do wykonania, a przed audytem przygotowuje komplet dowodów dla audytora. Stan zgodności możesz udostępnić klientom i partnerom w portalu bezpieczeństwa. Baza danych i pliki znajdują się w Polsce. Firma Guardiso posiada certyfikat ISO 27001.
Plan Starter kosztuje 849 zł miesięcznie, a plan Professional 2149 zł miesięcznie. Konsultanci prowadzący zgodność u kilku klientów dodają każdą kolejną firmę za 429 zł miesięcznie. Aktualne plany znajdziesz w cenniku Guardiso. Jeśli potrzebujesz samego audytu, wykonujemy audyt ISO 27001, NIS2 i DORA oraz testy penetracyjne. Firmom bez własnego specjalisty pomaga usługa vCISO.
Najczęstsze pytania
Jak często trzeba robić audyt bezpieczeństwa informacji?
Podmioty kluczowe według ustawy o KSC muszą przeprowadzać audyt co najmniej raz na 3 lata. Firma z certyfikatem ISO 27001 prowadzi audyty wewnętrzne według własnego planu i przechodzi cykliczne audyty jednostki certyfikującej. Między audytami warto regularnie oceniać skuteczność zabezpieczeń, bo tego oczekują zarówno audytorzy, jak i organy.
Czy mała firma potrzebuje audytu bezpieczeństwa informacji?
Często tak, nawet jeśli nie wymaga go ustawa. Klienci objęci NIS2 i DORA muszą dbać o bezpieczeństwo swoich dostawców, więc coraz częściej proszą ich o dowody zabezpieczeń. Audyt wewnętrzny pozwala przygotować te odpowiedzi z wyprzedzeniem.
Czy audyt RODO wystarczy zamiast audytu bezpieczeństwa informacji?
Audyt RODO obejmuje tylko dane osobowe. Audyt bezpieczeństwa informacji obejmuje wszystkie informacje firmy, więc daje pełniejszy obraz. Wiele dokumentów i dowodów, takich jak rejestr uprawnień czy procedura incydentów, służy obu audytom.
Kto może przeprowadzić audyt według ustawy o KSC?
Audyt wykonują uprawnieni audytorzy albo akredytowane jednostki oceniające zgodność, które spełniają wymogi niezależności. Raport w formie elektronicznej trafia do właściwego organu.
Źródła
- NIK: Metody prowadzenia audytu cyberbezpieczeństwa
- NASK: praktyczny przewodnik po nowelizacji KSC
- CRN: nowe wymagania dotyczące audytów cyberbezpieczeństwa