
Audyt wewnętrzny ISO 27001: przebieg, dowody i przygotowanie
Audyt wewnętrzny ISO to zaplanowane sprawdzenie, czy Twój system zarządzania działa tak, jak opisuje go dokumentacja i jak wymaga norma. W ISO/IEC 27001 jest obowiązkowym elementem systemu, a jego wyniki audytor jednostki certyfikującej ogląda, zanim w ogóle zacznie właściwą ocenę. Najwięcej pracy nie pochłania sama rozmowa z audytorem. Pochłania ją zebranie dowodów: rejestru ryzyk, Deklaracji Stosowania, logów, zapisów uprawnień i potwierdzeń szkoleń. Dlatego najlepiej prowadzić je przez cały rok w jednej platformie GRC, zamiast składać je z arkuszy i folderów przed każdym terminem. Na naszej platformie dowody z Microsoft 365, GitHub czy AWS zbierają się same, a przed audytem przygotowujemy komplet dowodów dla audytora.
Czym jest audyt wewnętrzny i kiedy jest obowiązkowy
Audyt wewnętrzny to systematyczny, niezależny i udokumentowany proces zbierania obiektywnych dowodów i oceniania ich względem kryteriów. Kryteriami są wymagania normy, przepisy prawa, Twoje wewnętrzne procedury i cele firmy. Audyt ocenia system i procesy. Nie jest kontrolą konkretnych pracowników.
Wymóg wynika wprost z norm. Punkt 9.2 w ISO 9001:2015, ISO 14001:2015 i ISO/IEC 27001:2022 każe organizacji planować audyty, określać ich zakres, częstotliwość i metody, dbać o obiektywność audytorów, analizować wyniki i podejmować działania po audycie. Ten obowiązek zostaje także w nowych wydaniach ISO 9001 i ISO 14001 przygotowywanych na 2026 rok.
Audyt wewnętrzny nazywa się audytem pierwszej strony, bo organizacja robi go sama dla siebie. Normy systemów zarządzania wymagają, aby firma zaplanowała, wdrożyła i utrzymywała program audytów wewnętrznych, prowadzony przez odpowiednio przygotowanych audytorów.
Kiedy więc jest obowiązkowy? Zawsze wtedy, gdy firma prowadzi system zgodny z ISO 27001, niezależnie od tego, czy ma już certyfikat, czy dopiero się do niego przygotowuje. Jeżeli Twój klient wymaga certyfikatu ISO 27001 w umowie, audyt wewnętrzny staje się dla Ciebie praktycznym obowiązkiem już na etapie wdrożenia. Cały proces wdrożenia opisujemy w przewodniku wdrożenie ISO 27001 w firmie.
Audyt wewnętrzny a audyt certyfikacyjny
Oba audyty sprawdzają ten sam system, ale służą czemu innemu. Audyt wewnętrzny ma charakter rozwojowy i wpisuje się w cykl PDCA, czyli w cykl planowania, działania, sprawdzania i poprawiania. Audyt certyfikacyjny jest audytem trzeciej strony i kończy się decyzją o certyfikacie.
| Cecha | Audyt wewnętrzny | Audyt certyfikacyjny |
|---|---|---|
| Kto prowadzi | Organizacja, własnymi lub zleconymi audytorami | Niezależna jednostka certyfikująca |
| Cel | Informacja dla kierownictwa i poprawa systemu | Potwierdzenie zgodności z normą |
| Wynik | Raport, niezgodności, działania korygujące | Rekomendacja do certyfikacji i certyfikat |
| Rytm | Według programu audytów, w zaplanowanych odstępach | Certyfikacja, audyty nadzoru, recertyfikacja w cyklu trzyletnim |
Certyfikacja początkowa przebiega w dwóch etapach. Pierwszy etap to przegląd dokumentacji, zakresu systemu i ocena gotowości. Audytor sprawdza wtedy między innymi polityki, cele, analizę ryzyka, wyniki audytów wewnętrznych, przegląd zarządzania i działania korygujące. Drugi etap to ocena wdrożenia w praktyce przez wywiady, obserwację procesów i analizę zapisów.
Wynika z tego jedna praktyczna rzecz. Bez przeprowadzonego audytu wewnętrznego nie przystąpisz do audytu certyfikującego. Certyfikat obowiązuje w trzyletnim cyklu z regularnymi audytami nadzoru, więc audyt wewnętrzny powtarzasz każdego roku, także po uzyskaniu certyfikatu.
Kto może być audytorem wewnętrznym
Norma ISO/IEC 27001 nie wymaga od audytora wewnętrznego konkretnego certyfikatu. Wymaga za to obiektywności i bezstronności. W praktyce oznacza to jedną zasadę: nikt nie audytuje własnej pracy. Administrator, który konfiguruje kopie zapasowe, nie powinien oceniać procesu kopii zapasowych.
Audytor powinien znać wymagania normy i zabezpieczenia z załącznika A oraz umieć prowadzić audyt. Wytyczne do prowadzenia audytów systemów zarządzania zawiera norma ISO 19011. Opisuje ona program audytów, planowanie, techniki zbierania dowodów i raportowanie.
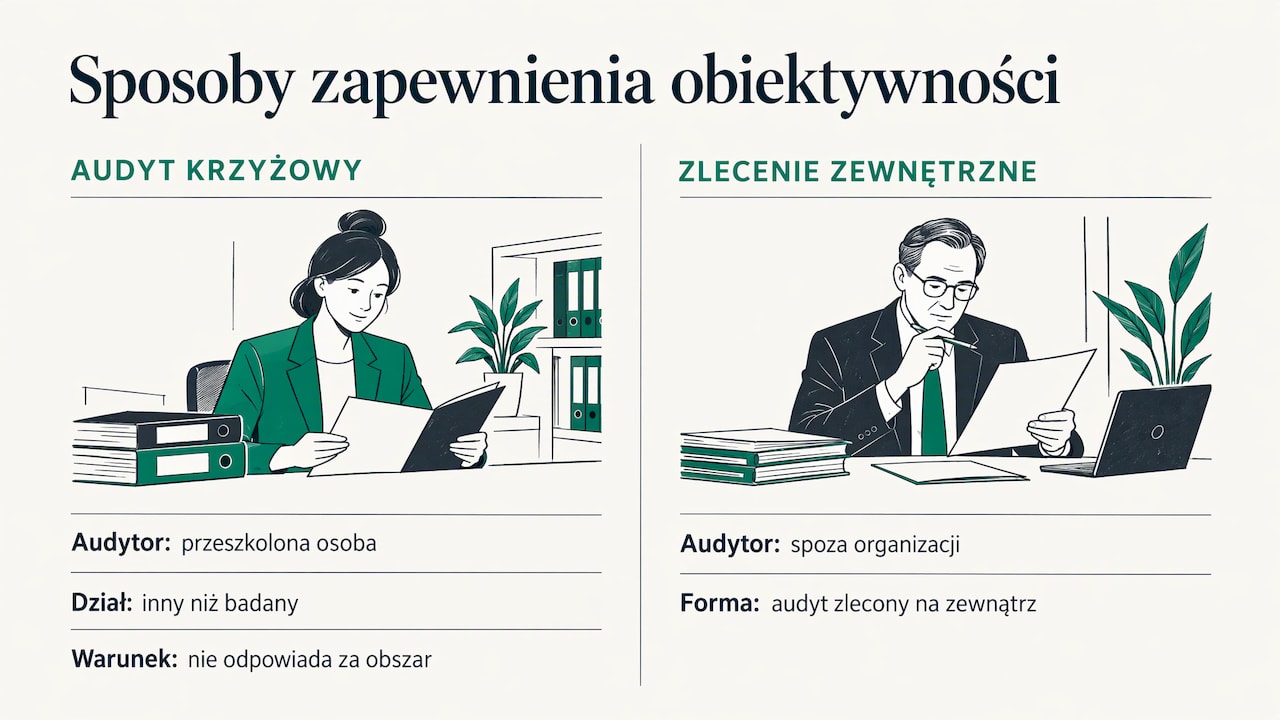
W firmie zatrudniającej od 10 do 250 osób trudno o pełną niezależność. Często jedna osoba odpowiada za bezpieczeństwo informacji, IT i RODO jednocześnie. Masz wtedy dwie drogi. Pierwsza to audyty krzyżowe, w których przeszkolona osoba z innego działu bada obszar, za który nie odpowiada. Druga to zlecenie audytu na zewnątrz. Prowadzimy audyty ISO 27001, NIS2 i DORA oraz wsparcie vCISO, czyli zewnętrznego kierownika bezpieczeństwa informacji, który przejmuje tę rolę na część etatu.
Audyt wewnętrzny ISO 27001 krok po kroku
Wytyczne ISO 19011 prowadzą przez pięć powtarzalnych etapów. Poniżej każdy z nich, z miejscem, w którym firmy najczęściej się potykają.
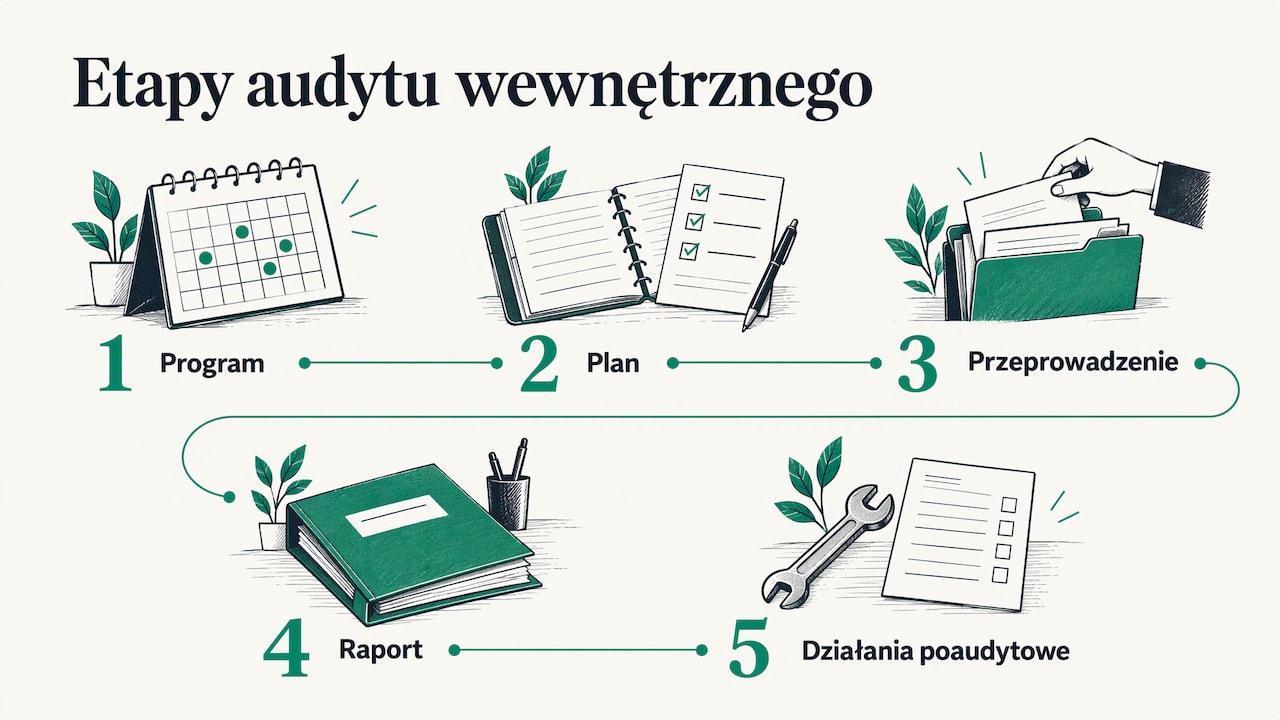
1. Program audytów
Program to roczny harmonogram audytów. Określasz w nim, które procesy i zabezpieczenia zbadasz, kiedy, jakimi metodami i kto za to odpowiada. Punkt 9.2 wymaga, aby program uwzględniał ważność procesów i wyniki poprzednich audytów.
Gdzie to się psuje: program powstaje raz i nikt go nie aktualizuje. Po incydencie albo po zmianie dostawcy chmury obszar ryzyka rośnie, a harmonogram zostaje bez zmian. Na platformie GRC rejestr ryzyk i program audytów są w jednym systemie, więc łatwo zobaczyć, które obszary wymagają szybszego sprawdzenia.
2. Plan konkretnego audytu
Dla każdego audytu określasz cel, zakres, kryteria, zespół i harmonogram rozmów. Kryteria to konkretne punkty normy, zabezpieczenia z załącznika A i Twoje polityki.
Gdzie to się psuje: zakres jest zbyt szeroki, na przykład „cały SZBI w jeden dzień”. SZBI to system zarządzania bezpieczeństwem informacji, czyli całość polityk, procesów i zabezpieczeń objętych normą. Lepiej podzielić go na kilka audytów w ciągu roku.
3. Przeprowadzenie audytu
Audytor rozmawia z ludźmi, obserwuje pracę i analizuje dokumenty oraz zapisy. Zasada jest prosta: liczy się to, co ktoś pokaże. Deklaracja „robimy przegląd uprawnień co kwartał” nic nie znaczy bez zapisu z ostatniego przeglądu.
Gdzie to się psuje: dowody leżą w kilkunastu miejscach. Logi w konsoli chmury, uprawnienia w Microsoft 365, zmiany w repozytorium kodu, listy obecności w mailach. Zebranie ich ręcznie zajmuje dni. Nasza platforma sama pobiera dowody z Microsoft 365, GitHub, AWS i innych narzędzi firmowych, więc audytor dostaje aktualne dowody prosto ze źródła.
4. Raport z audytu
Raport opisuje zakres, kryteria, zbadane obszary, ustalenia, niezgodności i możliwości poprawy. Wyniki trafiają do właściwego kierownictwa, a raport zachowujesz jako udokumentowaną informację. Audytor certyfikujący poprosi o niego w pierwszym etapie.
Gdzie to się psuje: raport opisuje problemy ogólnie, bez wskazania wymagania i dowodu. Każde ustalenie powinno wskazywać punkt normy, to, co znaleziono, i dowód, na którym się opiera.
5. Działania poaudytowe
Dla każdej niezgodności ustalasz korektę, przyczynę źródłową, działanie korygujące, właściciela i termin, a potem sprawdzasz skuteczność. Wyniki audytu trafiają też do przeglądu zarządzania.
Gdzie to się psuje: działania zostają w raporcie i nikt ich nie zamyka. Na naszej platformie stan zgodności, ryzyka i zadania do wykonania widać w jednym miejscu, więc otwarte działania nie giną w raportach.
Jakich dowodów szuka audytor
Załącznik A normy ISO/IEC 27001:2022 zawiera 93 zabezpieczenia w czterech grupach: organizacyjnych, ludzkich, fizycznych i technologicznych. Deklaracja Stosowania to dokument, w którym przy każdym z nich zapisujesz, czy je stosujesz, dlaczego i jak je wdrożyłeś. Audytor porównuje ją z rzeczywistością.
Przed audytem wewnętrznym i certyfikacyjnym przygotuj co najmniej:
- zakres SZBI, politykę bezpieczeństwa informacji i cele,
- metodykę oceny ryzyka, rejestr ryzyk i plan postępowania z ryzykiem,
- Deklarację Stosowania z uzasadnieniem włączenia i wyłączenia każdego zabezpieczenia,
- polityki i procedury, z datą ostatniego przeglądu i zatwierdzenia,
- zapisy nadawania i odbierania uprawnień, w tym przy odejściu pracownika,
- zapisy kopii zapasowych i testów odtwarzania,
- rejestr incydentów i opis reakcji na nie,
- listy obecności i materiały ze szkoleń z bezpieczeństwa,
- zapisy oceny dostawców, szczególnie usług chmurowych,
- program audytów, poprzednie raporty, rejestr niezgodności i protokół przeglądu zarządzania.
Większość tej listy to zapisy, które powstają w codziennej pracy. Jeżeli nikt ich nie zbiera, w dniu audytu po prostu ich nie ma. Swój stan możesz sprawdzić w naszym bezpłatnym teście gotowości do ISO 27001.
Niezgodności i działania korygujące
Ustalenia z audytu dzielą się na niezgodności duże, niezgodności małe, obserwacje i możliwości doskonalenia. Według zasad jednostki certyfikującej DNV niezgodność duża to brak wymaganego elementu systemu, poważna wątpliwość co do spełniania wymagań, powtarzająca się niezgodność albo grupa małych niezgodności, które razem pokazują, że system nie działa. Niezgodność mała to pojedyncze uchybienie bez wpływu na działanie systemu. Obserwacja i możliwość doskonalenia nie są niezgodnościami.
Dobre działanie poaudytowe ma cztery części: korektę bieżącego problemu, analizę przyczyny źródłowej, działanie, które zapobiega powtórzeniu, i sprawdzenie skuteczności. U tej jednostki standardowy termin na wdrożenie działań wynosi maksymalnie 90 dni. Warto przyjąć podobną dyscyplinę dla audytu wewnętrznego, bo niezamknięte niezgodności z własnego audytu audytor certyfikujący zobaczy w rejestrze.
Audyt wewnętrzny a ustawa o KSC i NIS2
Ustawa o krajowym systemie cyberbezpieczeństwa po nowelizacji wdrażającej dyrektywę NIS2 ma własny audyt. Zgodnie z art. 15 ust. 1 ustawy o KSC podmiot kluczowy przeprowadza audyt bezpieczeństwa systemu informacyjnego co najmniej raz na trzy lata, na własny koszt. Pierwszy audyt trzeba wykonać w ciągu 24 miesięcy od spełnienia przesłanek. Podmioty, które istniały 3 kwietnia 2026 roku, mają na to czas do 3 kwietnia 2028 roku. Audytorem nie może być osoba, która w roku przed audytem realizowała w tym podmiocie zadania z zakresu zarządzania bezpieczeństwem.
Audyt wewnętrzny ISO 27001 nie zastępuje audytu z ustawy o KSC. Ma jednak dużą część wspólnych dowodów: analizę ryzyka, polityki, zapisy incydentów, szkolenia i ocenę dostawców. Jeżeli prowadzisz je w jednym miejscu i mapujesz na wymagania obu regulacji, nie robisz tej samej pracy dwa razy. Kogo obejmują nowe obowiązki, wyjaśniamy w artykułach o nowelizacji ustawy o KSC i o tym, kogo obejmuje NIS2 w Polsce.
Arkusz, pakiet dokumentów czy platforma GRC
Audyt wewnętrzny jest tak dobry jak narzędzie, w którym prowadzisz system. Wybierając je, sprawdź sześć rzeczy: rejestr ryzyk, Deklarację Stosowania z uzasadnieniami, polityki i procedury, dowody z narzędzi, obsługę audytu wewnętrznego i dostęp dla audytora.
| Co sprawdzić | Platforma GRC | Pakiet gotowych dokumentów | Arkusz kalkulacyjny |
|---|---|---|---|
| Rejestr ryzyk | Powiązany z zabezpieczeniami, zadaniami i właścicielami | Szablon do wypełnienia | Ręcznie prowadzona tabela |
| Deklaracja Stosowania | Uzasadnienia przy każdym zabezpieczeniu, połączone z dowodami | Wzór dokumentu | Osobna zakładka do aktualizacji |
| Polityki i procedury | Gotowe polityki prowadzone w jednym systemie | Wzory do dostosowania | Pliki poza arkuszem |
| Dowody z narzędzi | Pobierane automatycznie z systemów firmy | Zbierane ręcznie | Zbierane ręcznie |
| Audyt wewnętrzny | Program, plan, ustalenia i działania w jednym miejscu | Formularze raportu | Lista kontrolna |
| Dostęp dla audytora | Komplet dowodów i udostępniony stan zgodności | Wysyłka plików | Wysyłka plików |
Arkusz i pakiet dokumentów pomagają zacząć. Ciężar zbierania dowodów, pilnowania przeglądów i zamykania niezgodności zostaje jednak po stronie zespołu. Platforma GRC przejmuje tę pracę i utrzymuje system w gotowości przez cały rok, co ma znaczenie przy corocznych audytach nadzoru i przy kolejnych regulacjach.
Audyt wewnętrzny z platformą, która zbiera dowody za Ciebie
Guardiso to polska platforma GRC, w której prowadzisz ISO 27001, RODO, NIS2, ustawę o KSC i DORA. Jedna dokumentacja i te same dowody służą wielu regulacjom. Platforma prowadzi rejestr ryzyk, audyty wewnętrzne i zadania, daje gotowe polityki po polsku i po angielsku, dopasowane do polskich przepisów, a przed audytem przygotowuje komplet dowodów dla audytora. Stan zgodności udostępniasz klientom i partnerom w portalu bezpieczeństwa. Dane przechowujemy w Unii Europejskiej.
Plany zaczynają się od planu Starter za 849 zł miesięcznie. Plan Professional kosztuje 2149 zł miesięcznie. Konsultanci, którzy prowadzą zgodność u kilku klientów, dodają każdą kolejną firmę za 429 zł miesięcznie.
Najczęściej zadawane pytania
Jak często trzeba robić audyt wewnętrzny ISO 27001?
Norma wymaga audytów w zaplanowanych odstępach i nie podaje jednej częstotliwości. Program audytów ustalasz według ważności procesów i wyników poprzednich audytów. Ponieważ certyfikat podlega corocznym audytom nadzoru, w praktyce cały zakres SZBI warto przebadać co najmniej raz w roku.
Ile czasu przed certyfikacją przeprowadzić audyt wewnętrzny?
Na tyle wcześnie, aby zamknąć działania korygujące przed pierwszym etapem certyfikacji. W tym etapie audytor sprawdza wyniki audytów wewnętrznych, przegląd zarządzania i działania korygujące. Audyt zrobiony dzień przed certyfikacją niczego nie pokaże, bo nie będzie po nim działań.
Czy audyt wewnętrzny można zlecić firmie zewnętrznej?
Tak. Norma wymaga obiektywności i bezstronności audytora. Nie wymaga, aby był pracownikiem firmy. W małych firmach audytor zewnętrzny często łatwiej spełnia warunek niezależności. Prowadzimy audyty ISO 27001, NIS2 i DORA.
Czy certyfikat ISO 27001 zwalnia z audytu według ustawy o KSC?
Nie. Podmiot kluczowy ma osobny obowiązek audytu z art. 15 ustawy o KSC, prowadzonego co najmniej raz na trzy lata. Dobrze prowadzony system ISO 27001 dostarcza jednak dużą część dowodów potrzebnych w tym audycie.
Źródła
- Audyt wewnętrzny: definicja, wymagania, przebieg, audytor
- ISO Audit: what it is and why it’s important (DNV)
- Findings: klasyfikacja ustaleń audytowych (DNV)
- Audyt wewnętrzny ISO: jak przeprowadzić i zaplanować
- Jak przygotować się do audytu certyfikującego ISO
- Jak wygląda audyt certyfikacyjny ISO
- ISO 27001 Audit Checklist: 93 Controls
- Audyt bezpieczeństwa KSC, art. 15