
Umowa powierzenia danych: kiedy jest potrzebna i co musi zawierać
Umowę powierzenia przetwarzania danych osobowych zawierasz wtedy, gdy zewnętrzna firma przetwarza dane osobowe w Twoim imieniu i na Twoje polecenie. Może to być dostawca hostingu, firma IT, biuro rachunkowe albo serwis, który niszczy dokumenty. Treść takiej umowy wyznacza art. 28 RODO, więc zredagowanie jej nie jest najtrudniejsze. Trudniej jest później wykazać, że każdego dostawcę sprawdziłeś przed podpisaniem, że wiesz, z jakich podwykonawców korzysta, i że po zakończeniu współpracy dane wróciły do Ciebie albo zostały usunięte. Jeśli masz kilkunastu dostawców, a do tego klientów, którzy pytają o Twoje bezpieczeństwo, umowy i dowody powinny leżeć w jednym miejscu. Tylko wtedy przy audycie RODO, ISO 27001 czy NIS2 nie zbierasz ich od nowa.
Powierzenie, upoważnienie i udostępnienie danych
RODO zna trzy sytuacje, w których dane osobowe trafiają do kogoś innego niż Ty. Każda z nich wymaga innego dokumentu.
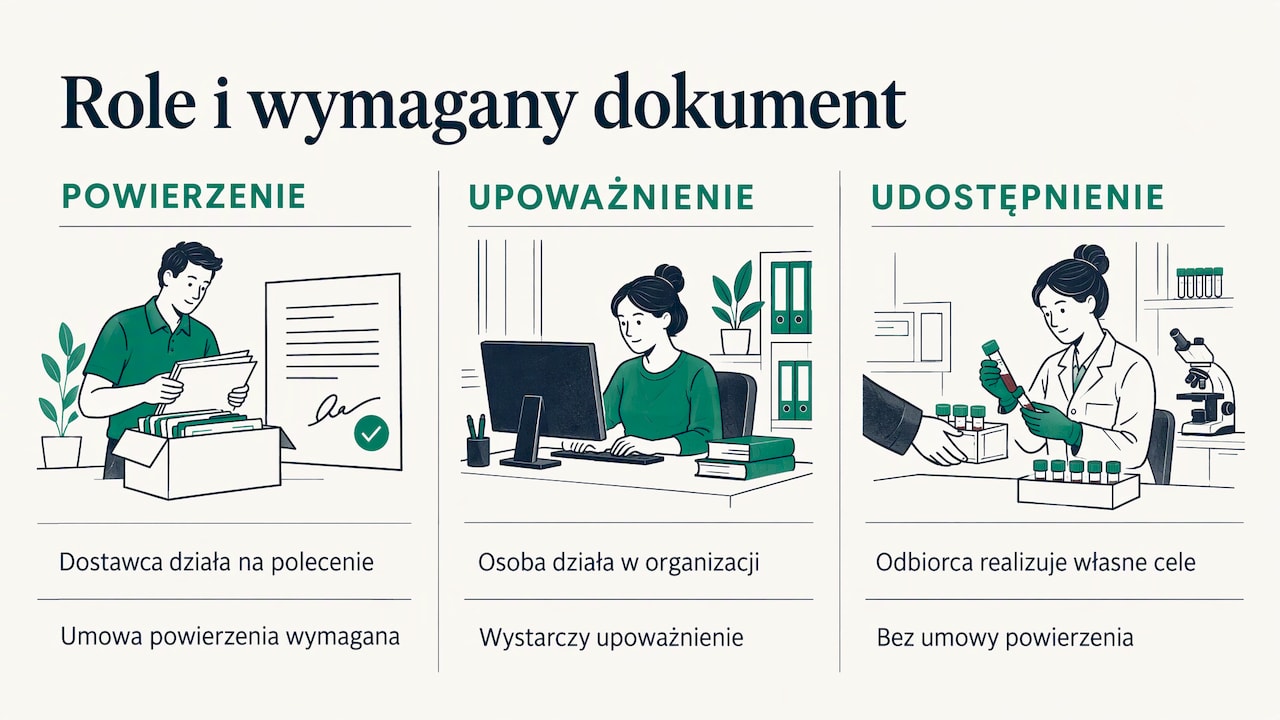
Powierzenie zachodzi wtedy, gdy zlecasz swoje zadanie innemu podmiotowi, a on przetwarza dane wyłącznie na Twoje udokumentowane polecenie. Ty jesteś administratorem, czyli podmiotem, który decyduje o celach i sposobach przetwarzania. Dostawca jest podmiotem przetwarzającym, w praktyce nazywanym procesorem. Właśnie ta relacja wymaga umowy powierzenia, co UODO wyjaśnia w objaśnieniu pojęć administrator i podmiot przetwarzający.
Upoważnienie dotyczy osób działających w Twojej organizacji. Według stanowiska UODO, które opisuje serwis Lex, zleceniobiorca korzystający z Twojego biura, sprzętu i systemów powinien działać na podstawie upoważnienia, tak samo jak pracownik. Zewnętrzny specjalista, który przetwarza dane na własnym sprzęcie i we własnej organizacji, potrzebuje już umowy powierzenia. Najprostsze kryterium brzmi więc tak: czyja jest infrastruktura, na której pracuje ta osoba?
Udostępnienie zachodzi wtedy, gdy dane trafiają do podmiotu, który realizuje własne zadania i sam decyduje o celach. UODO podaje przykład laboratorium diagnostycznego, któremu szpital zleca badania. Laboratorium jest odrębnym administratorem, więc umowy powierzenia się z nim nie zawiera. Podobnie działają zawody, którym ustawy nakładają własne obowiązki, na przykład adwokaci, radcowie prawni czy biegli rewidenci.
Zanim przygotujesz umowę, ustal więc rolę drugiej strony. Błąd w tym miejscu oznacza zbędny dokument albo, co gorsze, jego brak.
Z jakimi dostawcami zawierasz umowę powierzenia
W typowej firmie zatrudniającej od 10 do 250 osób procesorów jest więcej, niż się wydaje. Praktyczne wskazania opracowane przez KIOD we współpracy z Prezesem UODO wymieniają firmy IT, hostingowe, księgowe oraz te, które archiwizują lub niszczą dokumenty. Wskazania napisano dla kościelnych domów pomocy społecznej, ale ta lista pasuje do każdej organizacji. W praktyce do sprawdzenia są zwykle:
- dostawcy poczty, chmury i aplikacji SaaS, w których trzymasz dane klientów lub pracowników,
- firma, która serwisuje Twoje komputery, serwery i sieć,
- zewnętrzne biuro rachunkowe i kadrowo-płacowe,
- agencja marketingowa prowadząca Twoją bazę mailingową,
- firma archiwizująca dokumenty lub niszcząca nośniki,
- zewnętrzne call center albo obsługa klienta.
Umowę zawierasz przed przekazaniem danych. Jeśli dostawca już działa, a umowy nie ma, uzupełnij ją od razu i sprawdź, czy przez ten czas nie doszło do incydentu.
Co musi zawierać umowa powierzenia
Katalog z art. 28 ust. 3 RODO jest zamknięty w tym sensie, że żadnego z jego elementów nie wolno pominąć. Poniższa tabela opiera się na liście kontrolnej z praktycznych wskazań KIOD i UODO.
| Element umowy | Co wpisać w praktyce |
|---|---|
| Strony | Pełna nazwa, adres, NIP i osoby reprezentujące |
| Przedmiot i czas trwania | Jaka usługa i jak długo dane będą przetwarzane |
| Charakter i cel | Co procesor robi z danymi i po co |
| Rodzaj danych | Na przykład imię, nazwisko, e-mail, PESEL, dane o zdrowiu |
| Kategorie osób | Klienci, pracownicy, pacjenci, uczniowie |
| Przetwarzanie na polecenie (lit. a) | Procesor działa wyłącznie na Twoje udokumentowane polecenie |
| Poufność (lit. b) | Personel procesora jest zobowiązany do tajemnicy |
| Bezpieczeństwo (lit. c) | Środki techniczne i organizacyjne, najlepiej w załączniku |
| Podpowierzenie (lit. d) | Warunki korzystania z podwykonawców |
| Pomoc administratorowi (lit. e i f) | Wsparcie przy żądaniach osób, naruszeniach i ocenach skutków |
| Koniec umowy (lit. g) | Zwrot lub usunięcie danych i termin |
| Audyt (lit. h) | Informacje potrzebne do wykazania zgodności i prawo do inspekcji |
Te same wskazania dopuszczają dwie formy. Umowa powierzenia może być osobnym dokumentem albo częścią umowy głównej o usługę. Jeśli wybierasz osobny dokument, dodaj zapis o pierwszeństwie. Rządowy wzór umowy powierzenia dla funduszy unijnych przewiduje, że w razie sprzeczności z umową główną wygrywają postanowienia umowy powierzenia. Zmiany zakresu przetwarzania wprowadza się tam przez zmianę umowy powierzenia, w formie pisemnej pod rygorem nieważności.
Opis środków bezpieczeństwa najlepiej przenieść do załącznika. Tę część zmienia się najczęściej, a jednocześnie najczęściej o nią pyta audytor. Jeśli Twoja firma ma spisaną politykę bezpieczeństwa informacji, łatwiej określisz, jakich zabezpieczeń wymagasz od dostawcy.
Forma umowy i podpis
RODO wymaga formy pisemnej, w tym elektronicznej. Samo rozporządzenie nie wymaga kwalifikowanego podpisu elektronicznego. Zwraca na to uwagę analiza kancelarii Capital Legal: forma elektroniczna z Kodeksu cywilnego, oparta na podpisie kwalifikowanym, idzie dalej niż wymóg z RODO. Ważne, żeby dało się ustalić, kto zawarł umowę i że jej treść się nie zmieniła. Z tego powodu warto podpisywać umowy w sposób, który zostawia ślad: podpisem elektronicznym, przez platformę do podpisu albo w wersji papierowej ze skanem w repozytorium.
Ta sama analiza przypomina o stawce. Brak umowy, gdy jest obowiązkowa, może skutkować karą do 10 mln euro, a w przypadku przedsiębiorstwa do 2% całkowitego rocznego światowego obrotu z poprzedniego roku obrotowego. Karę można nałożyć na każdą ze stron.
Podwykonawcy procesora
Twój dostawca chmury też ma swoich dostawców: centra danych, usługi kopii zapasowych, narzędzia wsparcia. Każdy z nich to dalszy podmiot przetwarzający. RODO pozwala z nich korzystać tylko za Twoją zgodą, szczegółową albo ogólną, i pod warunkiem, że podwykonawca przejmie te same obowiązki.
Dobry przykład zapisów daje wzór umowy powierzenia Głównego Urzędu Statystycznego. Procesor musi tam uzyskać uprzednią, szczegółową, pisemną zgodę na podprzetwarzanie i złożyć wniosek co najmniej 14 dni przed jego rozpoczęciem. Wykaz podwykonawców stanowi załącznik do umowy, a procesor ponosi pełną odpowiedzialność za ich działania. Wzór przewiduje też audyty w rozsądnych odstępach czasu, z uwzględnieniem certyfikatów procesora.
Europejska Rada Ochrony Danych (EROD), czyli organ zrzeszający unijne urzędy ochrony danych, przyjęła w październiku 2024 roku opinię o łańcuchach podpowierzenia. Jak informuje UODO, administrator powinien mieć łatwy dostęp do informacji o tożsamości wszystkich podmiotów przetwarzających i dalszych podmiotów przetwarzających. Nie musi jednak systematycznie żądać kopii wszystkich umów w łańcuchu. Wystarczy to, co jest niezbędne do wykazania zgodności. Mówiąc prościej, potrzebujesz aktualnej listy wszystkich firm, które dotykają Twoich danych, razem z ich podwykonawcami.
Weryfikacja procesora przed podpisaniem i w trakcie współpracy
Sama umowa nie wystarczy. UODO podkreśla, że administrator musi sprawdzić, czy podmiot przetwarzający daje wystarczające gwarancje wdrożenia odpowiednich środków technicznych i organizacyjnych. Dopiero po zbadaniu jego kompetencji może zawrzeć umowę. Urząd zwraca uwagę, że brak takiej weryfikacji może się skończyć na przykład utratą danych.
Według wspomnianej opinii EROD weryfikacja gwarancji obowiązuje niezależnie od poziomu ryzyka. Zakres sprawdzenia może natomiast być różny. Dostawca, który przetwarza dane o zdrowiu tysięcy pacjentów, wymaga dokładniejszej oceny niż drukarnia wizytówek z listą kilku nazwisk.
W praktyce weryfikacja składa się z kilku dowodów:
- Ankieta dla dostawcy z pytaniami o zabezpieczenia, podwykonawców, lokalizację danych i obsługę naruszeń.
- Przegląd dokumentów dostawcy: polityk, raportów z audytów, certyfikatów ISO 27001.
- Ocena wyników i decyzja, kto ją zatwierdził i kiedy.
- Okresowy przegląd w trakcie umowy, z datą i wynikiem.
Każdy z tych kroków powinien zostawić ślad, bo w razie kontroli to Ty musisz wykazać, że go wykonałeś.
Jak zawrzeć i prowadzić umowy powierzenia krok po kroku
1. Spisz dostawców, którzy mają dostęp do danych. Zacznij od rejestru czynności przetwarzania. Przy każdej czynności widać tam, kto poza Tobą dotyka danych. Najczęściej pomija się narzędzia SaaS kupione kartą przez pojedynczy dział. W Guardiso dostawcy, ryzyka i zabezpieczenia są w jednym miejscu, więc lista dostawców nie żyje w osobnym arkuszu.
2. Ustal rolę każdego z nich. Procesor, odrębny administrator czy osoba, której wystarczy upoważnienie? Zapisz uzasadnienie. Przyda się, gdy audytor zapyta, dlaczego z kancelarią nie masz umowy powierzenia.
3. Sprawdź dostawcę przed podpisaniem. Wyślij ankietę, zbierz dokumenty i oceń ryzyko. Zakres dobierz do rodzaju danych. Ocena trafia do akt dostawcy razem z datą i nazwiskiem osoby, która ją zatwierdziła. Guardiso pokazuje ryzyka i zadania do wykonania, więc ocena dostawcy nie ginie w skrzynce mailowej.
4. Przygotuj lub sprawdź umowę. Duzi dostawcy zwykle narzucają własną umowę. Porównaj ją z elementami z tabeli powyżej i oznacz braki. Mniejszym dostawcom przekaż swój wzór.
5. Podpisz umowę przed przekazaniem danych. Zapisz datę zawarcia, okres obowiązywania i miejsce przechowywania podpisanej wersji.
6. Ustaw przeglądy. Wyznacz termin ponownej oceny dostawcy, na przykład raz w roku albo przy każdej zmianie zakresu usługi lub listy podwykonawców. Guardiso przypisuje takie przeglądy jako zadania do wykonania, więc termin nie zależy od czyjejś pamięci.
7. Zamknij współpracę z dowodem. Gdy umowa się kończy, poproś o potwierdzenie zwrotu lub usunięcia danych i dołącz je do akt dostawcy.
Rejestr umów i dowody w jednym miejscu
RODO nie podaje wzoru rejestru umów powierzenia. Wymóg EROD, by mieć łatwy dostęp do tożsamości wszystkich podmiotów w łańcuchu, oznacza jednak w praktyce, że taka lista musi istnieć i być aktualna. Dobry rejestr zawiera przy każdym dostawcy jego rolę, zakres i kategorie danych, cel, datę zawarcia i okres obowiązywania umowy, listę podwykonawców, transfery poza Europejski Obszar Gospodarczy, wynik ostatniej weryfikacji i link do podpisanej umowy.
Ręczna obsługa w arkuszu działa przy pięciu dostawcach. Przy trzydziestu, a tym bardziej u kilku klientów jednocześnie, zaczynają się rozjeżdżać wersje umów, daty przeglądów i załączniki. Ten sam problem wraca przy innych regulacjach. Ocena dostawców i bezpieczeństwo łańcucha dostaw to także temat dla ISO 27001, NIS2 i ustawy o krajowym systemie cyberbezpieczeństwa. Jeśli każda norma ma osobny arkusz, ta sama ankieta dostawcy jest wypełniana kilka razy.
Guardiso prowadzi RODO, ISO 27001, NIS2, ustawę o KSC i DORA w jednym systemie. Jedna dokumentacja i te same dowody służą wielu regulacjom, więc ocena dostawcy zebrana na potrzeby umowy powierzenia pracuje też przy certyfikacji. Guardiso przygotowuje projekt dokumentacji do zatwierdzenia przez Twój zespół, daje gotowe polityki po polsku i po angielsku, a przed audytem przygotowuje komplet dowodów dla audytora. Baza danych i pliki znajdują się w Polsce. Firma Guardiso posiada certyfikat ISO 27001.
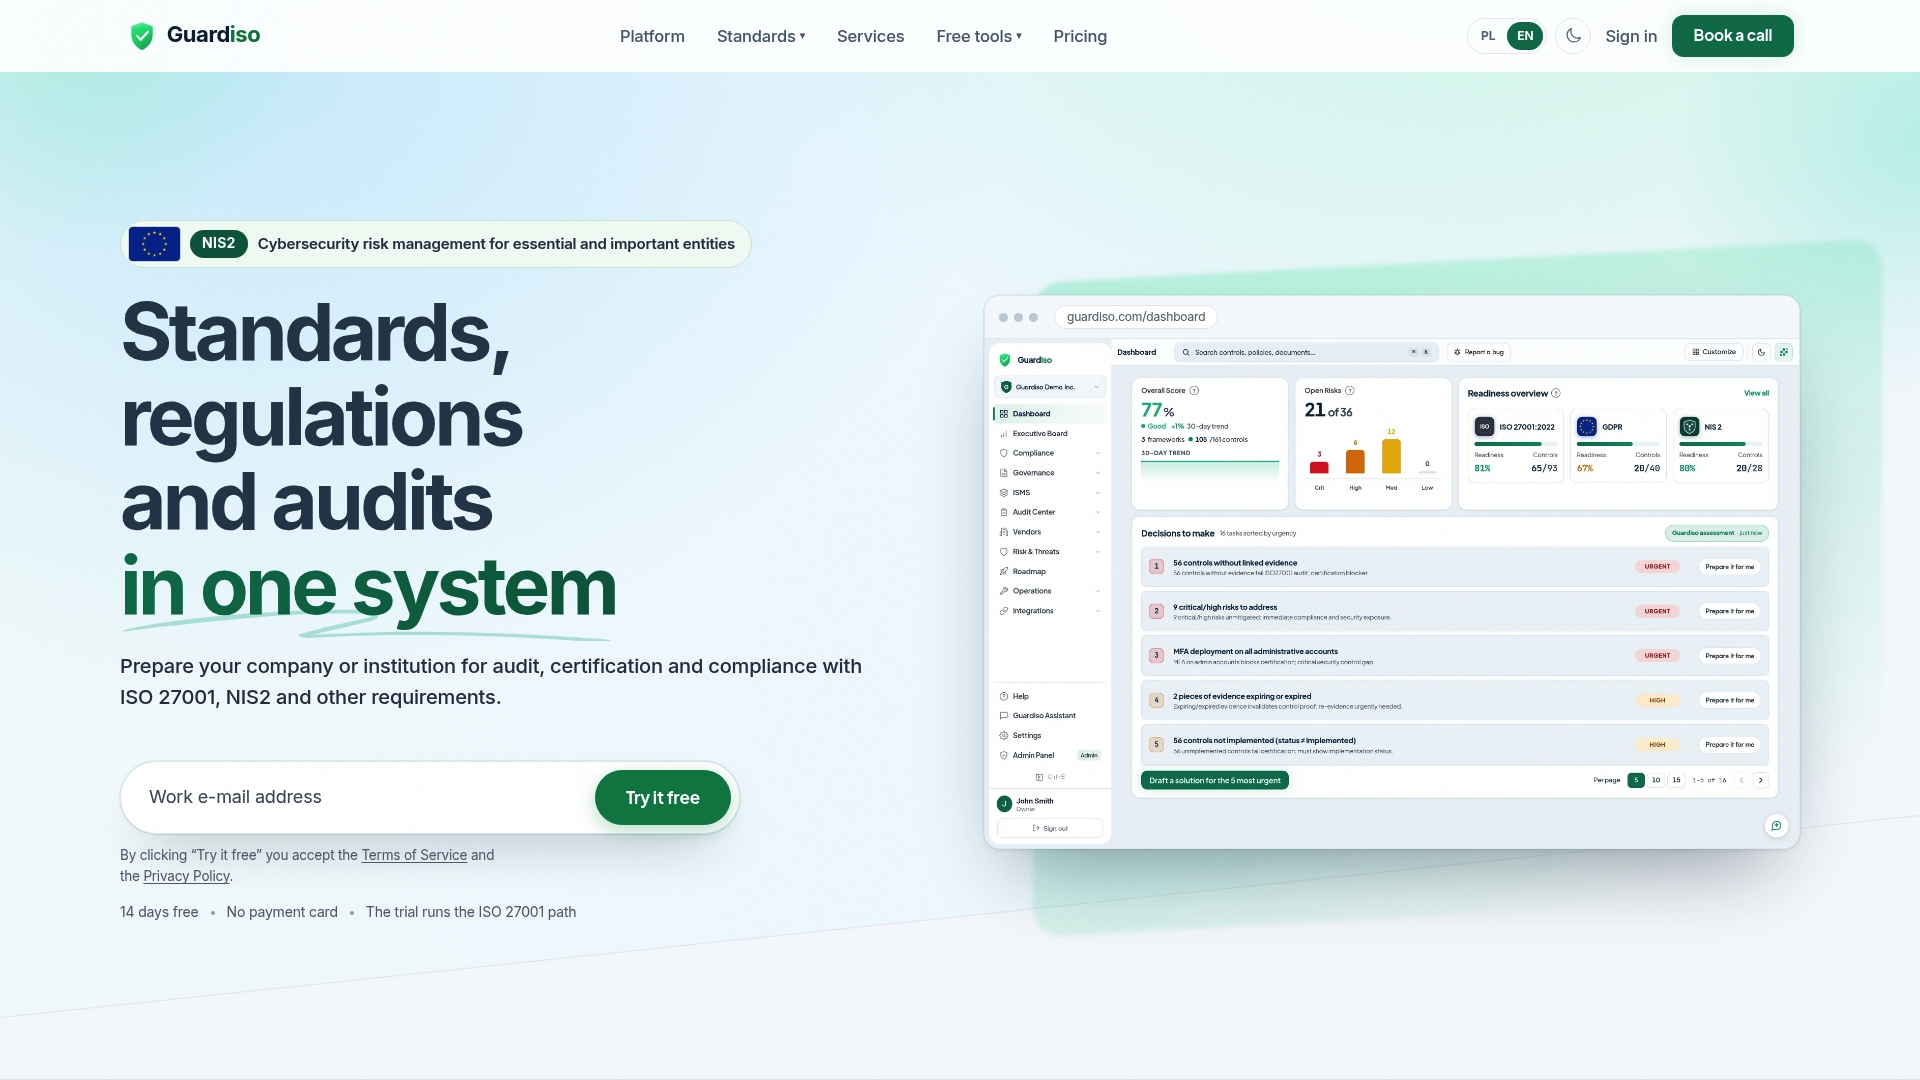
Plan Starter kosztuje 849 zł miesięcznie, a Professional 2 149 zł miesięcznie. Konsultanci prowadzący zgodność u kilku klientów płacą 429 zł miesięcznie za każdą kolejną firmę. Szczegóły planów, w tym Enterprise, znajdziesz w cenniku Guardiso.
Gdy to Ty jesteś procesorem
Wiele firm z grupy od 10 do 250 osób stoi po drugiej stronie umowy. Software house, agencja czy firma utrzymująca systemy dostaje od klienta jego wzór umowy powierzenia z ankietą bezpieczeństwa. Klient korzysta wtedy z prawa do informacji i audytu z art. 28 ust. 3 RODO, a Ty musisz pokazać swoje zabezpieczenia, listę podwykonawców i procedurę zgłaszania naruszeń.
Przy każdym kliencie powtarza się to samo pytanie: czy masz dowody pod ręką? Guardiso pozwala udostępnić stan zgodności partnerom w portalu bezpieczeństwa, dzięki czemu nie odpowiadasz od zera na każdą ankietę. Jeśli klient wymaga audytu, przygotuj się do niego tak samo jak do audytu RODO w firmie. Gdy potrzebujesz niezależnej oceny, Guardiso prowadzi także audyty ISO 27001, NIS2 i DORA oraz testy penetracyjne. Dla firm, które planują certyfikację, punktem wyjścia jest wdrożenie ISO 27001 krok po kroku.
Najczęstsze pytania
Czy umowa powierzenia musi być osobnym dokumentem?
Nie musi. Według praktycznych wskazań KIOD i UODO może być osobną umową albo częścią umowy głównej o usługę. Ważne, żeby zawierała wszystkie elementy z art. 28 ust. 3 RODO. Przy osobnym dokumencie warto dodać zapis o jego pierwszeństwie przed umową główną.
Czy do umowy powierzenia potrzebny jest podpis kwalifikowany?
RODO wymaga formy pisemnej, w tym elektronicznej, i samo nie wymaga podpisu kwalifikowanego. Wybierz taki sposób zawarcia umowy, który pozwala ustalić tożsamość stron i potwierdzić, że treść się nie zmieniła. Podpisaną wersję przechowuj tak, żeby można ją było szybko pokazać przy kontroli.
Czy z biurem rachunkowym zawiera się umowę powierzenia?
Tak. Zewnętrzna firma księgowa przetwarza dane Twoich pracowników i kontrahentów w Twoim imieniu, a wskazania KIOD i UODO wymieniają ją wśród podmiotów, z którymi zawiera się umowę powierzenia. Inaczej jest z adwokatem czy biegłym rewidentem, którzy działają na podstawie własnych obowiązków ustawowych jako odrębni administratorzy.
Co grozi za brak umowy powierzenia?
Gdy umowa jest obowiązkowa, a jej brakuje, kara może wynieść do 10 mln euro, a w przypadku przedsiębiorstwa do 2% rocznego światowego obrotu z poprzedniego roku obrotowego. Może zostać nałożona na administratora i na procesora. Równie ważny jest brak udokumentowanej weryfikacji procesora, na który UODO zwraca szczególną uwagę.
Jak często sprawdzać procesora?
RODO nie podaje sztywnego terminu. Administrator powinien jednak weryfikować gwarancje przed zawarciem umowy i w trakcie współpracy. Rozsądny rytm to przegląd raz w roku i dodatkowo przy każdej zmianie zakresu usługi lub listy podwykonawców, a każdy przegląd warto zapisać z datą i wynikiem.
Źródła
- UODO: pojęcia administrator, współadministrator i podmiot przetwarzający
- Praktyczne wskazania KIOD we współpracy z Prezesem UODO
- UODO: weryfikacja podmiotu przetwarzającego
- UODO: posiedzenia plenarne EROD, opinia o art. 28 RODO
- Lex: powierzenie, udostępnienie i upoważnienie
- Wzór umowy powierzenia, funduszeunijne.gov.pl
- Wzór umowy powierzenia, Główny Urząd Statystyczny
- Capital Legal: forma umowy powierzenia i kary