
Polityka bezpieczeństwa informacji w firmie: zawartość i wdrożenie
Polityka bezpieczeństwa informacji to nadrzędny dokument zatwierdzony przez kierownictwo. Określa, jakie informacje firma chroni, przed czym je chroni, kto za co odpowiada i jak organizacja sprawdza, czy zasady działają. W firmie od 10 do 250 osób ten sam dokument musi dziś spełnić wymagania kilku regulacji naraz: normy ISO 27001, RODO, a coraz częściej także ustawy o krajowym systemie cyberbezpieczeństwa (dalej: ustawa o KSC), która wdraża w Polsce dyrektywę NIS2. Dlatego najwięcej zyskujesz, gdy piszesz jedną politykę i jeden zestaw dowodów, które obsługują wszystkie te wymagania. Pokazujemy, co powinno się w niej znaleźć, jak ją wdrożyć krok po kroku i jak potem wykazać jej stosowanie przed audytorem lub klientem. Guardiso jest platformą, w której prowadzisz ISO 27001, RODO, NIS2 i ustawę o KSC w jednym systemie, więc ta sama dokumentacja służy wielu regulacjom.
Czym jest polityka bezpieczeństwa informacji
W ujęciu akademickim polityka bezpieczeństwa informacji to zbiór zaleceń, reguł i wytycznych postępowania zebranych w jednym lub kilku dokumentach. Ich przestrzeganie ma zapewnić odpowiedni poziom bezpieczeństwa informacji w organizacji. Polityka jest częścią systemu zarządzania bezpieczeństwem informacji. SZBI to całość zasad, procesów, ról i zabezpieczeń, dzięki którym firma świadomie zarządza ryzykiem dla swoich informacji.
Polityka obejmuje wszystkie procesy informacyjne w firmie. Chodzi o zbieranie, przechowywanie, przekazywanie, udostępnianie i usuwanie informacji. Dotyczy to systemów informatycznych, ale także tradycyjnych, takich jak archiwa i kartoteki. W praktyce oznacza to, że polityka dotyczy zarówno konta w chmurze, jak i segregatora z umowami w sekretariacie.
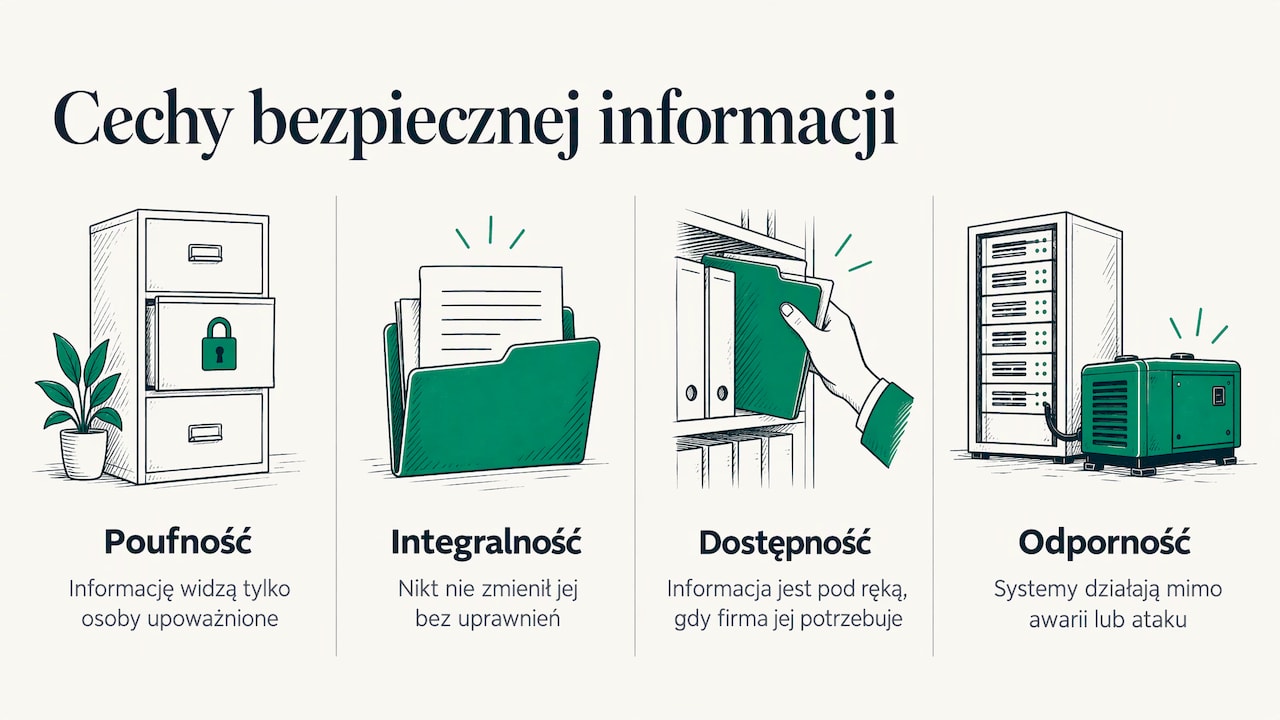
Często pada pytanie o cechy bezpiecznej informacji. RODO w art. 32 wymienia poufność, integralność, dostępność i odporność systemów i usług przetwarzania. Poufność oznacza, że informację widzą tylko osoby upoważnione. Integralność oznacza, że nikt nie zmienił jej bez uprawnień. Dostępność oznacza, że informacja jest pod ręką, gdy firma jej potrzebuje. Odporność to zdolność systemów do działania mimo awarii lub ataku. Te cztery cechy dobrze sprawdzają się jako oś całej polityki.
Polityka bezpieczeństwa informacji a polityka ochrony danych osobowych
Te dwa dokumenty często się myli. Polityka ochrony danych osobowych dotyczy jednego rodzaju informacji, czyli danych osób fizycznych, i wynika z RODO. Polityka bezpieczeństwa informacji obejmuje wszystkie informacje firmy: dane osobowe, ale także know-how, dane finansowe, kod źródłowy czy dokumentację klientów.
| Cecha | Polityka bezpieczeństwa informacji | Polityka ochrony danych osobowych |
|---|---|---|
| Zakres | Wszystkie informacje firmy | Dane osobowe |
| Główna podstawa | ISO 27001, ustawa o KSC | RODO |
| Cel | Poufność, integralność i dostępność informacji | Bezpieczeństwo przetwarzania i wykazanie zgodności z RODO |
| Typowa zawartość | Role, klasyfikacja informacji, dostępy, incydenty, ciągłość działania, dostawcy | Upoważnienia, prawa osób, rejestr czynności, naruszenia ochrony danych |
| Kto sprawdza | Audytor certyfikujący, organ nadzoru według ustawy o KSC, klient | Prezes UODO, klient, inspektor ochrony danych |
Z materiału Urzędu Ochrony Danych Osobowych wynika, że polityka ochrony danych dokumentuje środki techniczne i organizacyjne, a administrator wdraża je także po to, by móc wykazać zgodność przetwarzania z RODO. Duża część tych środków to te same zabezpieczenia, których wymaga ISO 27001: kontrola dostępu, kopie zapasowe, szkolenia, obsługa incydentów. Jeśli prowadzisz dwa osobne zestawy dokumentów, opisujesz te same zabezpieczenia dwa razy i dwa razy zbierasz na nie dowody. Rozsądniej jest zbudować zintegrowany system zarządzania: jedną politykę nadrzędną, a w niej rozdział lub dokument szczegółowy poświęcony danym osobowym. Jeśli przygotowujesz się do kontroli danych osobowych, zobacz, jak wygląda audyt RODO w firmie.
Które przepisy i normy wymagają polityki
Polska firma rzadko ma jedno źródło wymagań. Zwykle nakładają się trzy lub cztery.
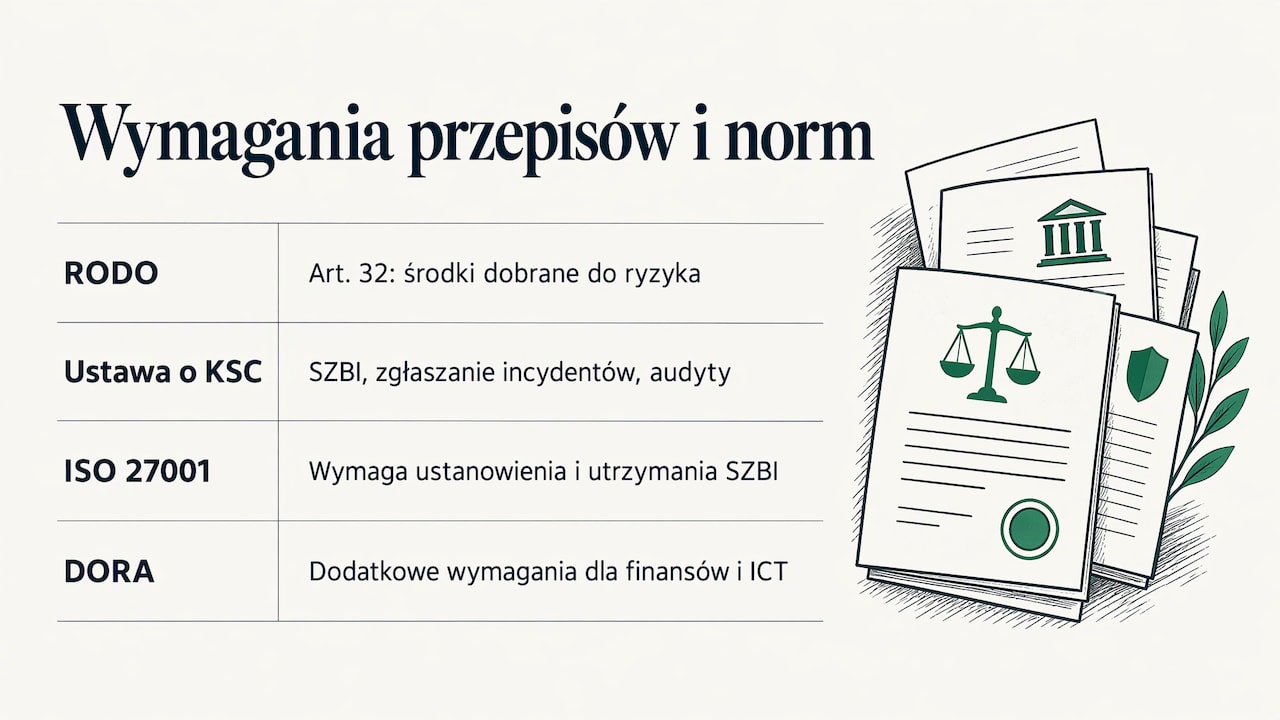
RODO. Artykuł 32 wymaga od administratora środków technicznych i organizacyjnych odpowiadających ryzyku. Rozporządzenie nie podaje gotowej listy zabezpieczeń. Firma sama ocenia ryzyko i dobiera środki, a potem musi umieć to udowodnić.
Ustawa o KSC po nowelizacji. Nowelizacja wdraża dyrektywę NIS2 i nakłada na podmioty kluczowe i ważne obowiązki obejmujące wpis do Wykazu KSC, wdrożenie SZBI, zgłaszanie incydentów do CSIRT oraz audyty cyberbezpieczeństwa. CSIRT to zespół reagowania na incydenty komputerowe działający na poziomie krajowym. Według tego samego źródła podmioty, które w dniu wejścia w życie nowelizacji spełniały kryteria, miały dokonać wpisu do Wykazu do 3 października 2026 roku, a nowe obowiązki, w tym SZBI, wdrożyć do 3 kwietnia 2027 roku. Ustawa wymaga, by cyberbezpieczeństwem zarządzać w sposób systematyczny, udokumentowany i oparty na analizie ryzyka. Wśród wymagań wymieniono polityki bezpieczeństwa informacji, określenie ról i kompetencji personelu oraz zapewnienie ciągłości działania. Szczegóły i terminy opisujemy w artykule o nowelizacji ustawy o KSC. Jeśli nie wiesz, czy Twoja firma jest podmiotem kluczowym lub ważnym, sprawdź to w kwalifikatorze NIS2 i KSC.
ISO 27001. Norma PN-EN ISO/IEC 27001 określa wymagania ustanowienia, wdrożenia i utrzymania SZBI. Jej wdrożenie pomaga uporządkować polityki, procedury i procesy także pod kątem przepisów, w tym RODO. Certyfikacja jest dobrowolna, ale klienci coraz częściej oczekują jej od dostawców usług.
DORA. Firmy z sektora finansowego i ich dostawcy usług ICT mają dodatkowo wymagania rozporządzenia DORA. Opisujemy je w tekście o rozporządzeniu DORA.
Wszystkie te źródła pytają w gruncie rzeczy o to samo: czy znasz swoje ryzyka, czy masz zasady, czy ktoś za nie odpowiada i czy umiesz pokazać dowody. Dlatego jedna dobrze zbudowana polityka może obsłużyć je wszystkie.
Co powinna zawierać polityka
Norma ISO 27001 stawia polityce trzy wymagania. Polityka musi odpowiadać celowi działania organizacji, zawierać cele bezpieczeństwa informacji i zobowiązanie do spełniania wymagań, a także zobowiązywać firmę do ciągłego doskonalenia SZBI. Na tej podstawie dobrze sprawdza się budowa od ogółu do szczegółu: krótka polityka nadrzędna podpisana przez zarząd oraz dokumenty szczegółowe, do których się odwołuje.
Polityka nadrzędna powinna zawierać:
- Cel i zakres: jakie lokalizacje, procesy, systemy i osoby obejmuje.
- Deklarację kierownictwa i cele bezpieczeństwa, które da się zmierzyć.
- Definicje pojęć i zasady klasyfikacji informacji, czyli podział na informacje publiczne, wewnętrzne i poufne.
- Role i odpowiedzialności: zarząd, osoba odpowiedzialna za bezpieczeństwo, dział IT lub dostawca IT, właściciele procesów, pracownicy.
- Odwołanie do metody szacowania ryzyka.
- Wskazanie wymagań prawnych i umownych, które firma spełnia.
- Tryb przeglądu i aktualizacji dokumentu.
Dokumenty szczegółowe opisują zasady codziennej pracy:
- nadawanie i odbieranie uprawnień, także przy odejściu pracownika,
- hasła i uwierzytelnianie wieloskładnikowe,
- bezpieczne korzystanie z laptopów i telefonów oraz praca zdalna,
- przechowywanie, kopie zapasowe i usuwanie danych,
- reagowanie na incydenty i zgłaszanie ich do właściwych organów,
- ciągłość działania,
- wymagania wobec dostawców,
- szkolenia i budowanie świadomości.
Pisz zwięźle i prostym językiem. Pracownik ma zrozumieć, co wolno, czego nie wolno i do kogo zgłosić problem. Polityka, której nikt nie przeczytał do końca, nie chroni niczego.
Jak opracować i wdrożyć politykę krok po kroku
Proces opracowania polityki opisany w literaturze obejmuje identyfikację zasobów, analizę ryzyka, analizę wymogów prawnych i wybór zabezpieczeń. Poniżej ten sam proces w wersji dla firmy od 10 do 250 osób.
1. Ustal zakres i wymagania
Zacznij od pytania, które regulacje Cię dotyczą: RODO zawsze, ustawa o KSC zależnie od sektora i wielkości, ISO 27001 przy planowanej certyfikacji, DORA w sektorze finansowym. Częsty błąd to pisanie polityki tylko pod jedną normę, a potem dopisywanie kolejnych dokumentów. W Guardiso od początku prowadzisz wszystkie regulacje w jednym systemie, a wymagania są zmapowane między standardami. Widzisz więc, które zabezpieczenie spełnia kilka wymagań naraz.
2. Spisz zasoby informacyjne
Zrób listę informacji i miejsc, w których się znajdują: systemy, aplikacje, chmura, dokumenty papierowe. Przy każdym zasobie wskaż właściciela. Bez tej listy analiza ryzyka będzie zgadywaniem.
3. Oceń ryzyko
Dla każdego zasobu określ zagrożenia, prawdopodobieństwo i skutki. Typowy błąd to jednorazowa ocena, która trafia do szuflady. Ryzyko trzeba aktualizować po każdej istotnej zmianie w firmie. Guardiso zarządza ryzykiem i pokazuje stan ryzyk oraz zadania do wykonania w jednym widoku.
4. Napisz politykę i dokumenty szczegółowe
Tu zaczyna się najwięcej pracy. Ogólny szablon z internetu rzadko pasuje do polskich przepisów i do realiów konkretnej firmy. Guardiso daje gotowe polityki po polsku i po angielsku, dopasowane do polskich przepisów, które dostosowujesz do swojej organizacji. Wersja angielska przydaje się, gdy politykę chce zobaczyć zagraniczny klient lub partner.
5. Zatwierdź i przekaż pracownikom
Politykę zatwierdza kadra zarządzająca. Następnie przedstawia się ją pracownikom, a ich znajomość i zrozumienie dokumentu trzeba potwierdzić. Zbierz to potwierdzenie w formie, którą pokażesz audytorowi, a zasady przypomnij na szkoleniu.
6. Wdróż zabezpieczenia i zbieraj dowody
Polityka opisuje zasady, a dowody pokazują, że zasady działają: konfiguracja uwierzytelniania wieloskładnikowego, lista uprawnień, raporty z kopii zapasowych. Ręczne zbieranie zrzutów ekranu przed każdym audytem zajmuje dni. Guardiso sam zbiera dowody z Microsoft 365, GitHub, AWS i innych narzędzi firmowych.
7. Przeglądaj i doskonal
Politykę trzeba regularnie kontrolować, a zmiany przedstawiać pracownikom. Wyznacz stały termin przeglądu i dodatkowo aktualizuj dokument po incydencie, zmianie systemów lub nowych przepisach. Audyt wewnętrzny pokaże, gdzie praktyka odbiega od zapisów. W Guardiso prowadzisz audyty wewnętrzne w tym samym systemie co dokumentację. Pełną ścieżkę certyfikacji opisujemy w przewodniku wdrożenie ISO 27001 w firmie.
Kto odpowiada za bezpieczeństwo informacji
Odpowiedzialność za politykę zaczyna się od zarządu, bo to kierownictwo ją zatwierdza i decyduje, jakie ryzyko firma akceptuje. Ustawa o KSC wymaga od podmiotów kluczowych i ważnych określenia ról i kompetencji personelu. W praktyce warto rozdzielić trzy poziomy:
- zarząd zatwierdza politykę, cele i poziom akceptowalnego ryzyka,
- osoba odpowiedzialna za bezpieczeństwo koordynuje SZBI, ocenę ryzyka i raportowanie do zarządu,
- dział IT lub dostawca IT wdraża zabezpieczenia techniczne, a każdy pracownik stosuje zasady i zgłasza incydenty.
Firma zatrudniająca 50 osób rzadko ma etatowego dyrektora do spraw bezpieczeństwa. Tę funkcję może pełnić vCISO, czyli zewnętrzny specjalista ds. bezpieczeństwa informacji działający w imieniu firmy. Guardiso oferuje usługę vCISO dla organizacji, które potrzebują takiej roli bez tworzenia etatu.
Jakie zagrożenia powinna uwzględniać polityka
Polityka ma wynikać z Twojej analizy ryzyka, a nie z ogólnej listy. Warto jednak wiedzieć, co dzieje się w Polsce. CERT Polska w raporcie rocznym za 2024 rok opisuje między innymi śledzenie wycieków danych z polskich firm i instytucji, prowadzone przez monitoring stron, na których grupy ransomware publikują wykradzione dane. Ransomware to złośliwe oprogramowanie, które szyfruje dane i służy do wymuszania okupu.
W analizie ryzyka firmy średniej wielkości zwykle pojawiają się:
- przejęcie kont przez wyłudzenie haseł,
- ransomware i utrata danych bez aktualnej kopii zapasowej,
- błędy pracowników, takie jak wysłanie pliku do złego odbiorcy,
- nadmierne uprawnienia, które zostają po odejściu pracownika,
- incydenty u dostawców, którzy mają dostęp do Twoich systemów,
- podatności w aplikacjach webowych i usługach wystawionych do internetu.
Ostatni punkt łatwo przeoczyć. Polityka może wymagać regularnych testów, ale ktoś musi je wykonać. Guardiso prowadzi testy penetracyjne i audyty, zewnętrzne oraz wewnętrzne w sieci LAN i Active Directory, a także testy aplikacji webowych, API i badanie podatności. Wyniki takich testów są jednocześnie dowodem, że zasady z polityki działają.
Jak wykazać stosowanie polityki przed audytorem i klientem
Audytor nie ocenia tylko samego dokumentu. Sprawdza, czy polityka została udostępniona, przeczytana i zrozumiana oraz czy określa podział odpowiedzialności i zasady postępowania z informacją. Klient, który wysyła Ci ankietę bezpieczeństwa, pyta o to samo, tylko innymi słowami.
Przygotuj więc trzy rodzaje dowodów:
- Dokumenty: zatwierdzona polityka, dokumenty szczegółowe, rejestr ryzyk i plan postępowania z ryzykiem.
- Zapisy: potwierdzenia zapoznania się z polityką, listy szkoleń, raporty z incydentów, protokoły przeglądów.
- Dowody techniczne: konfiguracje systemów, raporty z kopii zapasowych, wyniki testów.
Guardiso przed audytem przygotowuje komplet dowodów dla audytora. Stan zgodności możesz też udostępnić partnerom i klientom w portalu bezpieczeństwa, zamiast za każdym razem wypełniać ankietę od nowa. Jeśli chcesz sprawdzić, jak daleko jesteś od certyfikacji, skorzystaj z testu gotowości do ISO 27001.
Jedna polityka dla wielu regulacji w Guardiso
Guardiso to platforma, w której prowadzisz ISO 27001, RODO, NIS2, ustawę o KSC, DORA i własne standardy. Jedna dokumentacja i te same dowody służą wielu regulacjom, więc zespół nie powtarza pracy przy kolejnych normach. Dostajesz gotowe polityki po polsku i po angielsku, dopasowane do polskich przepisów. System pokazuje stan zgodności, ryzyka i zadania do wykonania, a dane przechowuje w Unii Europejskiej. Firma Guardiso posiada certyfikat ISO 27001.
Plan Starter kosztuje 849 zł miesięcznie, a plan Professional 2149 zł miesięcznie. Dla dużych organizacji jest plan Enterprise z wyceną indywidualną. Konsultanci prowadzący zgodność u kilku klientów dodają każdą kolejną firmę za 429 zł miesięcznie. Szczegóły znajdziesz w cenniku Guardiso.
Najczęstsze pytania
Czy mała firma musi mieć politykę bezpieczeństwa informacji?
Każdy administrator danych musi stosować środki bezpieczeństwa odpowiednie do ryzyka i umieć wykazać zgodność z RODO, a polityka jest najprostszym sposobem, by to udokumentować. Podmioty objęte ustawą o KSC mają obowiązek wdrożenia SZBI z politykami bezpieczeństwa. Firmy, które chcą certyfikatu ISO 27001, muszą mieć politykę spełniającą wymagania normy.
Czy polityka ochrony danych osobowych może być częścią polityki bezpieczeństwa informacji?
Tak. Najwygodniej jest prowadzić jedną politykę nadrzędną i osobny rozdział lub dokument szczegółowy poświęcony danym osobowym. Dzięki temu wspólne zabezpieczenia, takie jak kontrola dostępu i kopie zapasowe, opisujesz raz.
Jak często aktualizować politykę?
Politykę przeglądaj regularnie, w stałym terminie, i dodatkowo po każdej istotnej zmianie: nowym systemie, incydencie, zmianie przepisów lub struktury firmy. Po każdej zmianie przekaż nową wersję pracownikom i zbierz potwierdzenie zapoznania się z nią.
Kto podpisuje politykę bezpieczeństwa informacji?
Politykę zatwierdza kierownictwo organizacji, zwykle zarząd lub właściciel firmy. To kierownictwo odpowiada za cele bezpieczeństwa i decyzje o akceptowalnym ryzyku.
Czy wystarczy szablon polityki pobrany z internetu?
Szablon nie zna Twoich zasobów, ryzyk ani regulacji, które Cię dotyczą, a audytor sprawdza właśnie dopasowanie zasad do praktyki. Lepiej zacząć od polityki przygotowanej pod polskie przepisy i dostosować ją do własnej organizacji.
Źródła
Urząd Ochrony Danych Osobowych: Bezpieczeństwo danych osobowych gov.pl: Nowelizacja ustawy o KSC, obowiązki podmiotów kluczowych i ważnych gov.pl: Od wymagań do działania, zarządzanie cyberbezpieczeństwem PCBC: Certyfikacja PN-EN ISO/IEC 27001 Vademecum Bezpieczeństwa Informacyjnego: Polityka bezpieczeństwa informacji CERT Polska: Raport roczny 2024