
Bezpieczeństwo łańcucha dostaw: wymagania NIS2 i KSC w praktyce
Bezpieczeństwo łańcucha dostaw to zarządzanie ryzykiem, które wnoszą do firmy jej dostawcy. Mogą to być dostawca chmury, firma utrzymująca sieć, producent oprogramowania albo biuro rachunkowe z dostępem do danych. Po nowelizacji ustawy o krajowym systemie cyberbezpieczeństwa i wejściu w życie NIS2 przestało to być tylko dobrą praktyką. To obowiązek, który trzeba udokumentować i wykazać audytorowi albo klientowi. Najprościej zrobić to w jednym systemie, w którym rejestr dostawców, ocena ryzyka, umowy i dowody są ze sobą połączone. Tak działa Guardiso: te same dowody służą jednocześnie ISO 27001, NIS2, ustawie o KSC i DORA, więc zespół nie powtarza tej samej pracy dla każdej regulacji.
Czym jest bezpieczeństwo łańcucha dostaw w cyberbezpieczeństwie
W logistyce to pojęcie oznacza ochronę przepływu towarów, a opisuje je osobna norma ISO 28000. Ten artykuł dotyczy innego znaczenia. Chodzi o łańcuch dostaw ICT, czyli o wszystkie firmy, których produkty, usługi i procesy informatyczne wpływają na Twoje systemy i dane.
Portal Gov.pl opisuje ten obszar jako zestaw konkretnych działań. Organizacja ma zapewnić bezpieczeństwo i ciągłość łańcucha dostaw, oceniać ryzyko dostawców i ich usług, weryfikować jakość produktów ICT, monitorować dostawców i zarządzać zależnościami. Celem jest ograniczenie incydentów i zakłóceń, które zaczynają się u dostawcy, a kończą w Twojej firmie.
W praktyce do łańcucha dostaw należą:
- dostawcy usług chmurowych i aplikacji SaaS, czyli oprogramowania używanego przez przeglądarkę,
- firmy zarządzające w Twoim imieniu infrastrukturą lub bezpieczeństwem,
- producenci sprzętu i oprogramowania,
- podwykonawcy z dostępem zdalnym do systemów,
- partnerzy przetwarzający Twoje dane, którzy często są już opisani w rejestrze RODO.
Dlaczego dostawca może otworzyć drogę do Twoich systemów
Atak przez dostawcę ma zwykle dwa etapy. Opracowanie o zamówieniach publicznych opublikowane na Gov.pl wskazuje, że najpierw atakowany jest dostawca, a przez niego klient. Działa to także w drugą stronę. Przejęte środowisko klienta bywa wykorzystywane do ataku na dostawcę. Dlatego analiza ryzyka musi obejmować cały łańcuch i obie strony każdej relacji.
Skala jest duża. Kancelaria Traple przytacza badanie ankietowe z 2022 roku, w którym 62% organizacji odczuło skutki incydentów u podmiotów trzecich w ciągu poprzednich 12 miesięcy.
Szczególnym przypadkiem są usługi SaaS. Departament Cyberbezpieczeństwa UKNF zwraca uwagę, że przy takich usługach bezpieczeństwo procesów firmy zależy od zabezpieczeń środowiska dostawcy i konfiguracji usługi. Awaria jednego dostawcy może jednocześnie dotknąć wielu odbiorców. Rekomendacja jest skierowana do rynku finansowego, ale logika przeglądu pasuje do każdej firmy korzystającej z chmury.
Co wymagają NIS2 i ustawa o KSC
Dyrektywa NIS2
Art. 21 ust. 2 lit. d dyrektywy NIS2 wymienia bezpieczeństwo łańcucha dostaw wśród obowiązkowych środków zarządzania ryzykiem. Obejmuje ono relacje z bezpośrednimi dostawcami i usługodawcami. Dla części sektorów cyfrowych szczegóły doprecyzowuje rozporządzenie wykonawcze Komisji (UE) 2024/2690.
Ustawa o KSC po nowelizacji
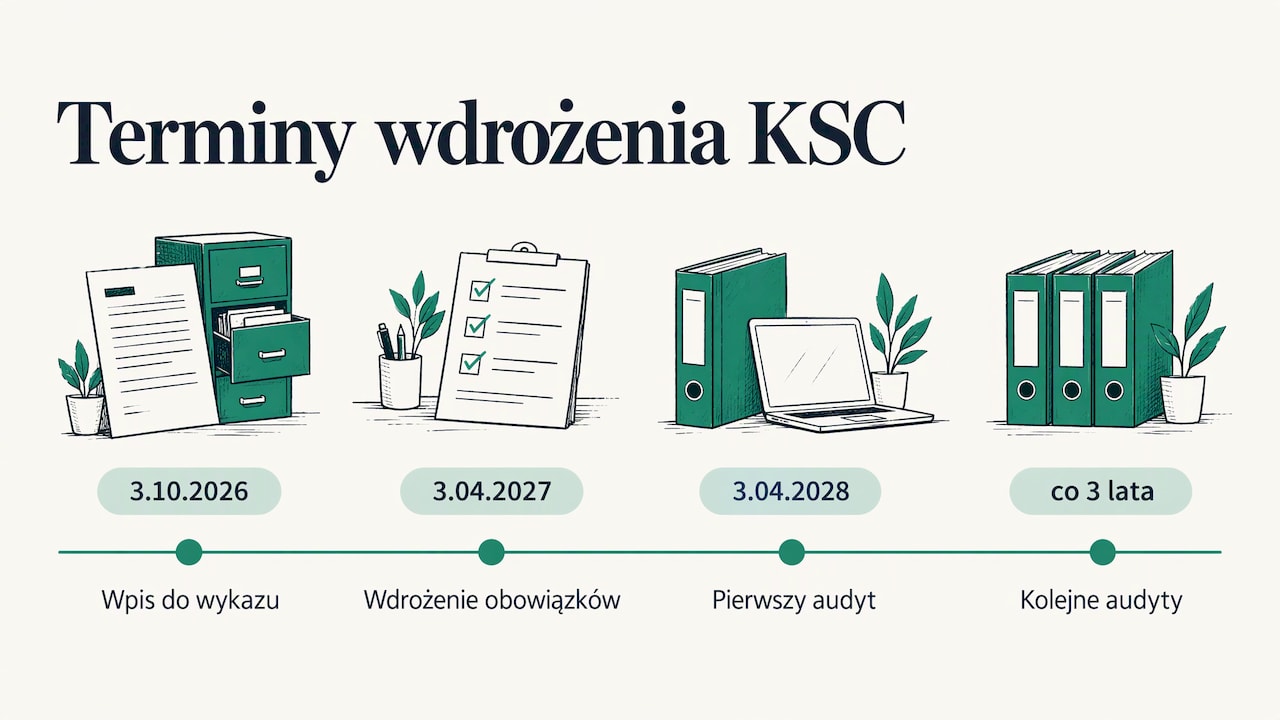
W Polsce NIS2 wdraża znowelizowana ustawa o KSC. Według Gov.pl podmioty kluczowe i ważne, które spełniały kryteria w dniu wejścia w życie nowelizacji, musiały wpisać się do wykazu do 3 października 2026 roku. Do 3 kwietnia 2027 roku mają wdrożyć obowiązki, w tym system zarządzania bezpieczeństwem informacji (SZBI). Podmioty kluczowe muszą przeprowadzić pierwszy obowiązkowy audyt do 3 kwietnia 2028 roku, a kolejne co najmniej co trzy lata.
Ustawa wprowadza też instytucję dostawcy wysokiego ryzyka. Gov.pl zaleca, by w ocenie dostawców uwzględnić ryzyko uznania dostawcy za dostawcę wysokiego ryzyka i konieczność wycofania jego produktu lub usługi ICT. Kto ma w rejestrze listę używanych produktów i ich producentów, szybko sprawdzi, czego dotyczy taka decyzja.
Szczegółowy zakres obowiązków opisujemy w artykule o ustawie o KSC po nowelizacji, a terminy i kary w tekście NIS2 w Polsce. Jeśli nie wiesz, czy ustawa Cię obejmuje, sprawdź to w kwalifikatorze NIS2 i KSC.
Gdy to Ty jesteś dostawcą
Wymagania dotyczące łańcucha dostaw przechodzą dalej, na kolejne ogniwa. Ministerstwo Cyfryzacji wyjaśnia, że podmioty kluczowe i ważne muszą uzyskać od bezpośrednich dostawców sprzętu lub oprogramowania informacje o stosowanych środkach cyberbezpieczeństwa. W tym celu ministerstwo przygotowało projekt wzoru ankiety bezpieczeństwa łańcuchów dostaw. Firma z 40 pracownikami, która utrzymuje system dla szpitala lub gminy, może nie podlegać ustawie. Mimo to może dostać ankietę, nowe zapisy w umowie i prośbę o dowody. Aktualny stan prac nad ankietą sprawdzisz na stronie ministerstwa.
Jak to wygląda w polskich firmach
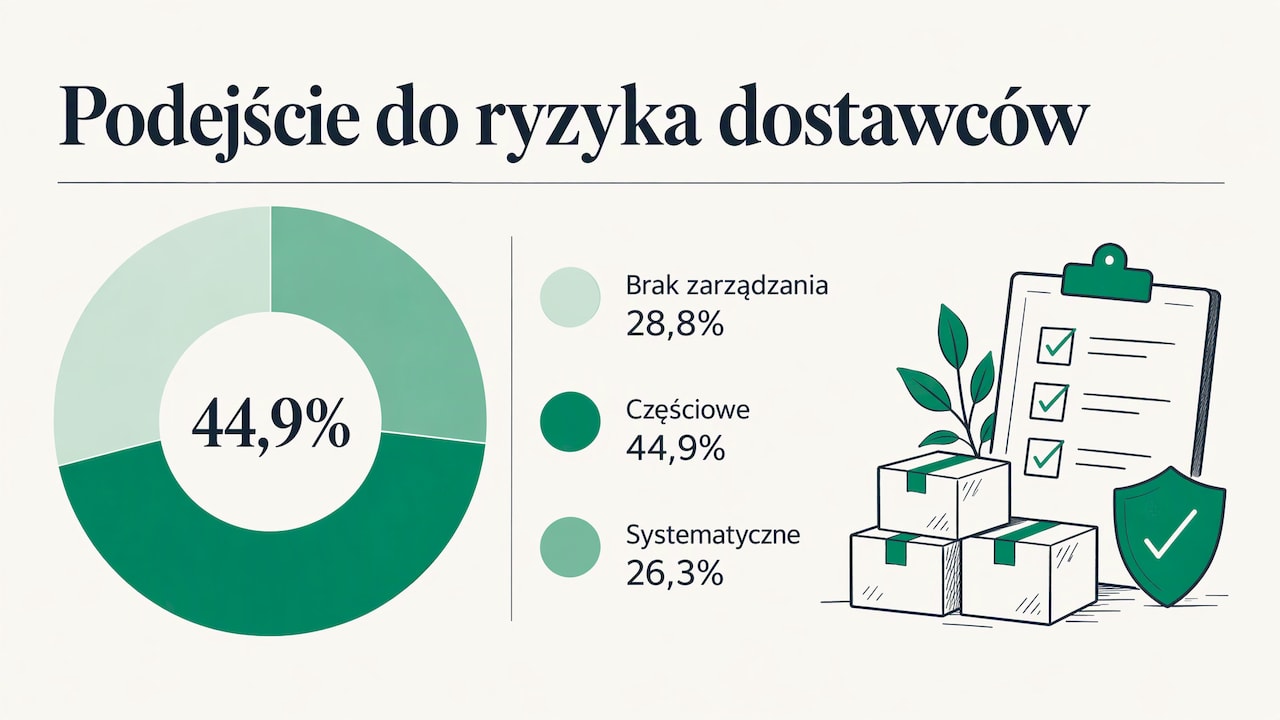
Raport Business Growth Review z badania 1018 dużych firm, przeprowadzonego na przełomie stycznia i lutego 2026 roku, pokazuje, że 28,8% firm nie zarządza ryzykiem cybernetycznym dostawców. Kolejne 44,9% robi to częściowo, a tylko 26,3% ma podejście systematyczne. Łańcuch dostaw wskazało 39,2% respondentów jako główny obszar niejasności przy wdrażaniu NIS2.
Przyczyny są praktyczne. Według Infor.pl 32,7% firm wskazuje zarządzanie dostawcami jako obszar wymagający wsparcia zewnętrznego. Największą barierą są braki kadrowe, które wskazało 57,3% firm. W firmie z kilkudziesięcioma osobami zarządzanie dostawcami to zwykle dodatkowe zadanie jednej osoby z IT lub administracji. Dlatego proces musi być prosty i powtarzalny.
Jak zarządzać bezpieczeństwem łańcucha dostaw krok po kroku
Poniższe kroki odpowiadają zaleceniom Gov.pl dotyczącym oceny dostawców przed współpracą i w jej trakcie. Przy każdym kroku piszemy, gdzie zwykle pojawiają się błędy.
1. Zbuduj rejestr dostawców
Wypisz wszystkich dostawców ICT: usługi chmurowe, oprogramowanie, sprzęt, firmy serwisowe i podwykonawców z dostępem zdalnym. Przy każdym zapisz, jakie dane przetwarza, do jakich systemów ma dostęp i który proces od niego zależy.
Najczęstszy błąd to rejestr budowany tylko na podstawie faktur. Pomija on darmowe narzędzia, konta testowe i integracje założone przez pojedyncze działy. W Guardiso rejestr dostawców jest w tym samym miejscu co ryzyka, zabezpieczenia i dowody, więc nie trzeba go porównywać z osobnymi arkuszami.
2. Określ, którzy dostawcy są krytyczni
Proporcjonalność oznacza, że firma z 30 dostawcami nie ocenia każdego z nich tak samo. Dostawca systemu księgowego w chmurze i dostawca materiałów biurowych to dwa różne poziomy ryzyka. Oceń, co się stanie, jeśli dostawca przestanie działać albo dojdzie u niego do wycieku danych. Przykład dla firmy usługowej z 50 pracownikami:
| Dostawca | Dostęp do danych i systemów | Skutek awarii lub wycieku | Poziom oceny |
|---|---|---|---|
| System księgowy w chmurze | Dane finansowe i osobowe | Brak fakturowania, wyciek danych klientów | Pełna ocena i przegląd okresowy |
| Firma utrzymująca sieć | Zdalny dostęp administratora | Przejęcie kontroli nad infrastrukturą | Pełna ocena i przegląd okresowy |
| Hosting strony internetowej | Formularz kontaktowy | Niedostępna strona, wyciek zgłoszeń | Ocena uproszczona |
| Dostawca materiałów biurowych | Brak | Brak wpływu na bezpieczeństwo | Tylko wpis w rejestrze |
Taki podział pozwala skupić czas zespołu tam, gdzie ryzyko jest największe. Gov.pl zaleca właśnie taką analizę skutków awarii lub wycieku danych po stronie dostawcy.
Szczególnej staranności wymagają dostawcy usług zarządzanych, którzy prowadzą Twoją infrastrukturę lub bezpieczeństwo. Opracowanie o zamówieniach publicznych zwraca uwagę na ich ścisłą integrację operacyjną oraz ryzyka pozatechniczne, takie jak wpływ państw trzecich czy pojedynczy punkt awarii.
3. Oceń dostawcę przed podpisaniem umowy
Zadaj krytycznym dostawcom te same pytania. Dotyczą one zarządzania dostępem, kopii zapasowych, zgłaszania incydentów, lokalizacji danych, podwykonawców i certyfikatów. Projekt ankiety Ministerstwa Cyfryzacji ma służyć jako bazowy zestaw pytań, więc warto oprzeć na nim własny kwestionariusz.
Gdy dostawca przysyła certyfikat lub raport z audytu, UKNF zaleca sprawdzenie autentyczności, aktualności i zakresu certyfikatów. Kluczowe jest to, czy zakres certyfikacji obejmuje usługę, którą kupujesz. W Guardiso ocenę zapisujesz jako ryzyko z przypisanym właścicielem i terminem przeglądu.
4. Zapisz wymagania w umowie
Umowa powinna określać podział odpowiedzialności, termin zgłaszania incydentów przez dostawcę oraz prawo do audytu lub do żądania dowodów. Powinna też opisywać zasady korzystania z podwykonawców i sposób zakończenia współpracy z odzyskaniem danych. UKNF wymienia ustalenia umowne i podział odpowiedzialności jako stały element przeglądu usług SaaS.
Guardiso daje gotowe polityki po polsku i po angielsku i przygotowuje projekt dokumentacji, który zespół zatwierdza. Treść klauzul umownych warto uzgodnić z prawnikiem, który zna Twoje umowy.
5. Monitoruj i powtarzaj ocenę
Ocena sprzed dwóch lat niewiele mówi o tym, jak dostawca wygląda dziś. Gov.pl zaleca powtarzanie oceny w trakcie współpracy, zwłaszcza przy zmianie zakresu usług lub pojawieniu się nowych zagrożeń. Najczęstszy błąd to brak przypomnienia o przeglądzie. Guardiso pokazuje stan zgodności i zadania do wykonania, więc zaległy przegląd dostawcy widać od razu.
6. Ogranicz zależność od jednego dostawcy
Ustal, bez których usług firma nie może działać, i przygotuj plan awaryjny. Może to być kopia danych poza środowiskiem dostawcy, alternatywna usługa albo procedura ręczna. Ten krok łączy się z planem ciągłości działania i z ryzykiem uznania dostawcy za dostawcę wysokiego ryzyka.
7. Ustal, jak reagujesz na incydent u dostawcy
Incydent u dostawcy często staje się Twoim incydentem. Ustal, kto w Twojej firmie przyjmuje zgłoszenie od dostawcy i w jakim czasie oceniacie, czy trzeba zgłosić incydent dalej. UKNF zaleca sprawdzenie gotowości do samodzielnego ograniczania skutków incydentu. Może to oznaczać odebranie uprawnień albo odłączenie integracji.
8. Zbierz dowody dla audytora i klienta
Audytor ISO 27001, audytor KSC i dział zakupów klienta pytają o te same rzeczy: rejestr, oceny, umowy, wyniki przeglądów i reakcję na incydenty. Wymagania normy ISO 27001 dotyczące dostawców w dużej części pokrywają się z obowiązkami z ustawy o KSC. Ustawa dodaje jednak własne elementy, takie jak dostawcy wysokiego ryzyka.
Guardiso mapuje wymagania między standardami. Dzięki temu jeden dowód, na przykład protokół przeglądu dostawcy, jest przypisany jednocześnie do ISO 27001, NIS2 i ustawy o KSC. Przed audytem Guardiso przygotowuje komplet dowodów dla audytora. Przebieg samego audytu opisujemy w przewodniku o audycie wewnętrznym ISO 27001.
Jak wykazać zgodność przed klientem
Jeśli dostarczasz usługi podmiotowi kluczowemu lub ważnemu, możesz dostawać od klientów coraz więcej ankiet. Każda wygląda trochę inaczej, ale pyta o te same rzeczy. Zamiast wypełniać każdą od zera, możesz udostępnić klientowi stan zgodności w portalu bezpieczeństwa Guardiso. Klient widzi aktualne informacje, a Ty nie musisz wysyłać dziesiątek plików.
Klienci często proszą też o wyniki testów technicznych. Guardiso wykonuje pentesty zewnętrzne i wewnętrzne oraz audyty ISO 27001, NIS2 i DORA. Jeśli w firmie nie ma osoby odpowiedzialnej za bezpieczeństwo, tę rolę może przejąć vCISO.
Konsultant z kilkoma klientami
Konsultant prowadzący zgodność u kilku firm wielokrotnie powtarza te same oceny dostawców, bo różni klienci korzystają z tych samych usług chmurowych. W Guardiso każda kolejna firma do zarządzania kosztuje 429 zł miesięcznie. Dokumentację, polityki i schemat oceny dostawców można stosować u każdego klienta według tej samej metody.
Guardiso: jeden system dla dostawców, ryzyk i dowodów
Guardiso to platforma do zarządzania bezpieczeństwem informacji i zgodnością z przepisami. W jednym systemie prowadzisz ISO 27001, RODO, NIS2, ustawę o KSC, DORA i własne standardy. Polityki, ryzyka, zabezpieczenia i dowody są w jednym miejscu, a te same dowody służą wielu regulacjom. Baza danych i pliki znajdują się w Polsce. Firma Guardiso posiada certyfikat ISO 27001.
Plan Starter kosztuje 849 zł miesięcznie, a plan Professional 2149 zł miesięcznie. Ceny planu Enterprise nie podajemy w cenniku. Porównanie planów znajdziesz w cenniku Guardiso.
Najczęstsze pytania
Czy mała firma musi zarządzać bezpieczeństwem łańcucha dostaw?
Jeśli jest podmiotem kluczowym lub ważnym, obowiązek wynika bezpośrednio z ustawy o KSC. Jeśli dostarcza usługi takiemu podmiotowi, wymagania mogą trafić do niej przez umowę i ankietę od klienta. Zakres można dopasować do skali firmy. W małej firmie pełna ocena dotyczy zwykle kilku krytycznych dostawców.
Czy certyfikat ISO 27001 wystarczy do spełnienia wymagań ustawy o KSC?
Norma ISO 27001 daje solidną podstawę, bo obejmuje zarządzanie bezpieczeństwem informacji w relacjach z dostawcami. Ustawa o KSC dodaje własne obowiązki, między innymi dotyczące dostawców wysokiego ryzyka, zgłaszania incydentów i audytu. Istniejący system zarządzania bezpieczeństwem informacji wystarczy uzupełnić o te elementy, zamiast budować go od nowa.
Jak często oceniać dostawców?
Krytycznych dostawców warto przeglądać regularnie. Dodatkowy przegląd jest potrzebny przy zmianie zakresu usługi, po incydencie u dostawcy i wtedy, gdy pojawi się nowe zagrożenie. Tak zaleca Gov.pl w materiałach o cyberbezpieczeństwie dostawców. Termin przeglądu najlepiej przypisać do każdego dostawcy w rejestrze.
Czym jest dostawca wysokiego ryzyka?
To dostawca sprzętu lub oprogramowania, którego decyzja wydana na podstawie ustawy o KSC uznała za dostawcę wysokiego ryzyka. Podmioty używające jego produktów lub usług ICT muszą przestać je wdrażać i wycofać je w wyznaczonym terminie. Dlatego rejestr dostawców powinien zawierać producentów używanych produktów.
Źródła
- Gov.pl: Od wymagań do działania. Cyberbezpieczeństwo dostawców i usług zewnętrznych
- Gov.pl: Nowelizacja ustawy o KSC. Obowiązki podmiotów kluczowych i ważnych
- Ministerstwo Cyfryzacji: projekt ankiety bezpieczeństwa łańcuchów dostaw
- Gov.pl: Zabezpieczenie łańcucha dostaw w zamówieniach publicznych
- UKNF: Rekomendacja dotycząca usług SaaS
- Dyrektywa NIS2 (UE) 2022/2555, EUR-Lex
- Rozporządzenie wykonawcze Komisji (UE) 2024/2690, EUR-Lex
- Traple: Dyrektywa NIS2. Bezpieczeństwo łańcucha dostaw
- Business Growth Review: Raport NIS2 2026
- Infor.pl: Dostawcy najsłabszym ogniwem