
Wdrożenie SOC 2 w firmie: plan krok po kroku dla polskich firm
Wdrożenie SOC 2 to przygotowanie firmy do niezależnego badania, które kończy się raportem dla Twoich klientów. Zaczynasz od zakresu systemu i wyboru kryteriów, potem wdrażasz kontrole, zbierasz dowody ich działania i dopiero wtedy zapraszasz audytora. Najwięcej czasu pochłania zwykle porządek w politykach, ryzykach i dowodach. Dlatego najrozsądniej prowadzić SOC 2 w jednym systemie razem z ISO 27001, NIS2 i RODO. W Guardiso jedna dokumentacja i te same dowody służą wielu standardom, więc zespół nie powtarza tej samej pracy przy kolejnej normie.
Czym jest SOC 2 i kiedy polska firma go potrzebuje
SOC 2 to raport z badania kontroli w organizacji, która świadczy usługi innym firmom. Według opisu usług atestacyjnych EY Polska raport SOC 2 potwierdza bezpieczeństwo, dostępność, integralność przetwarzania, poufność i prywatność danych przetwarzanych przez dostawcę usług. Ocena opiera się na kryteriach Trust Services Criteria, które wydaje AICPA, czyli amerykańskie stowarzyszenie biegłych rewidentów.
Ważna różnica wobec ISO 27001: SOC 2 kończy się raportem atestacyjnym. Audytor opisuje w nim system, kontrole i wynik ich badania. Twój klient czyta ten raport i sam ocenia, czy poziom zabezpieczeń mu wystarcza.
W praktyce polska firma od 10 do 250 osób sięga po SOC 2 w trzech sytuacjach:
- sprzedaje usługi SaaS, hosting lub outsourcing klientom z rynków anglojęzycznych, którzy wpisują SOC 2 do ankiet bezpieczeństwa i przetargów,
- przechodzi weryfikację dostawcy u dużego klienta korporacyjnego, który akceptuje raport SOC 2 jako dowód kontroli,
- ma już ISO 27001 albo je wdraża i chce dodać raport rozpoznawalny dla klientów spoza Europy.
Jeśli Twoim celem jest przede wszystkim zgodność z prawem w Polsce, bazą powinien być system zarządzania bezpieczeństwem informacji według ISO 27001. Opisujemy go w przewodniku wdrożenie ISO 27001 krok po kroku. SOC 2 dobrze się na nim opiera, bo większość kontroli jest wspólna. Więcej o samym standardzie znajdziesz na stronie SOC 2 w Guardiso.
Type I czy Type II: który raport wybrać
Raport może mieć jedną z dwóch postaci:
| Cecha | SOC 2 Type I | SOC 2 Type II |
|---|---|---|
| Co bada audytor | Opis systemu i projekt kontroli | Opis systemu, projekt kontroli i ich skuteczność w działaniu |
| Moment badania | Wskazany dzień | Wskazany okres badania |
| Czego potrzebujesz | Wdrożonych kontroli i dokumentacji | Dowodów działania kontroli z całego okresu |
| Dla kogo | Pierwszy raport, szybkie potwierdzenie gotowości | Klienci, którzy wymagają dowodu ciągłej pracy kontroli |
Biały raport KPMG o SOC 2 zaleca, by typ badania i jego okres ustalić przed zaangażowaniem audytora. Wskazuje też, że pierwszym raportem może być Type I. Ten sam dokument podkreśla, że kierownictwo może omówić zakres z odbiorcami raportu jeszcze przed startem badania.
Z tego wynika prosta zasada. Zanim wybierzesz typ raportu, zapytaj kluczowego klienta, czy zaakceptuje Type I. Jeśli oczekuje Type II, zaplanuj od razu okres obserwacji i zbieranie dowodów od pierwszego dnia. Każdy miesiąc bez zapisanych dowodów to miesiąc, którego nie pokażesz audytorowi.
Kryteria Trust Services Criteria i zakres systemu
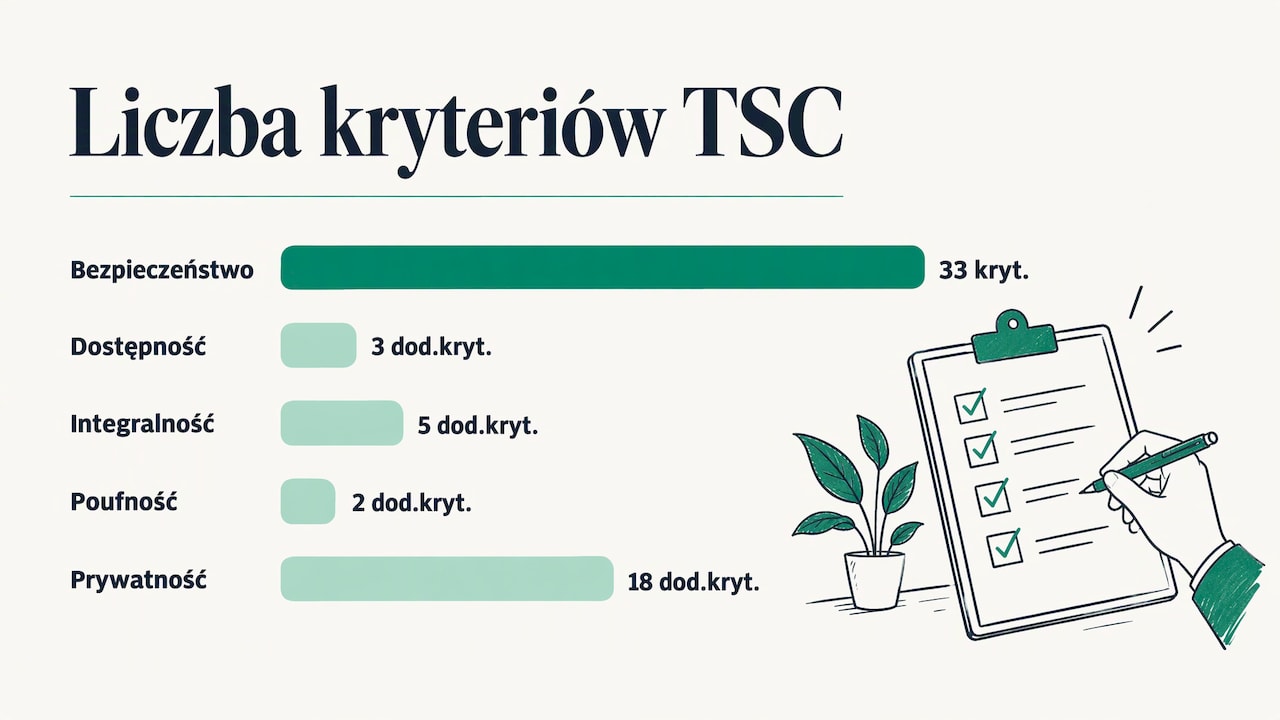
Kryteria to lista wymagań, według których audytor ocenia kontrole. Bezpieczeństwo jest obowiązkowe, a pozostałe kategorie dodajesz według potrzeb. Według przewodnika NOREA po SOC 2 kategorie wyglądają następująco:
| Kategoria | Liczba kryteriów | Kiedy ją dodać |
|---|---|---|
| Bezpieczeństwo (kryteria wspólne) | 33 | Zawsze, to podstawa każdego raportu |
| Dostępność | 3 dodatkowe | Gdy w umowach lub SLA deklarujesz dostępność usługi |
| Integralność przetwarzania | 5 dodatkowych | Gdy klient polega na poprawności wyników przetwarzania |
| Poufność | 2 dodatkowe | Gdy przetwarzasz informacje poufne klientów |
| Prywatność | 18 dodatkowych | Gdy przetwarzasz dane osobowe i chcesz objąć je raportem |
Każda dodatkowa kategoria oznacza więcej kontroli i więcej dowodów. Dlatego wybór powinien wynikać z tego, co obiecujesz klientom w umowach, SLA i dokumentacji produktu.
Drugą decyzją jest zakres systemu. Według przewodnika NOREA opis systemu obejmuje świadczone usługi, zobowiązania, infrastrukturę, oprogramowanie, ludzi, procedury i dane. Opisuje też podwykonawców, takich jak dostawca chmury, oraz sposób ich ujęcia w raporcie. Zakres nie powinien być sztucznie wąski. Jeśli zespół wsparcia ma dostęp do środowiska produkcyjnego, musi znaleźć się w opisie, bo inaczej opis systemu będzie niekompletny.
Wdrożenie SOC 2 krok po kroku
Poniższy plan łączy zalecenia KPMG z praktyką prowadzenia zgodności w firmach, które mają kilka standardów jednocześnie. Szczegółowy harmonogram przygotowań opisaliśmy też w artykule przygotowanie do SOC 2 krok po kroku.
1. Zdecyduj, po co Ci raport, i zdobądź poparcie zarządu
Zapisz, którzy klienci wymagają SOC 2, jakiego typu raportu oczekują i na kiedy. Zarząd musi wiedzieć, że wdrożenie angażuje ludzi z IT, rozwoju oprogramowania, HR i obsługi klienta. Bez wyznaczonego właściciela projekt rozmywa się między działami.
W Guardiso od początku widzisz stan zgodności i listę zadań do wykonania, więc zarząd dostaje jasny obraz postępu bez osobnych raportów w arkuszach.
2. Określ zakres systemu i kryteria
Wskaż usługę, środowiska, dane i ich lokalizację, pracowników i dostawców z dostępem oraz zobowiązania z umów. Na tej podstawie wybierz kategorie kryteriów. KPMG radzi, by na tym etapie ustalić również ryzyka związane z partnerami biznesowymi i sposób ujęcia podwykonawców.
Częsty błąd to zaczynanie od pisania polityk przed ustaleniem zakresu. Polityki pisane bez zakresu trzeba potem poprawiać.
3. Oceń ryzyko i zrób analizę luk
Porównaj obecne zabezpieczenia z wymaganiami wybranych kryteriów. Dla każdej luki zapisz zadanie, właściciela i termin. Ocena ryzyka jest wymaganiem samego SOC 2, więc rejestr ryzyk musi być aktualny i powiązany z kontrolami.
Guardiso prowadzi ryzyka, zabezpieczenia i zadania w jednym miejscu. Jeśli masz już ISO 27001, mapowanie wymagań między standardami pokazuje, które kontrole SOC 2 masz już spełnione, a które trzeba dobudować.
4. Przygotuj polityki i procedury
Potrzebujesz między innymi polityki bezpieczeństwa informacji, zasad kontroli dostępu, zarządzania zmianą, reagowania na incydenty, klasyfikacji danych, ciągłości działania i zarządzania dostawcami. KPMG wymienia wprost plan reagowania na incydenty i klasyfikację danych wśród elementów przygotowania.
Polityki muszą opisywać to, co firma naprawdę robi. Dokument, którego zespół nie stosuje, w badaniu Type II szybko wychodzi na jaw jako odstępstwo. Guardiso przygotowuje projekt dokumentacji do zatwierdzenia przez Twój zespół i daje gotowe polityki po polsku i po angielsku. Zespół pracuje po polsku, a zagraniczny klient czy audytor dostaje wersję angielską.
5. Wdróż kontrole techniczne i organizacyjne
To etap, na którym zmienia się codzienna praca. Typowe obszary to:
- inwentaryzacja zasobów i mapa przepływu danych wrażliwych,
- zarządzanie dostępem z uwierzytelnianiem wieloskładnikowym i okresowymi przeglądami uprawnień,
- zarządzanie zmianą z przeglądem kodu i zapisami z procesu wdrożeń,
- logowanie i monitorowanie zdarzeń,
- obsługa incydentów z zapisami z analizy i dowodami wdrożonych poprawek,
- szkolenia pracowników i przyjmowanie oraz odchodzenie ludzi z firmy,
- ocena dostawców.
KPMG zaleca udokumentowanie kontroli dostępu i logowania jeszcze przed badaniem. Tu przydają się też testy techniczne. W Guardiso możesz zamówić pentest zewnętrzny i wewnętrzny oraz testy aplikacji webowych i API, a wyniki trafiają jako dowody do tego samego systemu.
6. Zbieraj dowody działania kontroli
Audytor sprawdza dwie rzeczy: czy kontrola istnieje i czy działa. Polityka uwierzytelniania wieloskładnikowego to dowód istnienia. Zapisy logowań z tym uwierzytelnianiem z badanego okresu to dowód działania. W Type II liczy się ciągłość, więc dowody muszą powstawać regularnie, z datą i właścicielem.
Guardiso integruje dowody z narzędzi firmowych, więc nie musisz ręcznie zrzucać ekranów co miesiąc. Zadania przypominają właścicielom kontroli o przeglądach, a brakujące dowody widać od razu.
7. Sprawdź gotowość i przeprowadź audyt wewnętrzny
KPMG zaleca ocenę gotowości przed badaniem właściwym. To próba generalna: przechodzisz przez kontrole tak, jak zrobi to audytor, i zamykasz luki, zanim staną się odstępstwami w raporcie. Guardiso prowadzi audyty wewnętrzne w platformie. Przebieg takiego audytu opisaliśmy w tekście audyt wewnętrzny ISO 27001, a zasady są w dużej mierze takie same dla SOC 2.
8. Badanie przez niezależnego audytora
Raport SOC 2 wydaje niezależny audytor świadczący usługi atestacyjne. Ten krok należy do niego i nie da się go zastąpić. Twoja rola to dostarczenie opisu systemu, kompletu dowodów i odpowiedzi na pytania. Guardiso przygotowuje przed audytem komplet dowodów dla audytora i pozwala udostępnić mu status zgodności. Po otrzymaniu raportu możesz pokazywać stan zgodności klientom i partnerom w portalu bezpieczeństwa.
SOC 2 a ISO 27001, NIS2, ustawa o KSC i RODO
Wiele polskich firm wdraża SOC 2, mając już inne obowiązki. To dobra wiadomość, bo kontrole w dużej części się pokrywają. Zarządzanie dostępem, ocena ryzyka, obsługa incydentów, ciągłość działania i ocena dostawców pojawiają się w każdym z tych wymagań.
Trzeba jednak pamiętać o granicach:
- RODO. Przewodnik NOREA zaznacza, że podobieństwa kategorii prywatności do RODO nie oznaczają pełnej zgodności z RODO. Rejestr czynności przetwarzania, podstawy prawne i obsługa praw osób pozostają osobnymi obowiązkami. Pomoże Ci w tym nasz tekst o audycie RODO w firmie.
- NIS2 i ustawa o KSC. Jeśli Twoja firma lub instytucja jest objęta ustawą o krajowym systemie cyberbezpieczeństwa, obowiązki ustawowe, takie jak zgłaszanie incydentów czy audyt podmiotu kluczowego, istnieją niezależnie od raportu SOC 2. Raport może dostarczyć dowodów, ale nie zastępuje tych obowiązków. Szczegóły znajdziesz w artykułach o nowelizacji ustawy o KSC i o tym, kogo obejmuje NIS2 w Polsce.
- ISO 27001. Norma opisuje system zarządzania, a SOC 2 skupia się na działaniu kontroli. Razem tworzą zintegrowany system zarządzania, w którym jedna polityka i jeden dowód odpowiadają na wymagania obu standardów.
Właśnie tu najwięcej zyskuje się na jednym systemie. Gdy kontrola dostępu jest opisana raz i powiązana z wymaganiami SOC 2, ISO 27001 i NIS2, ten sam przegląd uprawnień służy trzem audytom. W Guardiso mapowanie wymagań między standardami działa właśnie w ten sposób, a ustawa o KSC, RODO, NIS2, DORA i ISO 27001 są prowadzone w tym samym systemie co SOC 2.
Od czego zależą czas i koszt wdrożenia
Na czas i koszt wpływa kilka decyzji, które podejmujesz na początku:
- Typ raportu. Type II wymaga okresu obserwacji, więc z definicji trwa dłużej niż Type I.
- Liczba kategorii kryteriów. Każda kategoria ponad bezpieczeństwo dodaje kryteria, a tym samym kontrole i dowody. Sama prywatność to według NOREA 18 dodatkowych kryteriów.
- Złożoność systemu. Liczba środowisk, dostawców i osób z dostępem przekłada się na długość opisu systemu i liczbę próbek, które sprawdzi audytor.
- Stan dokumentacji. Firma z wdrożonym ISO 27001 zaczyna z dużą częścią polityk i kontroli gotową.
- Czas zespołu. Największym kosztem jest zwykle praca ludzi, którzy zbierają dowody, piszą procedury i odpowiadają na pytania audytora.
Ostatni punkt da się najbardziej skrócić. Gdy dowody spływają automatycznie z narzędzi, a dokumentacja jest wspólna dla kilku standardów, zespół nie wykonuje tej samej pracy dwa razy.
Jak Guardiso prowadzi wdrożenie SOC 2
Guardiso to platforma do zarządzania bezpieczeństwem informacji i zgodnością, w której SOC 2 prowadzisz razem z ISO 27001, RODO, NIS2, ustawą o KSC i DORA. Trzymasz w niej polityki, ryzyka, zabezpieczenia i dowody w jednym miejscu. Asystent przygotowuje projekt dokumentacji do zatwierdzenia, a przed audytem dostajesz komplet dowodów dla audytora. Baza danych i pliki znajdują się w Polsce. Firma Guardiso posiada certyfikat ISO 27001.
Plan Starter kosztuje 849 zł miesięcznie, a Professional 2149 zł miesięcznie. Plan Enterprise jest wyceniany indywidualnie. Konsultanci, którzy prowadzą zgodność u kilku klientów, dodają każdą kolejną firmę za 429 zł miesięcznie. Szczegóły znajdziesz w cenniku Guardiso. Jeśli nie masz w firmie osoby odpowiedzialnej za bezpieczeństwo, możesz skorzystać z usługi vCISO.
Najczęściej zadawane pytania
Czy SOC 2 jest obowiązkowy w Polsce?
Żaden przepis polski ani unijny nie nakazuje SOC 2. Wymagają go zwykle klienci, szczególnie korporacyjni i zagraniczni, w umowach i ankietach bezpieczeństwa. Obowiązki prawne wynikają z RODO, NIS2 i ustawy o KSC, które prowadzisz równolegle.
Czy po SOC 2 dostaje się certyfikat?
Wynikiem jest raport atestacyjny niezależnego audytora. Opisuje on system, kontrole i wynik ich badania. Klienci czytają raport i sami oceniają, czy poziom zabezpieczeń im odpowiada.
Czy mając ISO 27001, mogę szybciej wdrożyć SOC 2?
Tak, bo duża część kontroli i polityk jest wspólna. Zostaje dopasowanie opisu systemu, kontroli specyficznych dla wybranych kryteriów i dowodów działania z badanego okresu. Mapowanie wymagań między standardami w Guardiso pokazuje, co już masz, a co trzeba dodać.
Od czego zacząć wdrożenie SOC 2?
Od ustalenia, którzy klienci potrzebują raportu i jakiego typu. Potem określ zakres systemu i kategorie kryteriów, a dopiero na tej podstawie zrób analizę luk i pisz polityki. Takie zalecenie daje też KPMG w swoim opracowaniu o SOC 2.
Źródła
- EY Polska: usługi atestacyjne i raport SOCR
- KPMG: System and Organization Controls (SOC) 2 reporting
- NOREA: przewodnik po SOC 2