
Program do KSC: co musi umieć i jak go wybrać
Dobry program do KSC robi cztery rzeczy, których wymaga ustawa o krajowym systemie cyberbezpieczeństwa. Pomaga ustalić kategorię podmiotu. Prowadzi system zarządzania bezpieczeństwem informacji razem z oceną ryzyka. Pilnuje terminów zgłaszania incydentów, czyli 24 i 72 godzin. Zbiera dowody na audyt, który podmiot kluczowy przeprowadza co najmniej raz na 3 lata. Arkusz kalkulacyjny i moduł w systemie IT pokrywają tylko część tej pracy. Platforma GRC, czyli narzędzie do zarządzania ładem, ryzykiem i zgodnością, łączy wszystkie cztery elementy w jednym miejscu. Jeśli Twoja firma lub instytucja podlega też NIS2 albo przygotowuje się do ISO 27001, te same dokumenty i dowody posłużą wszystkim tym wymaganiom naraz.
Czego wymaga od Ciebie ustawa o KSC
Ustawa o krajowym systemie cyberbezpieczeństwa (dalej: ustawa o KSC) przenosi do polskiego prawa unijną dyrektywę NIS2. Po nowelizacji ustawa nie posługuje się już pojęciem operatora usługi kluczowej. Wprowadza dwie kategorie: podmioty kluczowe i podmioty ważne. Obie mają podobne obowiązki, a różnią się zakresem nadzoru i audytu.
Kluczowe obowiązki i terminy opisuje strona Ministerstwa Cyfryzacji o obowiązkach podmiotów kluczowych i ważnych. Podmioty, które spełniały kryteria ustawy w dniu wejścia nowelizacji w życie, miały złożyć wniosek o wpis do wykazu podmiotów kluczowych i ważnych do 3 października 2026 r. Na wdrożenie obowiązków z rozdziału 3 ustawy, w tym systemu zarządzania bezpieczeństwem informacji, zgłaszania incydentów i weryfikacji niekaralności, ustawa daje im czas do 3 kwietnia 2027 r.
| Obowiązek | Kogo dotyczy | Co program musi z tym zrobić |
|---|---|---|
| Samoidentyfikacja i wpis do wykazu | Podmioty kluczowe i ważne | Zapisać analizę kategorii i jej podstawę |
| System zarządzania bezpieczeństwem informacji | Podmioty kluczowe i ważne | Prowadzić ryzyka, polityki, środki i ich właścicieli |
| Zgłaszanie incydentów poważnych | Podmioty kluczowe i ważne | Rejestrować czas wykrycia i pilnować terminów 24 i 72 godzin |
| Audyt bezpieczeństwa co najmniej raz na 3 lata | Podmioty kluczowe | Gromadzić dowody przez cały cykl, a nie tylko przed audytem |
Więcej o samej nowelizacji i jej skutkach dla firm przeczytasz w naszym przewodniku nowelizacja ustawy o KSC.
Co musi umieć program do KSC
Program do KSC ma przełożyć przepisy na codzienną pracę: kto, co i do kiedy robi oraz gdzie leży dowód, że to zrobił. Poniżej cztery funkcje, bez których narzędzie nie wystarczy, oraz piąta, która decyduje o kosztach pracy zespołu.
Ustalenie kategorii podmiotu
Nikt nie przyśle Ci decyzji, że podlegasz ustawie. Organizacja musi sama przeprowadzić samoidentyfikację. Według wskazówek Ministerstwa Cyfryzacji dotyczących samoidentyfikacji trzeba przeanalizować profil działalności, kod PKD, faktyczny zakres usług i wielkość podmiotu. Następnie porównuje się je z art. 5 ustawy oraz z załącznikami nr 1 i 2, które wymieniają sektory objęte przepisami. Wniosek o wpis składa się w serwisie Wykaz KSC.
Czego oczekiwać od programu na tym etapie:
- kwestionariusza, który prowadzi przez sektor, rodzaj usługi i wielkość organizacji;
- zapisu wyniku wraz z uzasadnieniem, bo kategorię trzeba umieć obronić przed organem nadzoru;
- automatycznego dobrania listy obowiązków do kategorii, tak aby podmiot ważny nie planował cyklicznego audytu, który dotyczy podmiotów kluczowych.
Pierwszą ocenę możesz zrobić w kwalifikatorze NIS2 i KSC, który wskazuje kategorię podmiotu i wynikające z niej obowiązki.
System zarządzania bezpieczeństwem informacji i ryzyko
System zarządzania bezpieczeństwem informacji (w skrócie SZBI) to zestaw zasad, procedur i środków, dzięki którym organizacja świadomie chroni swoje informacje i systemy. Ustawa o KSC wymaga, aby taki system opierał się na szacowaniu ryzyka. Szczegóły obowiązków znajdziesz w tekście ustawy o krajowym systemie cyberbezpieczeństwa.
W programie oznacza to:
- rejestr aktywów, czyli systemów, usług i danych, które chronisz;
- rejestr ryzyk z oceną, właścicielem i planem postępowania;
- powiązanie każdego ryzyka z konkretnym zabezpieczeniem i polityką;
- zadania z terminami i przypomnieniami dla osób odpowiedzialnych;
- gotowe wzory polityk i procedur, które da się dopasować do organizacji.
To najbardziej pracochłonna część zgodności. Wdrożenie dotyczy zarządu, IT, prawników, osób od zgodności i właścicieli procesów. Program musi więc pozwalać przypisać zadania wielu osobom spoza działu IT i pokazywać kierownictwu stan prac bez ręcznego składania raportów.
Incydenty: 24 godziny, 72 godziny i miesiąc
Ustawa wyznacza twarde terminy na zgłoszenie incydentu poważnego do właściwego zespołu CSIRT, czyli zespołu reagowania na incydenty bezpieczeństwa komputerowego. Zgodnie z tekstem ustawy wczesne ostrzeżenie trzeba przekazać nie później niż w ciągu 24 godzin od wykrycia incydentu poważnego. Zgłoszenie incydentu poważnego ma trafić do CSIRT nie później niż w ciągu 72 godzin od wykrycia. Sprawozdanie końcowe składa się najpóźniej miesiąc po zgłoszeniu.
Terminy liczy się od wykrycia, więc liczy się każda godzina. Program do KSC powinien:
- zapisywać dokładny czas wykrycia i klasyfikacji zdarzenia;
- pomagać ocenić, czy incydent jest poważny;
- pokazywać, ile czasu zostało do każdego terminu;
- przechowywać kopie zgłoszeń i całą historię obsługi incydentu jako dowód na audyt;
- mieć opisaną procedurę, kto zgłasza i kto go zastępuje.
Sama procedura w dokumencie nie wystarczy. Audytor zapyta, czy organizacja ją stosuje, a odpowiedzią są zapisy z rzeczywistych zdarzeń i ćwiczeń.
Audyt co 3 lata i dowody
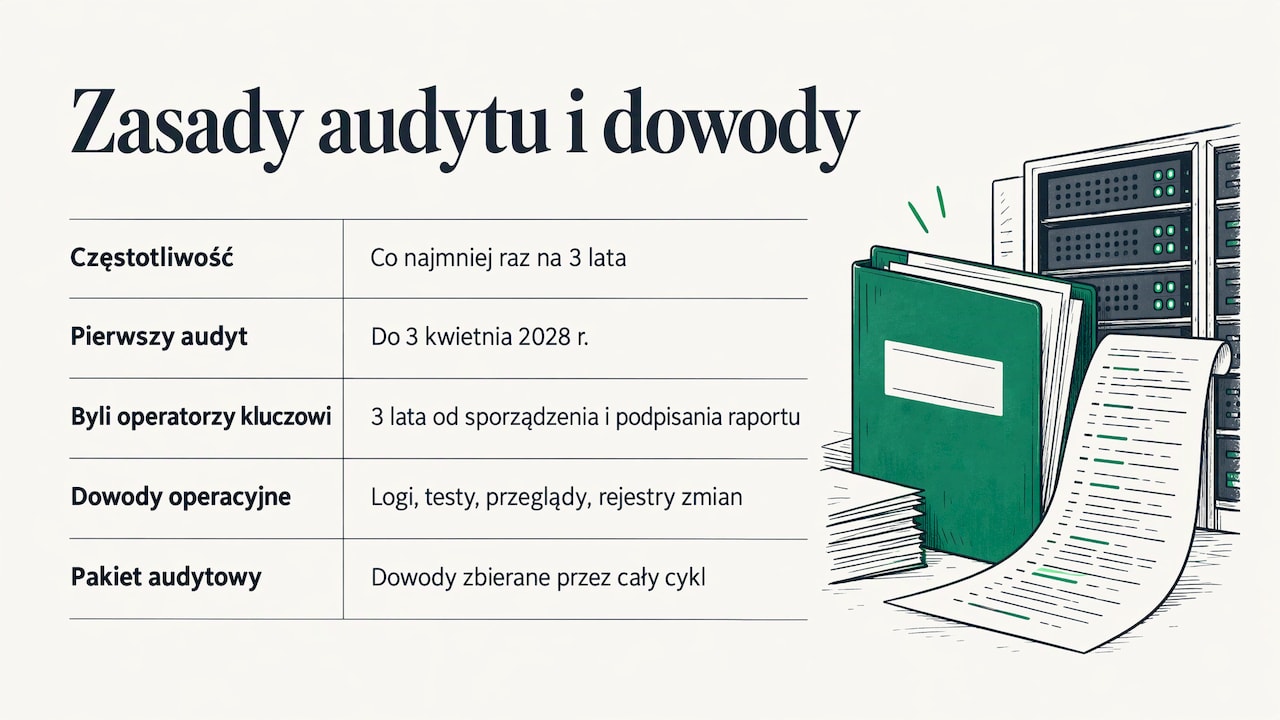
Podmiot kluczowy przeprowadza na własny koszt audyt bezpieczeństwa systemu informacyjnego używanego do świadczenia usługi co najmniej raz na 3 lata, co określa art. 15 ustawy o KSC. Podmioty kluczowe, które wcześniej nie były operatorami usług kluczowych, mają przeprowadzić pierwszy audyt do 3 kwietnia 2028 r. Dotychczasowi operatorzy liczą 3 lata od dnia sporządzenia i podpisania raportu z ostatniego audytu, jak wyjaśnia zestawienie najważniejszych terminów nowelizacji.
Audytor ocenia, czy zabezpieczenia działają w praktyce. Potrzebne są więc dowody operacyjne: logi, wyniki testów, protokoły przeglądów i rejestry zmian. Dobry program zbiera je przez cały cykl, a przed audytem składa w uporządkowany pakiet. Najlepiej, gdy część dowodów pobiera sam z narzędzi, których już używasz, takich jak Microsoft 365 czy usługi chmurowe. Każdy dowód, którego nie trzeba ręcznie eksportować, to mniej pracy i mniej luk w dokumentacji.
Jedna dokumentacja dla KSC, NIS2 i ISO 27001
Wiele organizacji objętych ustawą o KSC ma też inne wymagania. Klient oczekuje certyfikatu ISO 27001, dział prawny pilnuje RODO, a instytucja finansowa podlega DORA. Norma ISO/IEC 27001 opisuje, jak zbudować i utrzymywać system zarządzania bezpieczeństwem informacji. Ustawa o KSC dodaje do takiego systemu obowiązki publicznoprawne i terminy.
Najrozsądniej prowadzić jeden zintegrowany system zarządzania i przypisać do niego wymagania wszystkich regulacji. Program powinien więc mapować wymagania między standardami. Jedna polityka, jedno ryzyko i jeden dowód mogą wtedy potwierdzać zgodność z kilkoma przepisami jednocześnie. Jeśli zaczynasz od normy, zajrzyj do przewodnika wdrożenie ISO 27001 w firmie, a o samej dyrektywie przeczytasz w tekście NIS2 w Polsce.
Arkusz, moduł w systemie IT czy platforma GRC
Organizacje zwykle wybierają jedną z trzech dróg. Każda ma swoje miejsce, ale tylko jedna obejmuje cały cykl, którego wymaga ustawa.
| Kryterium | Arkusz kalkulacyjny | Moduł w systemie IT | Platforma GRC |
|---|---|---|---|
| Ustalenie kategorii podmiotu | Ręcznie, bez prowadzenia przez kryteria | Zwykle brak | Kwestionariusz i zapis uzasadnienia |
| SZBI i rejestr ryzyk | Osobne pliki bez powiązań | Częściowo, głównie aktywa IT | Ryzyka powiązane z zabezpieczeniami i politykami |
| Terminy 24 i 72 godzin | Wymaga ręcznego pilnowania | Dobra rejestracja zgłoszeń technicznych | Zadania, przypomnienia i historia incydentu w kontekście całego systemu |
| Dowody na audyt | Zbierane ręcznie przed audytem | Rozproszone w kilku narzędziach | Zbierane w trakcie roku i składane w pakiet |
| Kilka regulacji naraz | Osobny plik dla każdej | Zwykle brak mapowania | Mapowanie wymagań między standardami |
| Praca zespołu spoza IT | Trudna kontrola wersji | Konta głównie dla IT | Zadania i role dla zarządu, prawników i właścicieli procesów |
Arkusz kalkulacyjny sprawdza się na starcie, gdy robisz pierwszą listę systemów i wymagań. Problem pojawia się, gdy nad dokumentem pracuje kilka osób. Trudno wtedy ustalić, która wersja jest aktualna, kto zmienił ocenę ryzyka i czy zadanie zostało wykonane. Arkusz nie przypomni też nikomu o terminie.
Moduł w systemie IT, na przykład w narzędziu do obsługi zgłoszeń, dobrze rejestruje zdarzenia techniczne. Ustawa o KSC wymaga jednak więcej niż obsługi zgłoszeń. Potrzebne są ryzyka, polityki, przeglądy kierownictwa i dowody dla audytora, a tych moduły IT zwykle nie prowadzą.
Platforma GRC jest zbudowana właśnie do zgodności. Łączy kategorię podmiotu, ryzyko, polityki, zadania, incydenty i dowody w jednym systemie. Dla firmy, która musi wykazać zgodność przed klientem, oraz dla instytucji podlegającej nadzorowi to najkrótsza droga od przepisu do gotowego pakietu na audyt. Czym jest GRC i jak działa w praktyce, wyjaśniamy w artykule co to jest GRC.
Jak wybrać program do KSC: pytania do dostawcy
Podczas prezentacji lub okresu próbnego zadaj dostawcy konkretne pytania. Odpowiedzi szybko pokażą, czy narzędzie przejdzie próbę pierwszego audytu.
- Czy program zna polskie przepisy? Sprawdź, czy wymagania ustawy o KSC są opisane wprost, a nie tylko przez ogólne odniesienie do NIS2. Zapytaj, czy wzory polityk są po polsku i dopasowane do polskiego prawa.
- Jak ustala kategorię podmiotu? Program powinien prowadzić przez sektor, usługę i wielkość organizacji, a wynik zapisać razem z uzasadnieniem.
- Jak łączy ryzyka z zabezpieczeniami? Poproś o pokazanie jednego ryzyka od oceny do dowodu, że zabezpieczenie działa.
- Jak pilnuje terminów? Zapytaj o przypomnienia, właścicieli zadań i widok zaległości dla kierownictwa.
- Skąd biorą się dowody? Sprawdź, z jakimi narzędziami program się integruje i które dowody pobiera bez ręcznego eksportu.
- Czy jedna dokumentacja obsłuży kilka regulacji? Zapytaj o mapowanie wymagań między ustawą o KSC, NIS2, ISO 27001, RODO i DORA.
- Jak wygląda pakiet dla audytora? Poproś o przykład pakietu dowodów i sprawdź, czy da się go udostępnić audytorowi lub partnerowi bez przesyłania plików mailem.
- Gdzie są przechowywane dane? Dokumentacja bezpieczeństwa to wrażliwe informacje. Wybieraj dostawcę, który przechowuje dane w Unii Europejskiej.
- Czy dostawca pomoże poza programem? Przy pierwszym wdrożeniu przydaje się wsparcie specjalisty, testy penetracyjne i audyt. Sprawdź, czy możesz je zamówić w jednym miejscu.
Program do KSC w instytucji publicznej i u konsultanta
Instytucje publiczne objęte ustawą o KSC mają te same podstawowe obowiązki co firmy: system zarządzania bezpieczeństwem informacji, zgłaszanie incydentów i dokumentowanie działań. Często pracują przy tym z małym zespołem IT i wieloma właścicielami procesów w różnych wydziałach. Dla nich szczególnie ważne są gotowe polityki, jasny podział zadań i raport stanu zgodności dla kierownika jednostki. Ogólny obraz obowiązków znajdziesz w tekście krajowy system cyberbezpieczeństwa.
Konsultanci prowadzący zgodność u kilku klientów potrzebują programu, który oddziela dane każdego klienta, a jednocześnie pozwala użyć sprawdzonych wzorów i mapowań wielokrotnie. Zwróć uwagę, czy cennik przewiduje dodawanie kolejnych firm do jednego konta. Jeśli szukasz wsparcia przy samych decyzjach, przeczytaj o doradztwie w zakresie cyberbezpieczeństwa.
Polska platforma GRC do ustawy o KSC
Guardiso to polska platforma GRC, w której prowadzisz ustawę o KSC razem z NIS2, ISO 27001, RODO i DORA. Jedna dokumentacja i te same dowody służą wielu regulacjom, więc zespół nie powtarza pracy przy kolejnej normie. Platforma pokazuje stan zgodności, ryzyka i zadania do wykonania, a przed audytem przygotowuje komplet dowodów dla audytora.
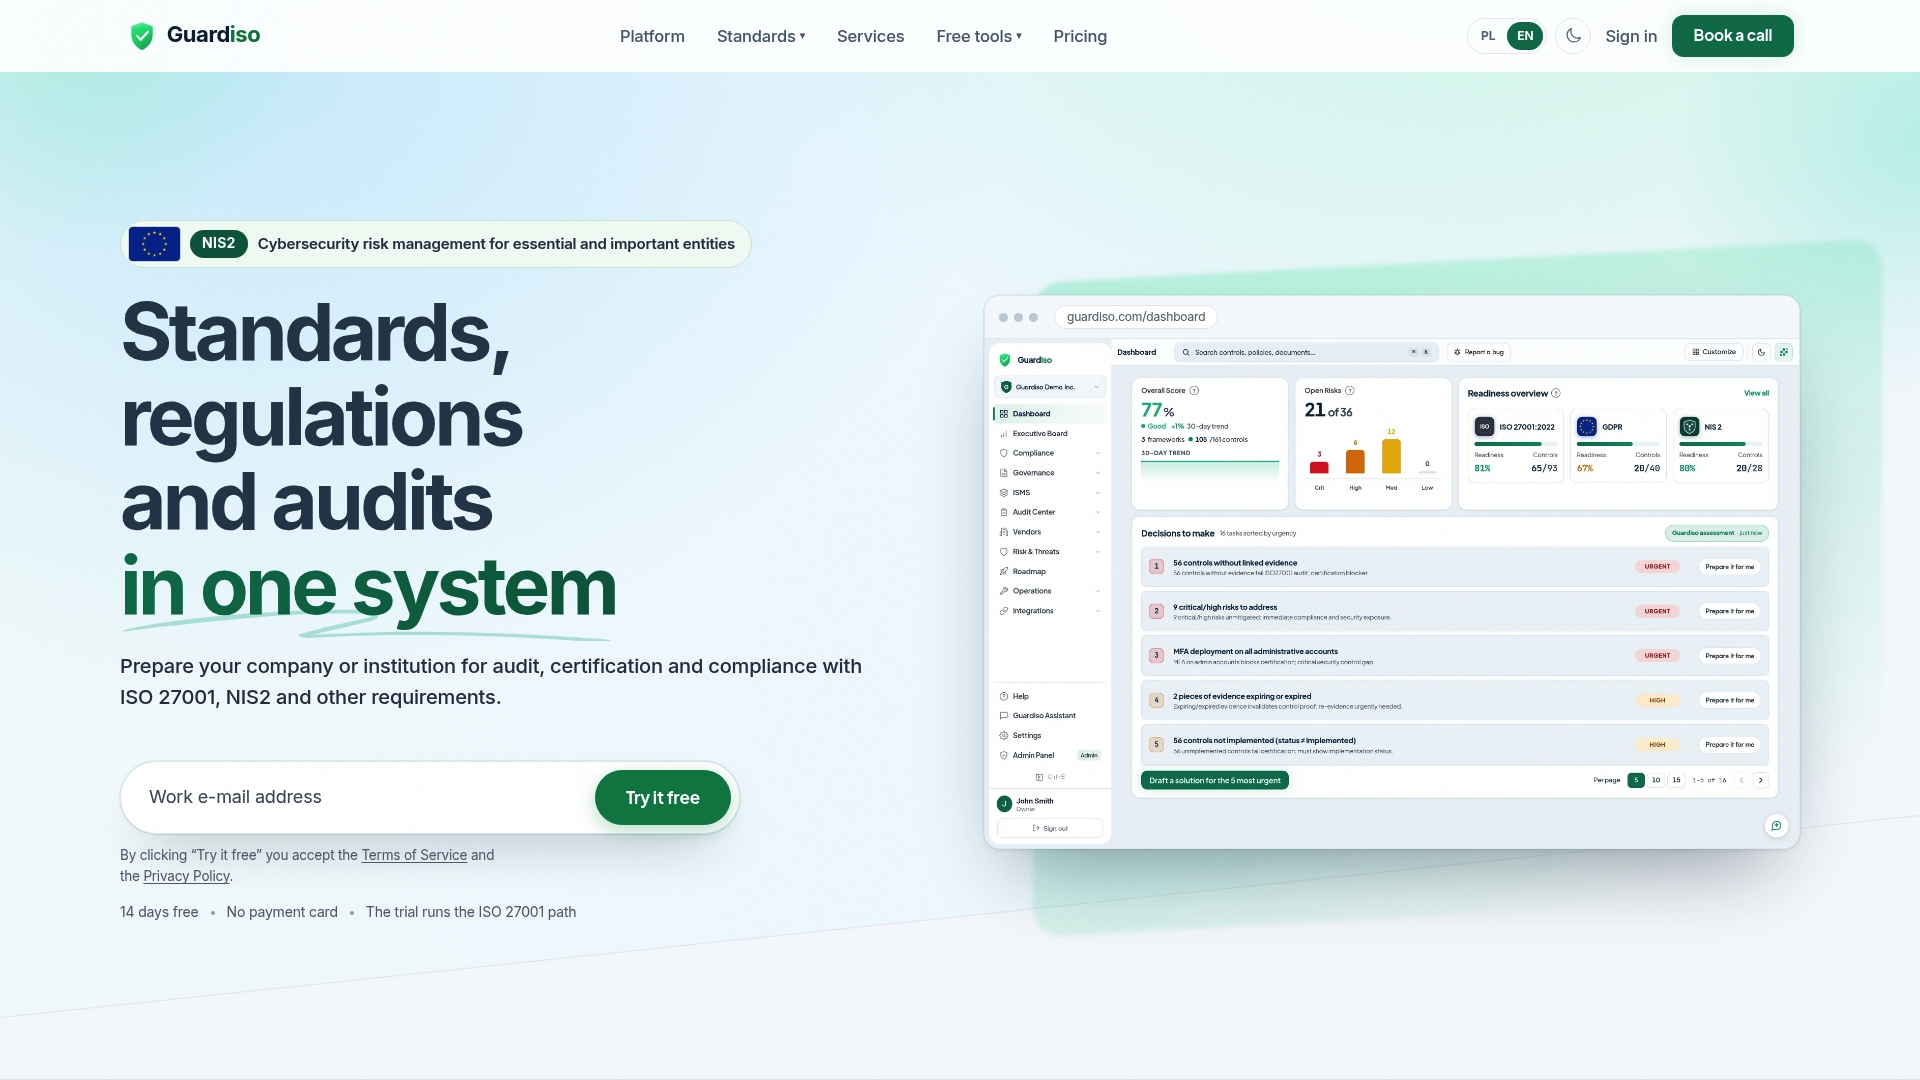
Dowody są zbierane z Microsoft 365, GitHub, AWS i innych narzędzi. Gotowe polityki są po polsku i po angielsku, dopasowane do polskich przepisów. Stan zgodności udostępniasz partnerom w portalu bezpieczeństwa, a dane są przechowywane w Unii Europejskiej. Plany zaczynają się od planu Starter za 849 zł miesięcznie. Plan Professional kosztuje 2149 zł miesięcznie, a dla dużych organizacji jest plan Enterprise z wyceną indywidualną. Konsultanci dodają każdą kolejną firmę za 429 zł miesięcznie. Jeśli potrzebujesz też ludzi, możesz zamówić wsparcie vCISO oraz testy penetracyjne i audyty, w tym audyt ISO 27001, NIS2 i DORA.
Najczęstsze pytania
Czy każda firma objęta ustawą o KSC potrzebuje programu?
Ustawa nie nakazuje używania konkretnego narzędzia. Wymaga natomiast prowadzenia systemu zarządzania bezpieczeństwem informacji, zgłaszania incydentów w ściśle określonych terminach i wykazania zgodności dowodami. Bez programu cała ta praca spoczywa na plikach i pamięci kilku osób, co przy audycie i incydencie jest najsłabszym punktem.
Czy podmiot ważny musi przeprowadzać audyt co 3 lata?
Obowiązek cyklicznego audytu co najmniej raz na 3 lata dotyczy podmiotów kluczowych. Podmiot ważny i tak musi prowadzić system zarządzania bezpieczeństwem informacji i umieć go wykazać. Dlatego dowody warto zbierać od początku, niezależnie od kategorii.
Czy certyfikat ISO 27001 wystarczy do zgodności z ustawą o KSC?
ISO 27001 i ustawa o KSC opisują ten sam rodzaj systemu, więc dobrze wdrożona norma jest mocnym fundamentem. Ustawa dodaje jednak własne obowiązki, takie jak terminy zgłaszania incydentów do CSIRT i wpis do wykazu. Najprościej prowadzić jeden zintegrowany system zarządzania, w którym wymagania obu dokumentów są do siebie przypisane.
Od czego zacząć wybór programu do KSC?
Zacznij od ustalenia kategorii podmiotu, bo od niej zależy lista obowiązków. Potem sprawdź, czy program obsługuje cztery obszary: kategorię, SZBI z ryzykiem, incydenty w terminach 24 i 72 godzin oraz dowody na audyt. Na końcu porównaj, ile pracy oszczędza mapowanie wymagań z innymi regulacjami, które już Cię obowiązują.
Źródła
- Ministerstwo Cyfryzacji: jak dokonać samoidentyfikacji
- Ministerstwo Cyfryzacji: obowiązki podmiotów kluczowych i ważnych
- Ministerstwo Cyfryzacji: najważniejsze terminy nowelizacji ustawy o KSC
- Ustawa o krajowym systemie cyberbezpieczeństwa, tekst w serwisie ELI
- Wykaz KSC: wnioski o wpis do wykazu podmiotów